



Иранская APT-группа использует BitLocker для шифрования систем Windows

Иранская APT-группа использует BitLocker для шифрования систем Windows

Иранская APT-группа использует BitLocker для шифрования систем Windows

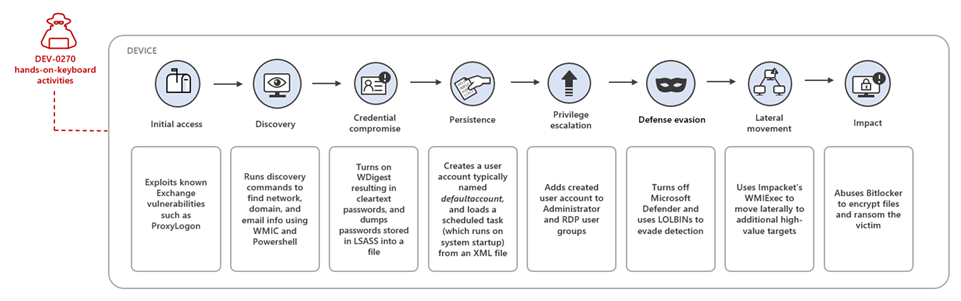
Microsoft рассказала о кибератаках группировки DEV-0270 (другое имя — Nemesis Kitten), связанной с властями Ирана. Эти кампании отличаются одной интересной особенностью: злоумышленники используют «родную» функцию Windows — BitLocker для шифрования систем жертв.

Киберразведка Microsoft показала, что Nemesis Kitten старается максимально оперативно задействовать в атаках свежие уязвимости, а также применять технику Living Off The Land (LOLBINs), что подразумевает использование легитимных программ и функций.

BitLocker, разработанная специально для шифрования всего диска в системах Windows 10, Windows 11, Windows Server 2016 и более поздних версиях, изначально задумывалась как одна из защитных мер. Но участники Nemesis Kitten решили использовать её в своих целях.

«DEV-0270 задействует команды setup.bat для активации шифрования BitLocker, что сразу же приводит к приостановке корректного функционирования атакованного хоста. Для рабочих станций группировка использует инструмент с открытым исходным кодом DiskCryptor, позволяющий зашифровать весь диск», — объясняет команда Microsoft Security Threat Intelligence.

Как правило, с момента взлома системы до момента копирования записки с требованием выкупа проходило приблизительно два дня. За ключи расшифровки Nemesis Kitten требовала 8 тысяч долларов.


В Microsoft также уточнили, что DEV-0270 является ответвлением кибершпионской группировки Phosphorus (также известна под именами Charming Kitten и APT35).

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru