



Minecraft стал главной приманкой для распространения вредоносных программ

Minecraft стал главной приманкой для распространения вредоносных программ

Minecraft стал главной приманкой для распространения вредоносных программ

Специалисты по кибербезопасности из «Лаборатории Касперского» выяснили, что Minecraft является самой распространенной приманкой злоумышленников из жанра компьютерных игр. Именно это название киберпреступники чаще других используют для заманивания пользователей в ловушку.

Kaspersky изучала ландшафт киберугроз с июля 2021 года по июль 2022-го. Особое внимание исследователи уделили вредоносным файлам, упоминавшим Minecraft. Доля таких файлов составила 25% от общего количества вредоносов, использующих тему видеоигр. Следом идут другие популярные игровые проекты:

  • FIFA (доля — 11%)
  • Roblox (9.5%)
  • Far Cry (9.4%)
  • Call of Duty (9%)

В определенные периоды в качестве приманок также выступали Need for Speed, Grand Theft Auto, Valorant, The Sims и CS:GO.

«Лаборатория Касперского» изучила и мобильный игровой сегмент. Там зафиксировано гораздо меньшее по объему использование названий популярных игр для распространения вредоносных программ. Но лидером тоже стала Minecraft (40%), после которой идут GTA (15%), PUBG (10%), Roblox (10%) и FIFA (5%).

Согласно отчету Kaspersky, в сравнении с 2020 годом наблюдается спад распространения вредоносов через приманки в виде игр (-30%), также стало меньше пострадавших от такой активности пользователей (-36%).

Интересно, что программа-вымогатель Chaos любит привлекать внимание геймеров читами и кейгенами для Minecraft. Как правило, пользователям обещают быстрый прогресс в играх или полезные вещи. Специалисты Kaspersky приводят пример: злоумышленники используют фейковые магазины для продажи внутриигровых элементов; пользователь в итоге платит, но не получает желанный трофей. Параллельно киберпреступники вытаскивают учетные данные игрока.


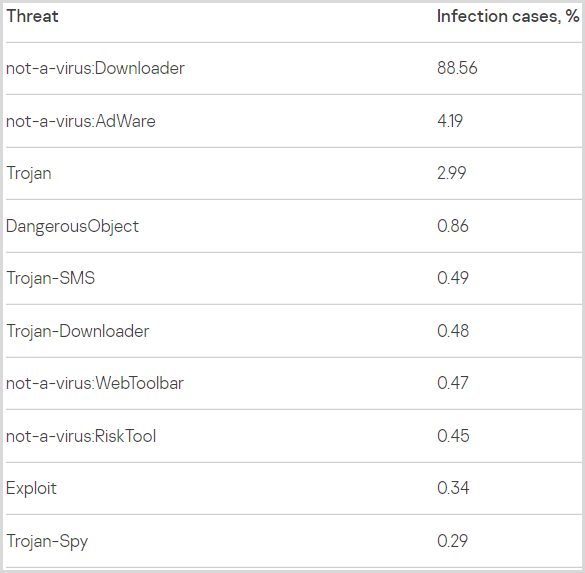
«Лаборатория Касперского» отмечает, что чаще всего (88,5%) таким образом устанавливаются вредоносные загрузчики, следующие по популярности — адваре:

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru