



Обнаружен новый шифровальщик для Linux в стадии разработки

Обнаружен новый шифровальщик для Linux в стадии разработки

Обнаружен новый шифровальщик для Linux в стадии разработки

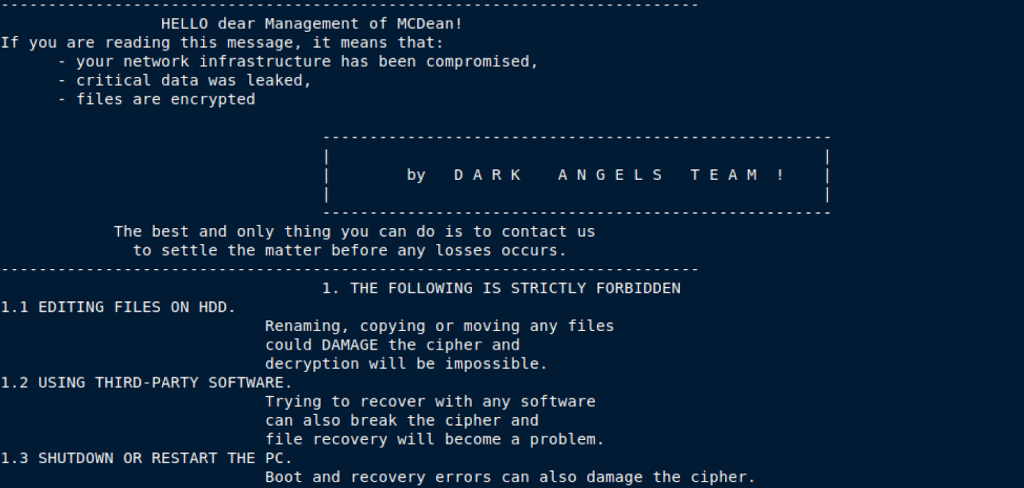
Эксперты американской ИБ-компании Uptycs недавно нашли вредоносный ELF-файл, шифрующий данные по заданному пути к папке. Обнаруженная в бинарнике onion-ссылка оказалась неактивной, и аналитики заключили, что новая вымогательская программа для Linux пока находится в стадии разработки.

Примечательно, что записка README_TO_RESTORE, оставленная на зараженной машине, дословно повторяла текст, который с той же целью используют вымогатели Dark Angels. Эта группировка создала шифровальщика на основе слитого кода Babuk и активно внедряет его на Windows-компьютеры в корпоративных сетях.


Анализ показал, что для шифрования новобранцу указывают нужную папку — имя и путь передаются в команде как аргумент. Преобразованным файлам присваивается расширение .crypted. Вредонос также создает список всех зашифрованных объектов, сохраняя его в файле wrkman.log.0.

По состоянию на 5 сентября нового Linux-зловреда распознают 30 из 63 антивирусов в коллекции VirusTotal. Поскольку проект еще сырой, исследователи полагают, что его будут дорабатывать и совершенствовать.

Шифровальщики для Linux уже не редкость; создатели вредоносных программ этого класса зачастую также реализуют поддержку сразу нескольких ОС, чтобы собрать больше жертв. В «Лаборатории Касперского недавно отметили, что мультиплатформенные зловреды — новый тренд в сообществе вымогателей, и особый интерес у них вызывает VMware ESXi.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru