



QNAP устранила 0-day, эксплуатируемую в атаках шифровальщика Deadbolt

QNAP устранила 0-day, эксплуатируемую в атаках шифровальщика Deadbolt

QNAP устранила 0-day, эксплуатируемую в атаках шифровальщика Deadbolt

QNAP предупреждает клиентов о кибератаках операторов программы-вымогателя DeadBolt, которые стартовали в конце прошлой недели. Злоумышленники используют уязвимость нулевого дня (0-day) в Photo Station. Разработчики уже выпустили патч, но атаки всё ещё продолжаются.

«Сегодня мы зафиксировали активность киберугрозы DEADBOLT, которая эксплуатирует уязвимость в Photo Station для шифрования устройств QNAP NAS, подключённых к Сети», — гласит официальное уведомление QNAP.

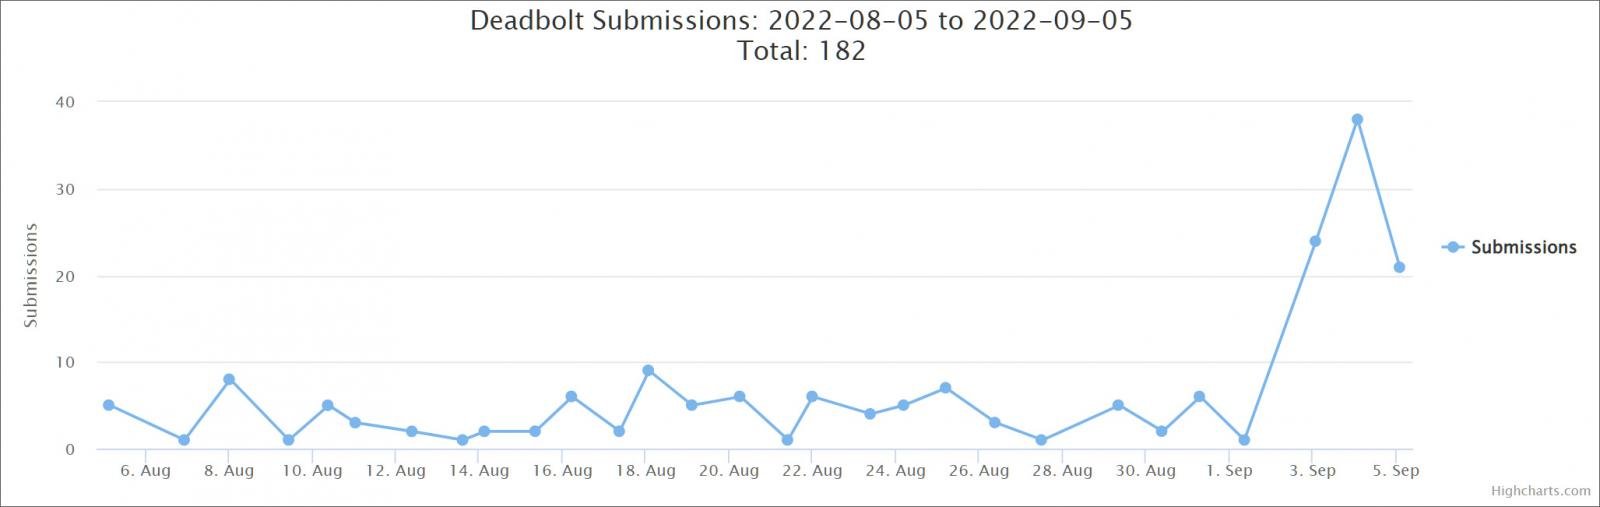
Пик активности операторов шифровальщика пришёлся на субботу и воскресенье. Об этом свидетельствует график BleepingComputer:


QNAP выпустила обновление Photo Station через 12 часов после того, как начались атаки DeadBolt. Всем пользователям настоятельно рекомендуется установить новую версию Photo Station, проблему могут решить следующие апдейты:

  • QTS 5.0.1: Photo Station 6.1.2 и более поздние версии
  • QTS 5.0.0/4.5.x: Photo Station 6.0.22 и более поздние версии
  • QTS 4.3.6: Photo Station 5.7.18 и более поздние версии
  • QTS 4.3.3: Photo Station 5.4.15 и более поздние версии
  • QTS 4.2.6: Photo Station 5.2.14 и более поздние версии

Есть и другой способ защититься от атак шифровальщика: заменить Photo Station на QuMagie, который является более безопасным инструментом для управления хранилищем фотографии на устройствах QNAP NAS.

Помимо этого, в компании отметили, что QNAP NAS не стоит напрямую подключать к Сети. Нужно либо использовать функцию myQNAPcloud Link, либо задействовать VPN-сервис. И, само собой, необходимо ответственно подходить к выбору пароля — он должен быть сложным.

В июле мы писали, что на сетевые хранилища QNAP напал шифровальщик Checkmate.

Подпишитесь на новости

Клиентов российских ЦОДов могут отключать ради сервисов из белых списков

Оплаченный сервер может оказаться недостаточно веским аргументом: российские дата-центры могут обязать отключать неприоритетных клиентов, если мощности понадобятся сервисам из белых списков. Такой механизм обсуждают на случай потери части инфраструктуры.

Об инициативе узнал РБК от трёх источников в ИТ-отрасли. Обсуждение прошло на совещании в Минцифры 6 ноября.

Основа — указ президента о резервировании 10% площадей и мощностей ЦОДов. После решения специальной подкомиссии предоставить ресурсы потребуется в течение суток. Если свободного места не хватит, рассматривается отключение действующих клиентов.

По данным источников, такие отключения предлагают признавать форс-мажором. А невыполнение требований может стать основанием для введения временного управления дата-центром.

Требования предполагается распространить на коммерческие ЦОДы, включая площадки, обслуживающие одновременно внешних клиентов и собственные системы. Корпоративные дата-центры исключительно для внутренних нужд и пострадавшие площадки, по словам собеседников издания, под них не подпадут.

За само резервирование платить не планируют — только за фактически затребованное размещение. Участники рынка предупреждают: освободить мощности и перенести системы за сутки без подготовки крайне сложно.

В Минцифры подчёркивают, что механизм ещё прорабатывается вместе с экспертами и рынком.

RSS: Новости на портале Anti-Malware.ru