



QNAP устранила 0-day, эксплуатируемую в атаках шифровальщика Deadbolt

QNAP устранила 0-day, эксплуатируемую в атаках шифровальщика Deadbolt

QNAP устранила 0-day, эксплуатируемую в атаках шифровальщика Deadbolt

QNAP предупреждает клиентов о кибератаках операторов программы-вымогателя DeadBolt, которые стартовали в конце прошлой недели. Злоумышленники используют уязвимость нулевого дня (0-day) в Photo Station. Разработчики уже выпустили патч, но атаки всё ещё продолжаются.

«Сегодня мы зафиксировали активность киберугрозы DEADBOLT, которая эксплуатирует уязвимость в Photo Station для шифрования устройств QNAP NAS, подключённых к Сети», — гласит официальное уведомление QNAP.

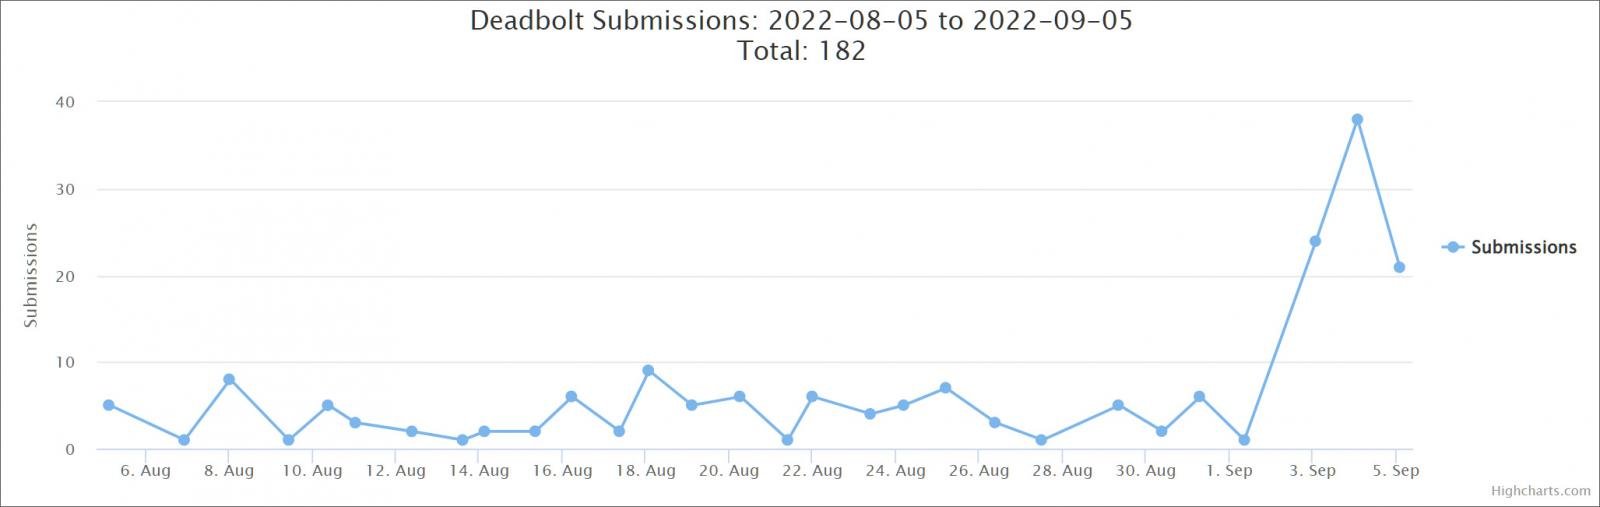
Пик активности операторов шифровальщика пришёлся на субботу и воскресенье. Об этом свидетельствует график BleepingComputer:


QNAP выпустила обновление Photo Station через 12 часов после того, как начались атаки DeadBolt. Всем пользователям настоятельно рекомендуется установить новую версию Photo Station, проблему могут решить следующие апдейты:

  • QTS 5.0.1: Photo Station 6.1.2 и более поздние версии
  • QTS 5.0.0/4.5.x: Photo Station 6.0.22 и более поздние версии
  • QTS 4.3.6: Photo Station 5.7.18 и более поздние версии
  • QTS 4.3.3: Photo Station 5.4.15 и более поздние версии
  • QTS 4.2.6: Photo Station 5.2.14 и более поздние версии

Есть и другой способ защититься от атак шифровальщика: заменить Photo Station на QuMagie, который является более безопасным инструментом для управления хранилищем фотографии на устройствах QNAP NAS.

Помимо этого, в компании отметили, что QNAP NAS не стоит напрямую подключать к Сети. Нужно либо использовать функцию myQNAPcloud Link, либо задействовать VPN-сервис. И, само собой, необходимо ответственно подходить к выбору пароля — он должен быть сложным.

В июле мы писали, что на сетевые хранилища QNAP напал шифровальщик Checkmate.

Подпишитесь на новости

Соцсетям готовят штрафы до 5 млн рублей за дискредитацию ценностей

Не убрали фильм за сутки — готовьте деньги. Владельцев соцсетей и онлайн-кинотеатров предлагают штрафовать за отказ ограничить доступ к произведениям, дискредитирующим традиционные российские духовно-нравственные ценности. При повторном нарушении штраф для компании может достигнуть 5 млн рублей.

Профильный комитет Госдумы рекомендовал принять законопроект в первом чтении, сообщает «Интерфакс».

За первое неисполнение требования Роскомнадзора предлагают взыскивать до 20 тысяч рублей с граждан — владельцев площадок, до 200 тысяч с должностных лиц и до миллиона с компаний. За повторное — до 300 тысяч, 800 тысяч и 5 млн рублей соответственно.

Сергей Боярский отдельно уточнил: под гражданами здесь понимаются владельцы соцсетей, а не пользователи. Отдельный состав предусмотрен для владельцев онлайн-кинотеатров за само распространение таких произведений.

Для компаний потолок составит 700 тысяч рублей, при повторном нарушении — 3 млн. Если сервис удалит произведение в течение суток после отзыва прокатного удостоверения, проект предусматривает освобождение от ответственности.

Основанием для требования РКН должно стать решение или заключение Минкультуры. Дела о распространении предлагают возбуждать министерству, о неудалении — Роскомнадзору, а рассматривать их будут районные суды.

Сам запрет и обязанность ограничивать доступ уже существуют. Теперь к ним хотят прикрутить денежный аргумент.

RSS: Новости на портале Anti-Malware.ru