



В СёрчИнформ КИБ появились водяные знаки для выявления источника утечки

В СёрчИнформ КИБ появились водяные знаки для выявления источника утечки

В СёрчИнформ КИБ появились водяные знаки для выявления источника утечки

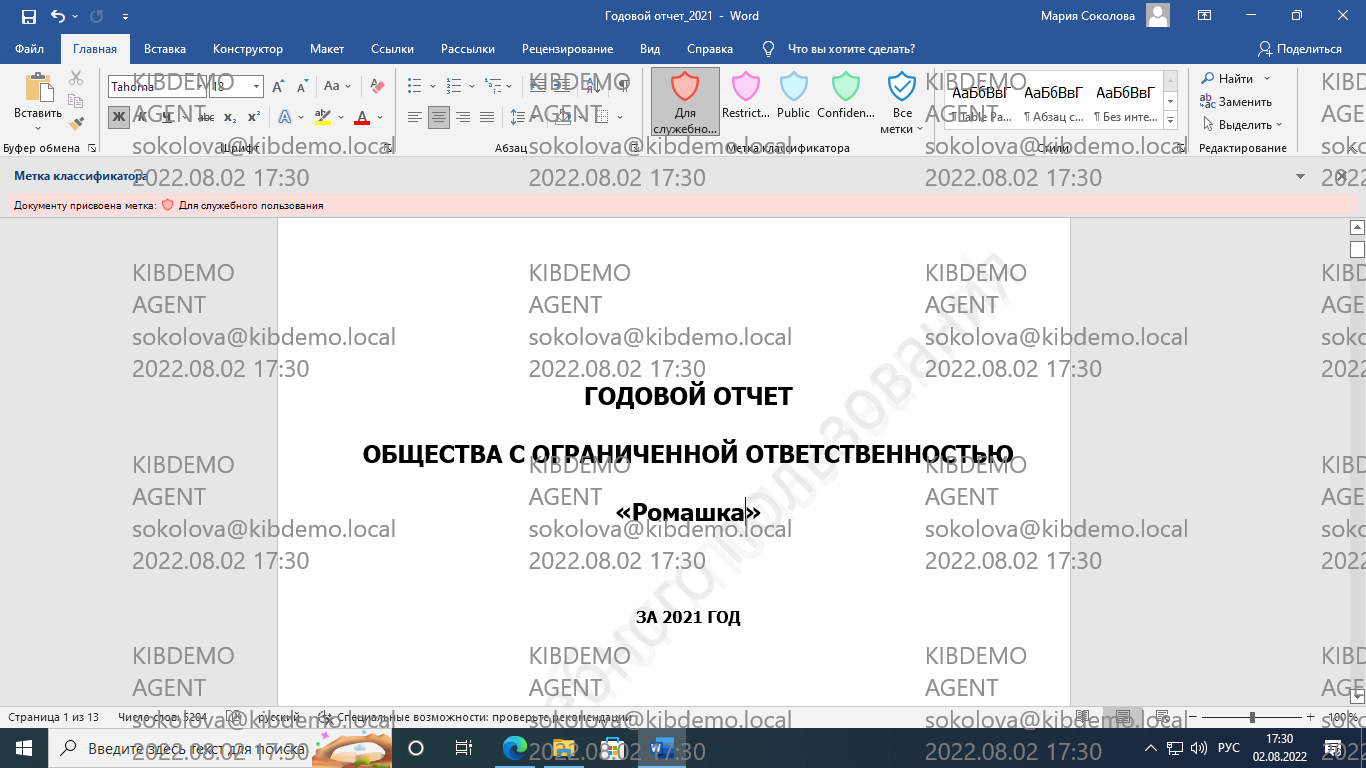
В обновленной DLP-системе «СёрчИнформ КИБ» реализован инструмент создания водяных знаков на экране компьютера. Когда пользователь производит съемку экрана – с помощью скриншота или фото на телефон, на изображении остается защитная маркировка, по которой легко установить виновника в случае утечки.

Водяной знак содержит указание на устройство и сотрудника, который за ним работает. Степень видимости водяных знаков можно настраивать. Например, есть практически невидимый режим: маркировка не помешает обычной работе сотрудников, но останется на скриншотах, если кто-то решит их слить.

При этом ИБ-специалисты, которые обнаружат утекшее изображение, смогут «проявить» знаки в графическом редакторе или прямо в интерфейсе КИБ с помощью специальных фильтров. Таким образом можно однозначно определить источник слива. 


Водяные знаки добавляются, в том числе, если снимок или видеозапись экрана сделан в рамках RDP-сеанса, а также в ситуациях, когда на компьютер с агентом КИБ не установлены графические драйверы.

«С помощью защитных водяных знаков мы продолжаем развивать направление контроля утечек на телефон. Сначала мы научили КИБ распознавать наведение сотрудниками смартфонов с камерой на свой монитор. Система об этом оповещает, так что можно приготовиться к потенциальному инциденту. Водяные знаки же оберегают от ситуаций, когда скриншот или фото рабочего экрана уже утекли в Сеть, но кто за этим стоит – непонятно. Это актуальная проблема, достаточно вспомнить недавний кейс популярного маркетплейса: скриншоты CRM компании с чувствительной внутренней информацией оказались выставлены на продажу в даркнете. Новый функционал КИБ значительно облегчит расследование в подобных ситуациях и позволит привлечь виновников к ответственности», –  говорит руководитель отдела аналитики «СёрчИнформ» Алексей Парфентьев.

На сегодня такой подход к выявлению инсайдеров не имеет аналогов в других DLP. Его дополняют другие релизы разработчика 2022 года: детектирование фотографирования экранов, а также технология распознавания лиц пользователей, которая кроме прочего определяет, если за компьютером работает не владелец.

Вместе они дают ИБ-специалистам возможность уточнить результаты расследования и выявить ситуации, когда утечка произошла с компьютера сотрудника, под учетными данными которого работал посторонний злоумышленник.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru