



В СёрчИнформ КИБ появились водяные знаки для выявления источника утечки

В СёрчИнформ КИБ появились водяные знаки для выявления источника утечки

В СёрчИнформ КИБ появились водяные знаки для выявления источника утечки

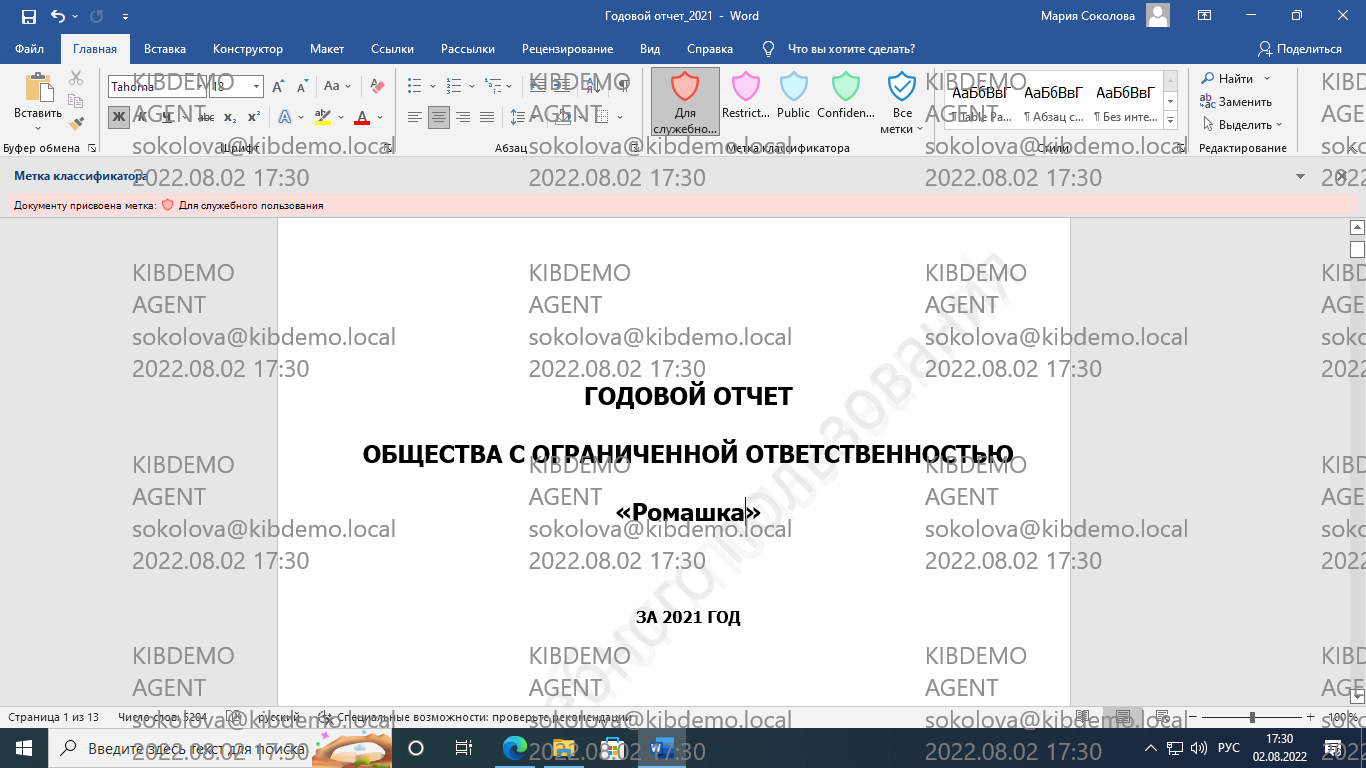
В обновленной DLP-системе «СёрчИнформ КИБ» реализован инструмент создания водяных знаков на экране компьютера. Когда пользователь производит съемку экрана – с помощью скриншота или фото на телефон, на изображении остается защитная маркировка, по которой легко установить виновника в случае утечки.

Водяной знак содержит указание на устройство и сотрудника, который за ним работает. Степень видимости водяных знаков можно настраивать. Например, есть практически невидимый режим: маркировка не помешает обычной работе сотрудников, но останется на скриншотах, если кто-то решит их слить.

При этом ИБ-специалисты, которые обнаружат утекшее изображение, смогут «проявить» знаки в графическом редакторе или прямо в интерфейсе КИБ с помощью специальных фильтров. Таким образом можно однозначно определить источник слива. 


Водяные знаки добавляются, в том числе, если снимок или видеозапись экрана сделан в рамках RDP-сеанса, а также в ситуациях, когда на компьютер с агентом КИБ не установлены графические драйверы.

«С помощью защитных водяных знаков мы продолжаем развивать направление контроля утечек на телефон. Сначала мы научили КИБ распознавать наведение сотрудниками смартфонов с камерой на свой монитор. Система об этом оповещает, так что можно приготовиться к потенциальному инциденту. Водяные знаки же оберегают от ситуаций, когда скриншот или фото рабочего экрана уже утекли в Сеть, но кто за этим стоит – непонятно. Это актуальная проблема, достаточно вспомнить недавний кейс популярного маркетплейса: скриншоты CRM компании с чувствительной внутренней информацией оказались выставлены на продажу в даркнете. Новый функционал КИБ значительно облегчит расследование в подобных ситуациях и позволит привлечь виновников к ответственности», –  говорит руководитель отдела аналитики «СёрчИнформ» Алексей Парфентьев.

На сегодня такой подход к выявлению инсайдеров не имеет аналогов в других DLP. Его дополняют другие релизы разработчика 2022 года: детектирование фотографирования экранов, а также технология распознавания лиц пользователей, которая кроме прочего определяет, если за компьютером работает не владелец.

Вместе они дают ИБ-специалистам возможность уточнить результаты расследования и выявить ситуации, когда утечка произошла с компьютера сотрудника, под учетными данными которого работал посторонний злоумышленник.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru