



Бэкдор Prynt Stealer тащит данные жертв, украденные другими хакерами

Бэкдор Prynt Stealer тащит данные жертв, украденные другими хакерами

Бэкдор Prynt Stealer тащит данные жертв, украденные другими хакерами

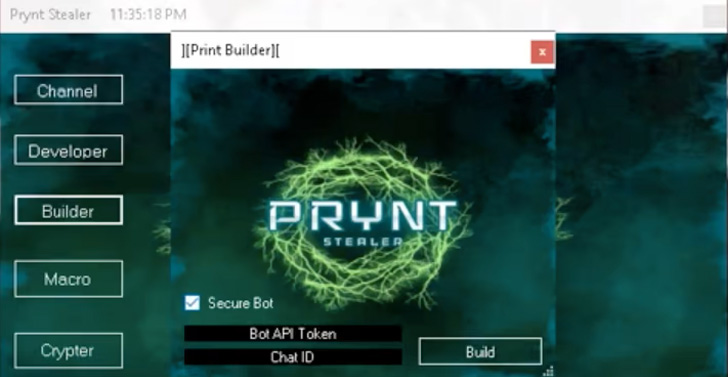
Новый бэкдор Prynt Stealer, использующий для своей работы Telegram-канал, привлек внимание исследователей новыми функциями. Вредонос был доработан для кражи пользовательских данных, украденных купившими его киберпреступниками.

Как объясняют в отчете специалисты компании Zscaler ThreatLabz, это далеко не новый метод, однако он опасен тем, что данные пользователей оказываются в руках сразу нескольких киберпреступных групп.

О Prynt Stealer стало известно в апреле 2022 года. Бэкдор с функциональностью кейлогера и возможностью мониторинга буфера обмена можно приобрести за 100 долларов на месяц, а за $900 можно получить пожизненную лицензию. Зловред спокойно вытаскивает информацию из браузеров, Discord и Telegram, а также записывает нажатия клавиш на клавиатуре.

Свежий анализ кода Prynt Stealer показал, что он много заимствовал у двух других семейств — AsyncRAT и StormKitty. Для сбора данных жертв, украденных другими киберпреступниками, используется отдельный Telegram-канал.


Помимо этого, у бэкдора есть функции, затрудняющие его анализ. Например, он мониторит список запущенных процессов на компьютере жертвы, пытаясь найти среди них “taskmgr“, “netstat“ и “wireshark“. Если он увидит один из этих процессов, каналы взаимодействия с Telegram-каналом блокируются.

«Обратите внимание, что существуют взломанные и слитые версии Prynt Stealer. Мы выявили два варианта этого вредоноса, которые получили имена WorldWind и DarkEye. Доступность исходного кода ряда зловредов упростила задачу малоквалифицированным злоумышленникам», — отмечают специалисты Zscaler.

Авторы Prynt Stealer пошли ещё дальше и добавили бэкдору функциональность, позволяющую перехватывать данные пользователей, которые крадут купившие вредонос хакеры.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru