



Новый мощный инфостилер Prynt Stealer можно купить за $100 в месяц

Новый мощный инфостилер Prynt Stealer можно купить за $100 в месяц

Новый мощный инфостилер Prynt Stealer можно купить за $100 в месяц

Специалисты наткнулись на ещё одну вредоносную программу, пополнившую ряды опасных инфостилеров. Получивший имя Prynt Stealer зловред предоставляет операторам богатые функциональные возможности, включая кейлоггер и мониторинг буфера обмена.

Prynt Stealer способен атаковать целый спектр популярных браузеров, мессенджеров и игровых приложений. Также вредонос прекрасно справляется с компрометацией финансовой информации.

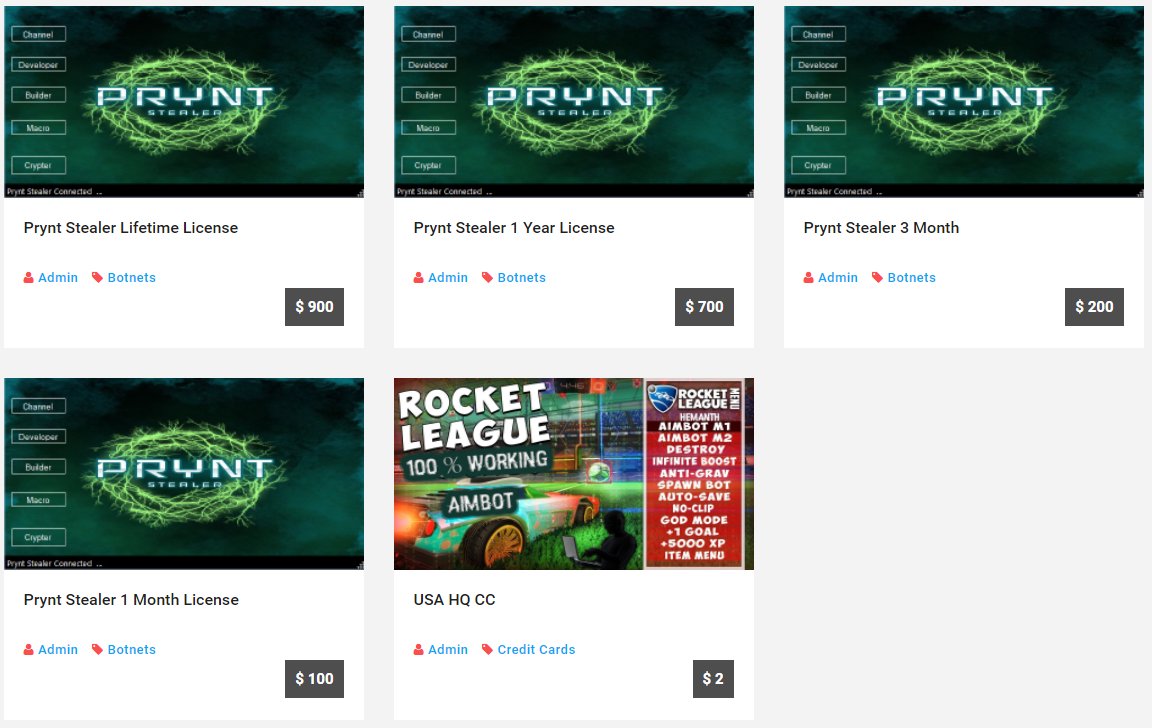
Авторы Prynt Stealer дают в распоряжение своё детище по подписке: 100 долларов на месяц, 200 долларов на квартал, $700 на год. Также можно приобрести пожизненную лицензию за 900 долларов.

Более того, покупателям предоставляют отдельный билдер вредоносных программ, с помощью которого они могут создавать кастомные зловреды, способные обойти детектирование на устройстве жертвы.


Аналитики компании Cyble изучили новую киберугрозу, отметив, что при разработке Prynt Stealer приоритет авторов отдавался скрытности программы. Например, об этом может свидетельствовать обфускация бинарника и зашифрованные Rijndael строки.

Также все командные серверы (C2) злоумышленников зашифрованы с помощью AES256, а директория AppData, которая используется для временного хранения украденных данных, скрыта вместе с подпапками.

Проникнув на устройство жертвы, инфостилер начинает сканировать все диски, пытаясь найти там документы, файлы БД, исходные коды и образы, размер которых не превышает 5 Кбайт. После этого вредонос принимается за автозаполнение, учётные данные, банковские карты, историю поиска и cookies, сохранённые в браузерах.

Далее Prynt Stealer проходится по мессенджерам вроде Discord, Pidgin и Telegram, а также пытается вытащить токены Discord. Файлы сохранений в видеоиграх и сведения аккаунтов геймеров в системах Ubisoft Uplay, Steam и Minecraft — всё это тоже интересует зловреда. Инфостилер также способен похищать информацию из FileZilla, OpenVPN, NordVPN и ProtonVPN.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru