



Турецкий майнер маскируется под Яндекс Переводчик, заразил 111 тыс. юзеров

Турецкий майнер маскируется под Яндекс Переводчик, заразил 111 тыс. юзеров

Турецкий майнер маскируется под Яндекс Переводчик, заразил 111 тыс. юзеров

Турецкую организацию Nitrokod связывают с масштабной криптомайнинговой кампанией, в ходе которой злоумышленники прикрываются легитимными десктопными приложениями. С 2019 года киберпреступникам удалось заразить 111 тысяч жертв из 11 стран.

Об активности вредоносного криптомайнера рассказали специалисты компании Check Point. Мая Хоровиц, вице-президент исследовательского отдела, отмечает следующие особенности:

«На самом деле, вредоносные инструменты доступны любому желающему. Их можно найти с помощью банального поиска в Сети, скачать по ссылке и установить в один клик».

Для распространения вредоноса используются бесплатные программы, размещенные на площадках вроде Softpedia и Uptodown. Согласно отчету Check Point, вредонос выжидает недели, прежде чем запуститься в скомпрометированной системе. Более того, он максимально дистанцирует свою активность от загруженного фейкового софта.


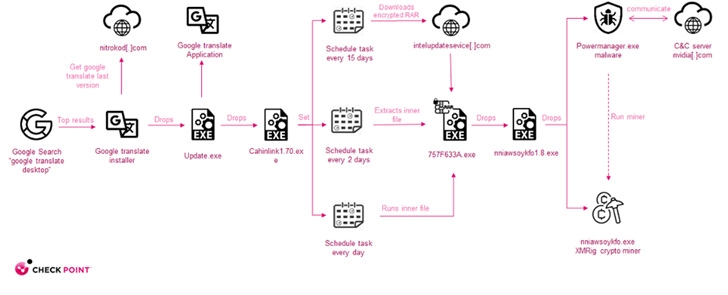
Цепочка атаки состоит из четырех частей, в каждой из которых один дроппер загружает другой, пока в систему не установится сам зловред. После запуска вредонос соединяется с командным центром (C2) для получения файла конфигурации, который помогает ему начать майнинговую активность.

Интересно, что авторы маскируют свою программу под приложения-переводчики: Яндекс Переводчик, Google Переводчик и Microsoft Переводчик. Также встречалась маскировка под софт YouTube Music, MP3 Download Manager и Pc Auto Shutdown.

В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

Киберпреступникам предложили больше не возиться с джейлбрейками ChatGPT и Claude. На форуме Exploit появился сервис Luciferus — платная нейросеть, которая якобы отвечает на запросы без моральных и этических ограничений. Объявление 24 августа обнаружили специалисты Counter Threat Unit компании Sophos.

Его разместил пользователь под ником Optimus_Prime, зарегистрировавшийся на площадке в апреле.

Автор утверждает, что Luciferus работает на собственной модели со 120 млрд параметров. Правда, подтвердить это исследователям не удалось. По их оценке, внутри может находиться одна из открытых моделей семейства Qwen от Alibaba, дополнительно настроенная на отсутствие запретов.

Главное отличие Luciferus от взломанных версий популярных чат-ботов — стабильность. Джейлбрейк может перестать работать после очередного обновления, а локальную модель можно изначально запустить без защитных фильтров и спокойно продавать доступ.


Sophos проверила младший тариф, попросив нейросеть написать простой RAT на Python. Luciferus без лишних вопросов выдал русскоязычное описание функций трояна и исходный код. Исследователи его не запускали и не проверяли работоспособность.

На форуме подписки стоят от $35 до $75 в месяц и носят названия Inquisitor, Archdevil и Prince of Darkness. На сайте цены почему-то ниже — от $22 до $47, а тарифы уже называются Junior, Middle и Pro.

В Sophos считают Luciferus частью более крупного тренда: ИИ превращается в такой же товар подпольного рынка, как фишинговые наборы, трояны и шифровальщики. Опасность здесь не в появлении всемогущей нейросети, а в снижении порога входа.

RSS: Новости на портале Anti-Malware.ru