



Новый сезон: Start подтвердил утечку данных, снова слили СДЭК

Новый сезон: Start подтвердил утечку данных, снова слили СДЭК

Новый сезон: Start подтвердил утечку данных, снова слили СДЭК

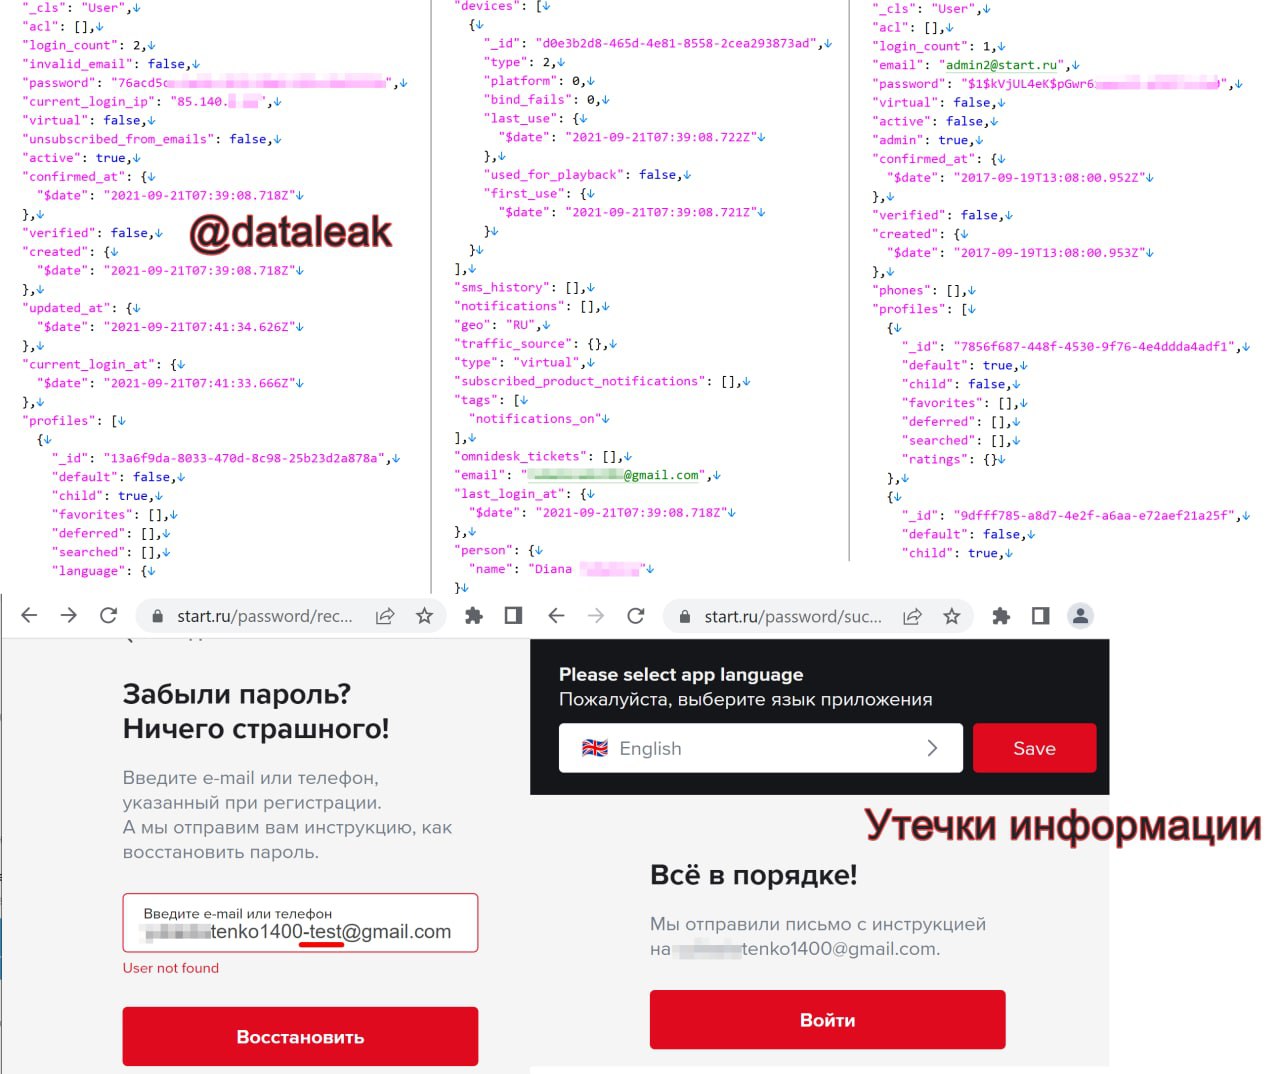
Онлайн-кинотеатр Start признал утечку базы пользователей. В компании заявляют, что данные прошлогодние, ничего кроме телефонов и электронных адресов не содержат. Исследователи утверждают: в Сеть выложили и базу клиентов CDEK.Shopping по заказу товаров из-за границы.

Онлайн-кинотеатр Start принес извинения пользователям за потерю данных.

“Извините нас, пожалуйста. Мы постоянно работаем над улучшением защиты базы пользователей”, — говорится в сообщении официального Telegram-канала Start Team.

О проколе стало известно накануне. По информации Telegram-канала “Утечки информации”, в базе содержатся данные почти 44 млн аккаунтов. Это имена и фамилии пользователей, хешированные пароли, электронные почты и IP-адреса.


Больше всего данных “слили” по России — почти 25 млн адресов. 2,3 млн казахских пользователей, 2,1 млн — Китай, 1,7 млн — Украина. Судя по дампу, базу скопировали в сентябре прошлого года. Start признает утечку, но заверяет, что слитые данные большого интереса для злоумышленников не представляют.

“В базе нет паролей в открытом виде, истории просмотров и главное — нет, и не может быть данных банковских карт и другой финансовой информации”, — говорится в сообщении видеосервиса. — Уязвимость исправлена, доступ к данным закрыт”.

START — первый в России видеосервис, сделавший ставку на собственный контент. Среди проектов компании сериалы “Содержанки”, “Медиатор”, “Вампиры средней полосы”. 

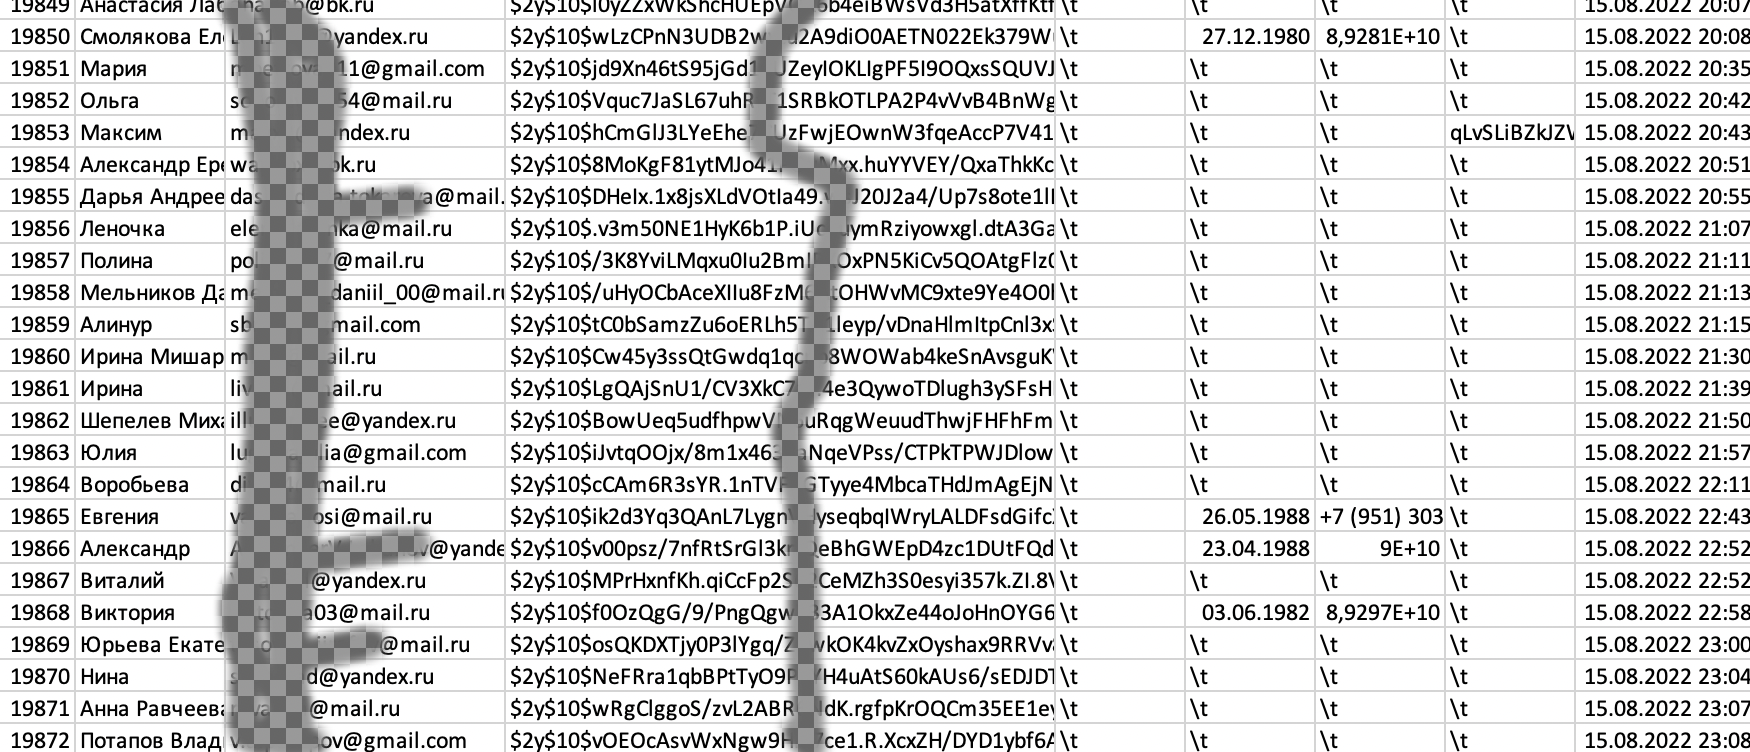
Добавим, Telegram-канал In2security сообщил сегодня об очередной утечке от СДЭК. Речь о ресурсе CDEK.Shopping по заказу товаров из-за границы. По данным исследователей, в Cети появилась база на 20 тыс. строк. Актуальностью — середина августа. Официального подтверждения утечки пока нет.


СДЭК не первый раз теряет данные клиентов. Сначала в феврале в Cеть попали две таблицы с ФИО, телефонами и адресами: один файл содержал 460 млн строк, второй — 820 млн. Вторая утечка произошла в июле.

Минцифры сейчас разрабатывает законопроект, который позволит штрафовать компании на 1–3% от годового оборота за утечку данных. Обсуждается и создание фонда материальной компенсации для пострадавших.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru