



Кибервымогатели используют античит-драйвер для отключения антивирусов

Кибервымогатели используют античит-драйвер для отключения антивирусов

Кибервымогатели используют античит-драйвер для отключения антивирусов

Киберпреступники используют уязвимый драйвер mhyprot2.sys, предназначенный для борьбы с читерами в видеоигре Genshin Impact, для отключения антивирусов. За этими атаками стоят операторы шифровальщика.

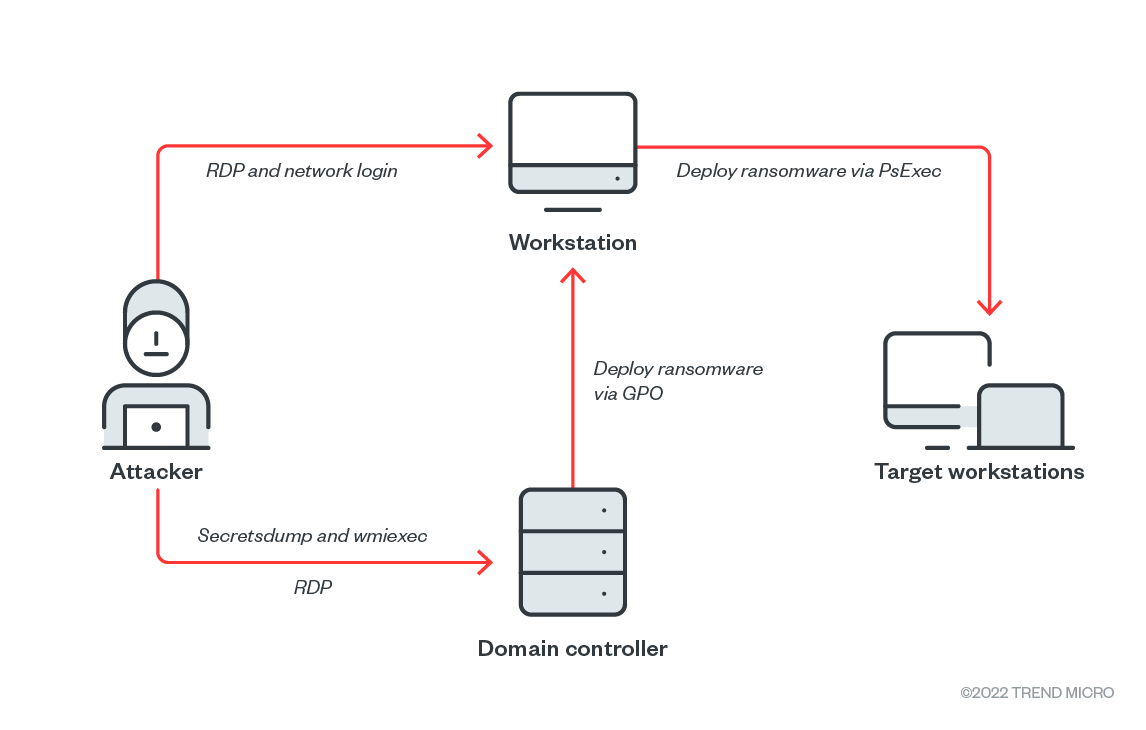
Об интересном методе обхода защитных программ рассказали специалисты компании Trend Micro. По их словам, злоумышленники нашли способ использовать драйвер mhyprot2.sys для повышения прав в системе, а также для завершения работы процессов и служб, связанных с антивирусным софтом.

«Фактически mhyprot2.sys используется в качестве руткита. Это драйвер, предназначенный для борьбы с читерством в ролевой видеоигре Genshin Impact. Операторы шифровальщика используют уязвимость для завершения процессов и остановки служб», — пишет в отчете Trend Micro.

«Специалистам по кибербезопасности стоит обратить внимание, что mhyprot2.sys может быть интегрирован в любую вредоносную программу».

Trend Micro зафиксировала атаки с эксплуатацией mhyprot2.sys в конце июля 2022 года, когда атакующие попытались в очередной раз установить программу-вымогатель в систему жертвы. На тот момент подпись mhyprot2.sys все ещё проходила проверку.

Интересно, что у уязвимого драйвера нет строгой привязки к видеоигре, а это значит, что Genshin Impact необязательно должна быть установлена на компьютере жертвы для успешной атаки. Эксперты опасаются, что другие кибергруппировки тоже могут взять mhyprot2.sys в оборот.


Ситуацию также усугубляет наличие общедоступного демонстрационного эксплойта (PoC), который представил исследователь под ником kagurazakasanae. С помощью этого proof-of-concept можно отключить 360 Total Security.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru