



Microsoft рассказала о новом сложном инструменте российской APT-группы

Microsoft рассказала о новом сложном инструменте российской APT-группы

Microsoft рассказала о новом сложном инструменте российской APT-группы

Microsoft рассказала ещё об одном сложном вредоносе, который, по словам корпорации, использует «российская киберпреступная группировка» APT29 (также известна под именами Cozy Bear и The Dukes).

Вредонос для постэксплуатационного периода получил имя MagicWeb. Злоумышленники применяли его исключительно в сложных целевых кибератаках. Инструмент может использоваться для обеспечения постоянного доступа к взломанным средам.

Microsoft называет «российскую APT-группу» собственным именем — Nobelium. Именно эти хакеры отметились и запомнились многим атакой на SolarWinds в декабре 2020 года.

«Nobelium продолжает демонстрировать высокую активность, организуя множество параллельных кампаний, в ходе которых атакуются госучреждения, общественные организации и аналитические центры в Великобритании, Европе и Центральной Азии», — пишет техногигант из Редмонда.

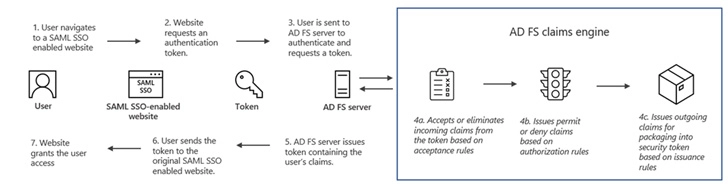
MagicWeb чем-то похож на другой инструмент Nobelium — бэкдор FoggyWeb. Если последний может доставлять дополнительные пейлоады и красть информацию с ADFS-серверов, то MagicWeb представляет собой вредоносную DLL — бэкдор-версию Microsoft.IdentityServer.Diagnostics.dll. Эта библиотека разработана для получения доступа к ADFS-системе в обход аутентификации.


Специалисты Microsoft наткнулись на MagicWeb после анализа кампании APT29, нацеленной на связанные с НАТО организации. Как отметили исследователи, киберпреступники хотели получить доступ к внешнеполитическим данным.

«Nobelium может разворачивать MagicWeb только после получения важных учетных данных и административного доступа к ADFS-серверам», — подытоживает Microsoft.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru