



Хочешь пиратский 3DMark или Adobe Acrobat Pro? Получи инфостилер RedLine

Хочешь пиратский 3DMark или Adobe Acrobat Pro? Получи инфостилер RedLine

Хочешь пиратский 3DMark или Adobe Acrobat Pro? Получи инфостилер RedLine

Специалисты выявили несколько кампаний по распространению вредоносных программ, нацеленных на любителей пиратского софта. В результате хочешь на халяву скачать 3DMark, а получаешь в систему инфостилер.

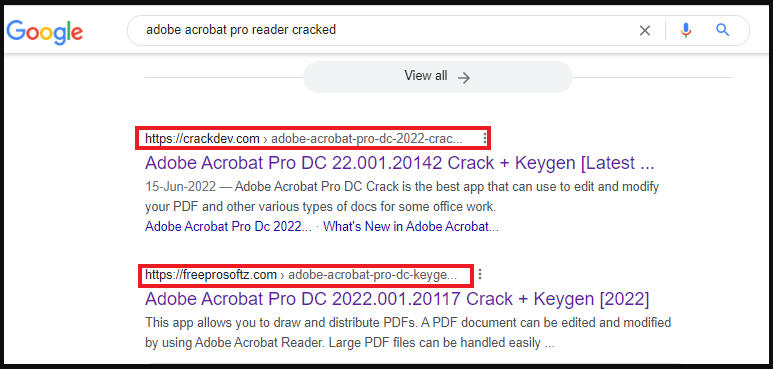
Злоумышленники используют технику SEO poisoning и запускают рекламные кампании, чтобы продвинуть свои ресурсы в поисковой выдаче. На сайтах предлагается скачать «кряки», кейгены и т. п.


Чтобы привлечь любителей скачать программы бесплатно, преступники маскируют их под популярный софт. В атаках, на которые обратили внимание специалисты Zscaler, операторы использовали следующие приложения в качестве приманки:

  • Adobe Acrobat Pro
  • 3DMark
  • 3DVista Virtual Tour Pro
  • 7-Data Recovery Suite
  • MAGIX Sound Force Pro
  • Wondershare Dr. Fone

Чаще всего файлы инсталляции хранятся на файлообменниках, а пользователя просто перенаправляют туда для их скачивания. В отчете исследователей упоминаются сайты, используемые в этих кампаниях:

  • xproductkey[.]com
  • allcracks[.]org
  • prolicensekeys[.]com
  • deepprostore[.]com
  • steamunlocked[.]one
  • getmacos[.]org

На компьютер клюнувшего пользователя скачивается запароленный ZIP-архив весом 1,3 МБ. Пароль идет рядом в текстовом файле TXT. Такой подход помогает обойти антивирусные сканеры при скачивании.

После распаковки вес содержимого составляет 600 МБ, при этом используется «выравнивание данных» — известный способ размещения данных в памяти, помогающий в этом случае уйти от анализа.

Исполняемый файл в архивах является загрузчиком вредоноса. Он выжидает десять секунд (чтобы исключить анализ в песочнице) и запускает процесс cmd.exe. Последний скачивает в систему JPG-файл, который на деле оказывается DLL.

Конечный DLL представляет собой знаменитый вредонос RedLine — мощный инфостилер, способный вытаскивать данные из браузеров, закладок, cookies, криптокошельков, VPN и т. п.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru