



В Google Play нашли ещё 35 Android-вредоносов, их установили 2 млн юзеров

В Google Play нашли ещё 35 Android-вредоносов, их установили 2 млн юзеров

В Google Play нашли ещё 35 Android-вредоносов, их установили 2 млн юзеров

В официальном магазине приложений для Android — Google Play Store нашли очередную порцию вредоносного софта. На этот раз общее число таких программ составило 35, а установили их более двух миллионов раз.

Об угрозе сообщили специалисты румынской антивирусной компании Bitdefender, которые использовали интересный метод анализа, основанный на поведении. Именно так эксперты выявляют потенциально опасные приложения.

Новая связка вредоносов использовала для распространения старые приёмы. Пользователей привлекали богатой функциональностью, обещали полезный софт. На деле же сразу после установки программа меняла имя и иконку, что затрудняло её поиск и удаление.

После этого владельцу мобильного устройства начинали демонстрировать навязчивую рекламу, используя WebView. Кстати, для загрузки объявлений вредоносы задействовали собственный фреймворк, что также открывает возможность для загрузки дополнительных пейлоадов на скомпрометированный девайс.

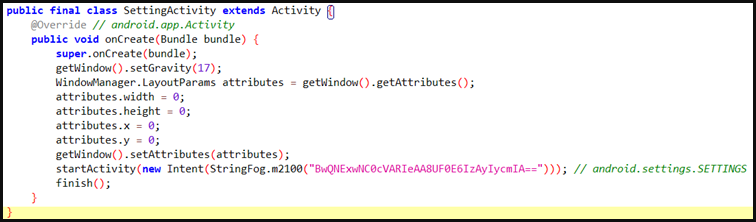
В отчёте Bitdefender исследователи описывают несколько способов, которыми пользуются новые Android-зловреды для сокрытия своего присутствия в системе. Например, после инсталляции программа переименовывается в “Settings“. Если пользователь нажимает на иконку вредоноса, тот запускает окно с нулевым размером, после чего открывает уже реальное системное приложение «Настройки».


Адваре может маскироваться под системный софт на устройствах от Motorola, Oppo или Samsung. Можно также отметить серьёзную обфускацию и шифрование, благодаря которым прячется главный пейлоад на Java (внутри двух зашифрованных DEX-файлов).

Помимо этого, вредоносы удаляют себя из списка недавно открытых приложений, что тоже затрудняет их обнаружение. Наиболее популярные из 35 адваре имеют следующие имена, так что будьте начеку:

  • Walls light – Wallpapers Pack (gb.packlivewalls.fournatewren)
  • Big Emoji – Keyboard 5.0 (gb.blindthirty.funkeyfour)
  • Grand Wallpapers – 3D Backdrops 2.0 (gb.convenientsoftfiftyreal.threeborder)
  • Engine Wallpapers (gb.helectronsoftforty.comlivefour)
  • Stock Wallpapers (gb.fiftysubstantiated.wallsfour)
  • EffectMania – Photo Editor 2.0 (gb.actualfifty.sevenelegantvideo)
  • Art Filter – Deep Photoeffect 2.0 (gb.crediblefifty.editconvincingeight)
  • Fast Emoji Keyboard APK (de.eightylamocenko.editioneights)
  • Create Sticker for Whatsapp 2.0 (gb.convincingmomentumeightyverified.realgamequicksix)
  • Math Solver – Camera Helper 2.0 (gb.labcamerathirty.mathcamera)
  • Photopix Effects – Art Filter 2.0 (gb.mega.sixtyeffectcameravideo)
  • Led Theme – Colorful Keyboard 2.0 (gb.theme.twentythreetheme)
  • Animated Sticker Master 1.0 (am.asm.master)
  • Sleep Sounds 1.0 (com.voice.sleep.sounds)
  • Personality Charging Show 1.0 (com.charging.show)
  • Image Warp Camera
  • GPS Location Finder (smart.ggps.lockakt)
Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru