



Microsoft рассказала о российской APT-группе, атакующей страны НАТО

Microsoft рассказала о российской APT-группе, атакующей страны НАТО

Microsoft рассказала о российской APT-группе, атакующей страны НАТО

Специалисты Microsoft Threat Intelligence Center (MSTIC) заявили, что им удалось остановить кибероперацию хорошо подготовленной группировки, атаковавшей страны НАТО. По словам экспертов, группа, проходящая под именем SEABORGIUM, имеет российские корни.

APT-группу SEABORGIUM также называют ColdRiver (классификация Google) и TA446 (Proofpoint). Исследователи считают, что участники группировки связаны с властями России и действуют в интересах нашей страны.

«SEABORGIUM чаще всего затачивает свои кампании под атаки на оборонку и консалтинговые организации. Также в зону поражения входят неправительственные организации, аналитические центры и сфера образования», — описывает Microsoft в отчёте.

Участники SEABORGIUM активно используют методы социальной инженерии, создавая фейковые онлайн-личности. С целевыми пользователями или организациями связываются через электронную почту, соцсети и LinkedIn.

Киберпреступники выстраивают определённый диалог с предполагаемой жертвой, чтобы сформировать её профиль. После этого у них появляется возможность отправить фишинговое вложение с расчётом на то, что они уже вошли в доверие.

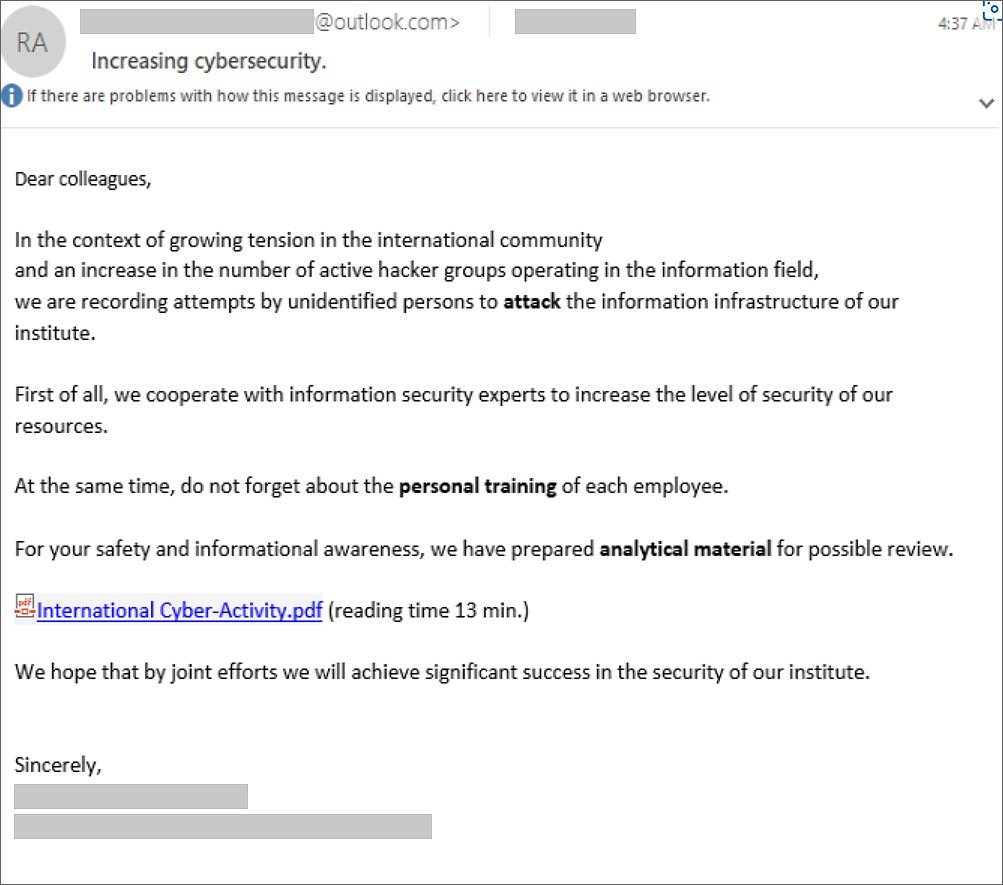
Как выяснили в Microsoft, злоумышленники используются документы в формате PDF, ссылки на файловые хранилища и аккаунты OneDrive. Пример письма на скриншоте ниже:


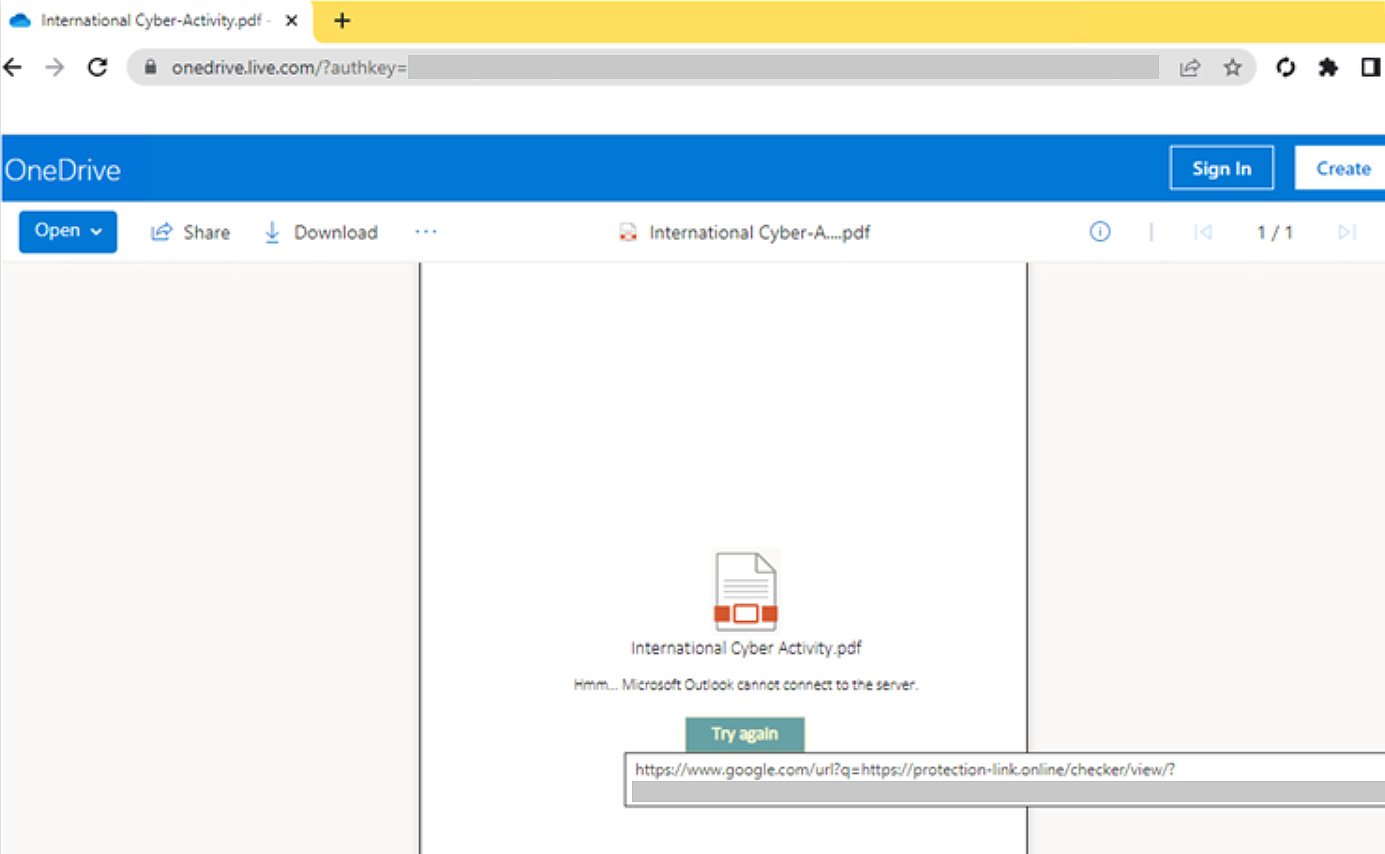
При открытии такой документ отображает жертве сообщение о невозможности отображения информации и предлагает нажать на кнопку «Попробовать снова».


Кнопка ведёт на одну из фишинговых страниц, где размещается фреймворк вроде EvilGinx. Пользователь видит форму для ввода логина и пароля. Злоумышленники при этом могут не только перехватить вводимые учётные данные, но и украсть cookies или токены аутентификации.

В Microsoft отметили, что специалистам удалось остановить операции SEABORGIUM — отключить аккаунты, которые те использовали для слежки и фишинга. Помимо этого, корпорация также поделилась списком из 69 доменов, связанных с деятельностью киберпреступной группировки.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru