



Коммерческие антивирусы воруют код у Патрика Уордла, заявил Патрик Уордл

Коммерческие антивирусы воруют код у Патрика Уордла, заявил Патрик Уордл

Коммерческие антивирусы воруют код у Патрика Уордла, заявил Патрик Уордл

Знаменитый исследователь в области кибербезопасности Патрик Уордл, выступавший на конференции Black Hat, заявил, что ряд коммерческих антивирусных продуктов без разрешения используют его алгоритмы. Другими словами, речь идет о воровстве кода.

Вместе с Уордлом своим анализом на Black Hat поделился Том Макгуайр из Университета Джонса Хопкинса. Сам Уордл, напомним, специализируется на защите macOS-устройств.

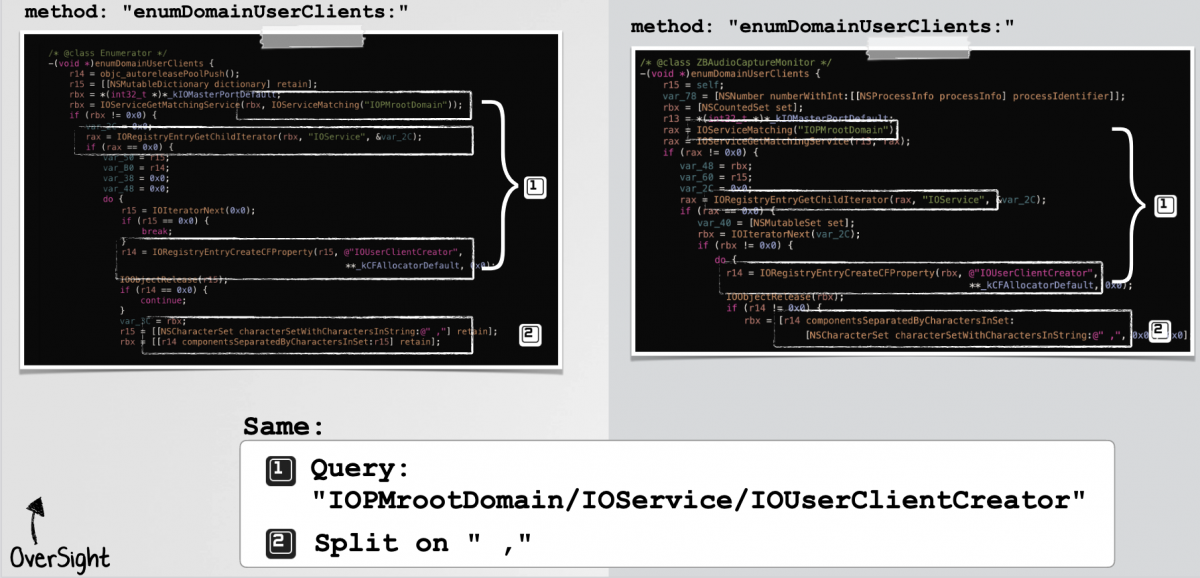
Исследование экспертов сосредоточено вокруг OverSight, бесплатного инструмента, разработанного организацией Objective-See Foundation (основателем является Патрик Уордл). OverSight позволяет пользователям macOS мониторить работу микрофона и камеры устройства, а также уведомляет, если какой-либо процесс хочет получить доступ к записи звука или видео.

Изучив сторонние защитные программы, Уордл и Макгуайр пришли к выводу, что три подобных инструмента используют алгоритмы OverSight без спроса. Интересно, что приложение Уордла распространяется бесплатно с 2016 года, однако только в 2021-м специалист открыл его исходный код.

Если условный разработчик стороннего защитного софта провел обратный инжиниринг с целью создания собственного продукта — это как минимум неэтично, не говоря уже о юридической стороне вопроса.

Уордл и Макгуайр задействовали Google и правила Yara для вычисления коммерческих продуктов, которые используют те же методы, пути, строки, ключи реестра и логику парсинга, что и OverSight.


Всем компаниям, которых уличили в подобном, Уордл направил соответствующие уведомления.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru