



Программа-вымогатель Cuba заручилась поддержкой нового RAT-вредоноса

Программа-вымогатель Cuba заручилась поддержкой нового RAT-вредоноса

Программа-вымогатель Cuba заручилась поддержкой нового RAT-вредоноса

Операторы программы-вымогателя Cuba используют ранее не встречавшиеся экспертам техники, включая новую вредоносную программу, открывающую удалённый доступ к устройству жертвы (RAT). Троян получил имя “Tropical Scorpius“.

На интересную киберугрозу обратили внимание специалисты из подразделения Unit 42, принадлежащего Palo Alto Networks. Именно они и связали троян с операциями киберпреступников, стоящих за распространением Cuba.

Известно, что в первом квартале 2022 года программа-вымогатель Cuba получила небольшие, но весомые нововведения: обновлённый компонент шифровальщика, оснащённый дополнительными опциями, и quTox для связи с жертвами в режиме реального времени.

Тем не менее Tropical Scorpius ещё усилил операции киберпреступников, сделав их опаснее, а также продемонстрировал новую тактику злоумышленников.

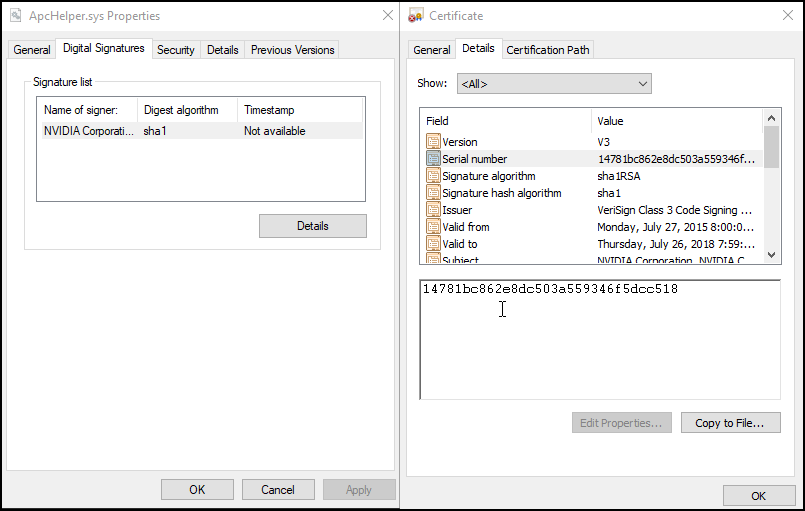
Tropical Scorpius использует стандартный пейлоад Cuba, который остаётся преимущественно неизменным с 2019 года. Однако новизна заключается в том, что с июня 2022 года используется легитимный сертификат NVIDIA, украденный LAPSUS (стоит отметить, что сертификат не проходит валидацию).

С помощью упомянутого сертификата операторы Cuba подписывают драйвер уровня ядра, который выступает дроппером на начальном этапе заражения.


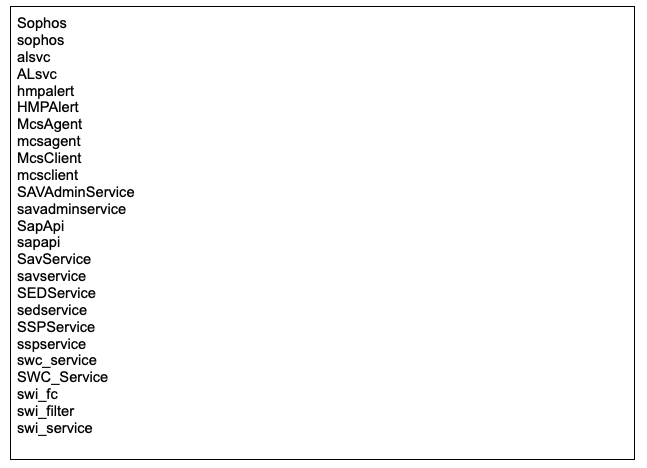
Задача драйвера — вычислить процессы антивирусных продуктов и завершить их, чтобы атакующие как можно дольше оставались в системе. Вот список процессов, на которые охотится дроппер:


Следующим шагом Tropical Scorpius задействует инструмент для локального повышения прав, который эксплуатирует уязвимость CVE-2022-24521 (была пропатчена в апреле). По словам специалистов Unit 42, киберпреступники использовали стратегию, похожую на то, что описывал Сергей Корниенко.

Далее Tropical Scorpius загружает инструменты ADFind и Net Scan для латерального передвижения по сети жертвы. На этом этапе в дело также вступает новая тулза, собирающая учётные данные Kerberos. Кроме того, злоумышленники начали использовать ZeroLogon для эксплуатации CVE-2020-1472.

В заключительной фазе Tropical Scorpius запускает троян “ROMCOM RAT“, ранее не встречавшийся экспертам. Он обеспечивает взаимодействие с командным сервером с помощью ICMP-запросов.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru