



Программа-вымогатель Cuba заручилась поддержкой нового RAT-вредоноса

Программа-вымогатель Cuba заручилась поддержкой нового RAT-вредоноса

Программа-вымогатель Cuba заручилась поддержкой нового RAT-вредоноса

Операторы программы-вымогателя Cuba используют ранее не встречавшиеся экспертам техники, включая новую вредоносную программу, открывающую удалённый доступ к устройству жертвы (RAT). Троян получил имя “Tropical Scorpius“.

На интересную киберугрозу обратили внимание специалисты из подразделения Unit 42, принадлежащего Palo Alto Networks. Именно они и связали троян с операциями киберпреступников, стоящих за распространением Cuba.

Известно, что в первом квартале 2022 года программа-вымогатель Cuba получила небольшие, но весомые нововведения: обновлённый компонент шифровальщика, оснащённый дополнительными опциями, и quTox для связи с жертвами в режиме реального времени.

Тем не менее Tropical Scorpius ещё усилил операции киберпреступников, сделав их опаснее, а также продемонстрировал новую тактику злоумышленников.

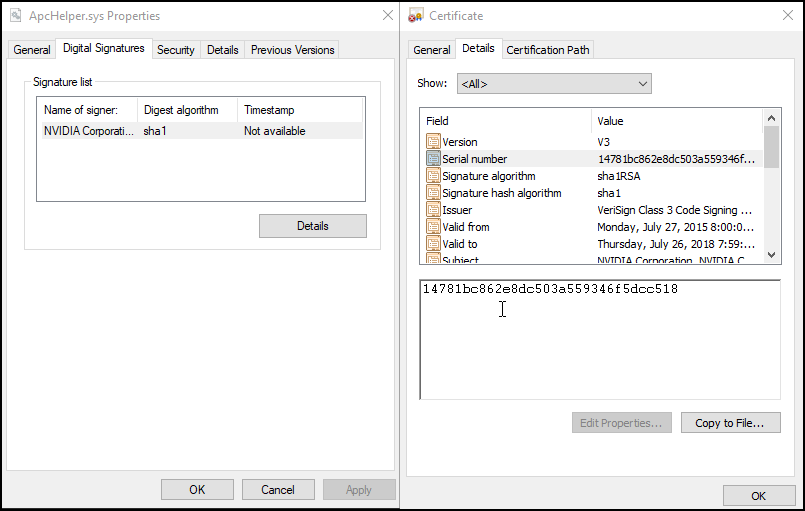
Tropical Scorpius использует стандартный пейлоад Cuba, который остаётся преимущественно неизменным с 2019 года. Однако новизна заключается в том, что с июня 2022 года используется легитимный сертификат NVIDIA, украденный LAPSUS (стоит отметить, что сертификат не проходит валидацию).

С помощью упомянутого сертификата операторы Cuba подписывают драйвер уровня ядра, который выступает дроппером на начальном этапе заражения.


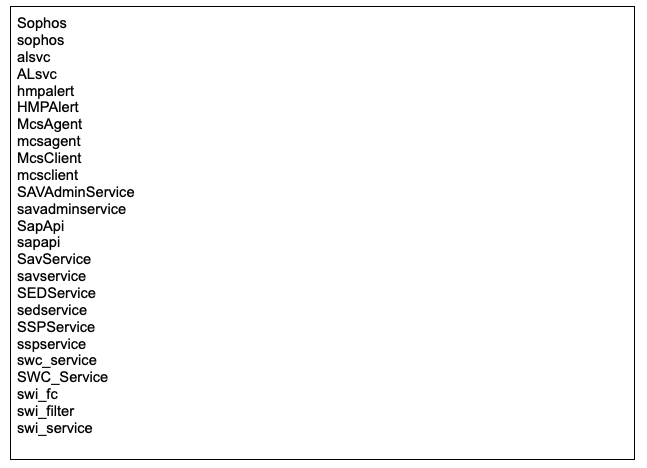
Задача драйвера — вычислить процессы антивирусных продуктов и завершить их, чтобы атакующие как можно дольше оставались в системе. Вот список процессов, на которые охотится дроппер:


Следующим шагом Tropical Scorpius задействует инструмент для локального повышения прав, который эксплуатирует уязвимость CVE-2022-24521 (была пропатчена в апреле). По словам специалистов Unit 42, киберпреступники использовали стратегию, похожую на то, что описывал Сергей Корниенко.

Далее Tropical Scorpius загружает инструменты ADFind и Net Scan для латерального передвижения по сети жертвы. На этом этапе в дело также вступает новая тулза, собирающая учётные данные Kerberos. Кроме того, злоумышленники начали использовать ZeroLogon для эксплуатации CVE-2020-1472.

В заключительной фазе Tropical Scorpius запускает троян “ROMCOM RAT“, ранее не встречавшийся экспертам. Он обеспечивает взаимодействие с командным сервером с помощью ICMP-запросов.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru