



Разработчики раскритиковали GitHub за использование cookies-трекеров

Разработчики раскритиковали GitHub за использование cookies-трекеров

Разработчики раскритиковали GitHub за использование cookies-трекеров

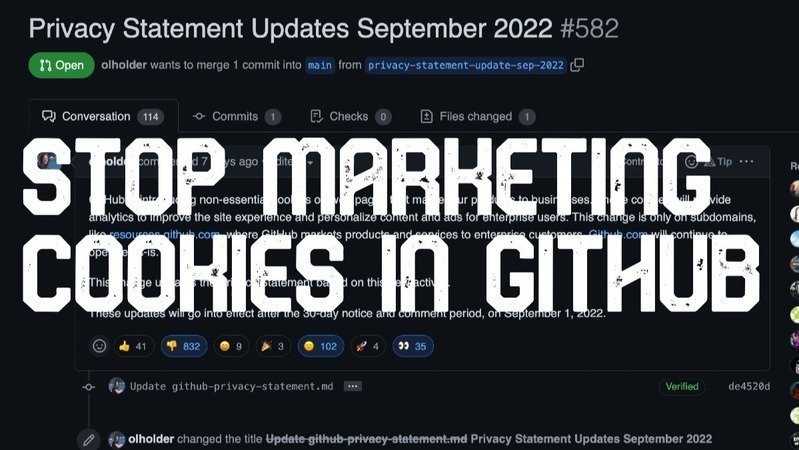
Разработчикам явно не понравилась новая политика площадки GitHub в отношении конфиденциальности. Согласно новым правилам, хостер ИТ-проектов сможет использовать отслеживающие cookies на своих поддоменах.

В августе веб-сервис GitHub, находящийся под крылом Microsoft, объявил, что с сентября на некоторых страницах будут использоваться cookies для отслеживания.

Это немного расходится с тем, что GitHub обещал в конце мая, когда была представлена новая политика конфиденциальности. Тогда владельцы сервисы утверждали, что будут использовать исключительно «необходимые cookies».

Тем не менее 1 сентября 2022 года GitHub поместит cookies-трекеры на несколько поддоменов вроде resources.github.com.

«GitHub вводит дополнительные cookies на страницах, которые используются для продвижения наших продуктов. Эти cookies обеспечат нас аналитикой, помогут улучшить работу сайта и выводить персонифицированный контент и рекламу для корпоративных пользователей», — объясняет Оливия Холдер, отвечающая за вопросы конфиденциальности в GitHub.

Холдер также подчеркнула, что новые правила касаются только маркетинговых веб-страниц и отдельных поддоменов. В остальном площадка продолжит работать без изменений. Само собой, использование отслеживающих cookies не понравилось ряду пользователей.

«Вы потеряли меня после этой “рекламы для корпоративных пользователей”», — пишет пентестер Джонатан Грегсон.

На Change.org даже создали петицию с просьбой остановить внедрение cookies на GitHub.


Напомним, что Google пообещала отказаться от сторонних cookies в Chrome в 2024 году. А браузер DuckDuckGo начал блокировать скрипты отслеживания от Microsoft.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru