



Разработчики раскритиковали GitHub за использование cookies-трекеров

Разработчики раскритиковали GitHub за использование cookies-трекеров

Разработчики раскритиковали GitHub за использование cookies-трекеров

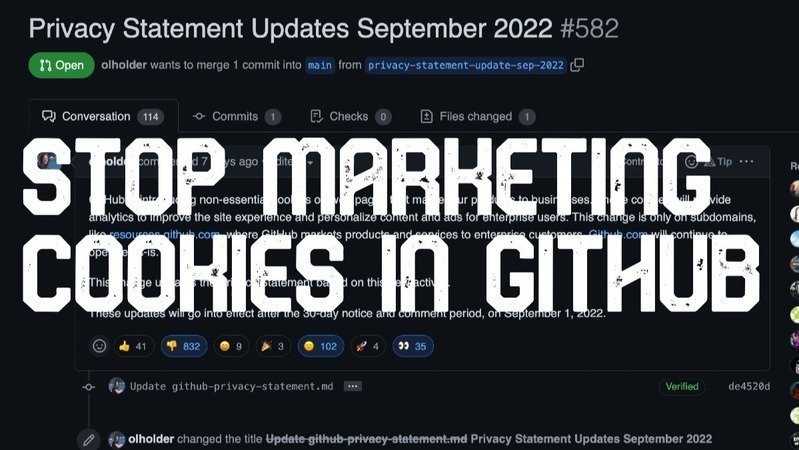
Разработчикам явно не понравилась новая политика площадки GitHub в отношении конфиденциальности. Согласно новым правилам, хостер ИТ-проектов сможет использовать отслеживающие cookies на своих поддоменах.

В августе веб-сервис GitHub, находящийся под крылом Microsoft, объявил, что с сентября на некоторых страницах будут использоваться cookies для отслеживания.

Это немного расходится с тем, что GitHub обещал в конце мая, когда была представлена новая политика конфиденциальности. Тогда владельцы сервисы утверждали, что будут использовать исключительно «необходимые cookies».

Тем не менее 1 сентября 2022 года GitHub поместит cookies-трекеры на несколько поддоменов вроде resources.github.com.

«GitHub вводит дополнительные cookies на страницах, которые используются для продвижения наших продуктов. Эти cookies обеспечат нас аналитикой, помогут улучшить работу сайта и выводить персонифицированный контент и рекламу для корпоративных пользователей», — объясняет Оливия Холдер, отвечающая за вопросы конфиденциальности в GitHub.

Холдер также подчеркнула, что новые правила касаются только маркетинговых веб-страниц и отдельных поддоменов. В остальном площадка продолжит работать без изменений. Само собой, использование отслеживающих cookies не понравилось ряду пользователей.

«Вы потеряли меня после этой “рекламы для корпоративных пользователей”», — пишет пентестер Джонатан Грегсон.

На Change.org даже создали петицию с просьбой остановить внедрение cookies на GitHub.


Напомним, что Google пообещала отказаться от сторонних cookies в Chrome в 2024 году. А браузер DuckDuckGo начал блокировать скрипты отслеживания от Microsoft.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru