



Smart App Control в Windows 11 теперь блокирует опасные файлы ISO, LNK

Smart App Control в Windows 11 теперь блокирует опасные файлы ISO, LNK

Smart App Control в Windows 11 теперь блокирует опасные файлы ISO, LNK

Защитная функция Smart App Control (SAC), реализованная в Windows 11, теперь может блокировать отдельные типы файлов, которые в последнее время использовались в фишинговых кампаниях. Напомним, что задача Smart App Control — мешать работе киберугроз на уровне процессов.

«Функция Smart App Control в Windows 11 блокирует файлы с расширениями ISO и LNK, которые помечены “Mark Of The Web“ — по аналогии с макросами в документах», — пишет в твите Дэвид Уэстон, отвечающий в Microsoft за безопасность ОС.

Кстати, интересно, что буквально на днях исследователи из Proofpoint писали про новые кампании киберпреступников, которые научились обходить пометку “Mark Of The Web“ и блокировку макросов, доставляя вредоносные документы в контейнерах: IMG (.img), ISO (.iso), RAR (.rar) и ZIP (.zip).

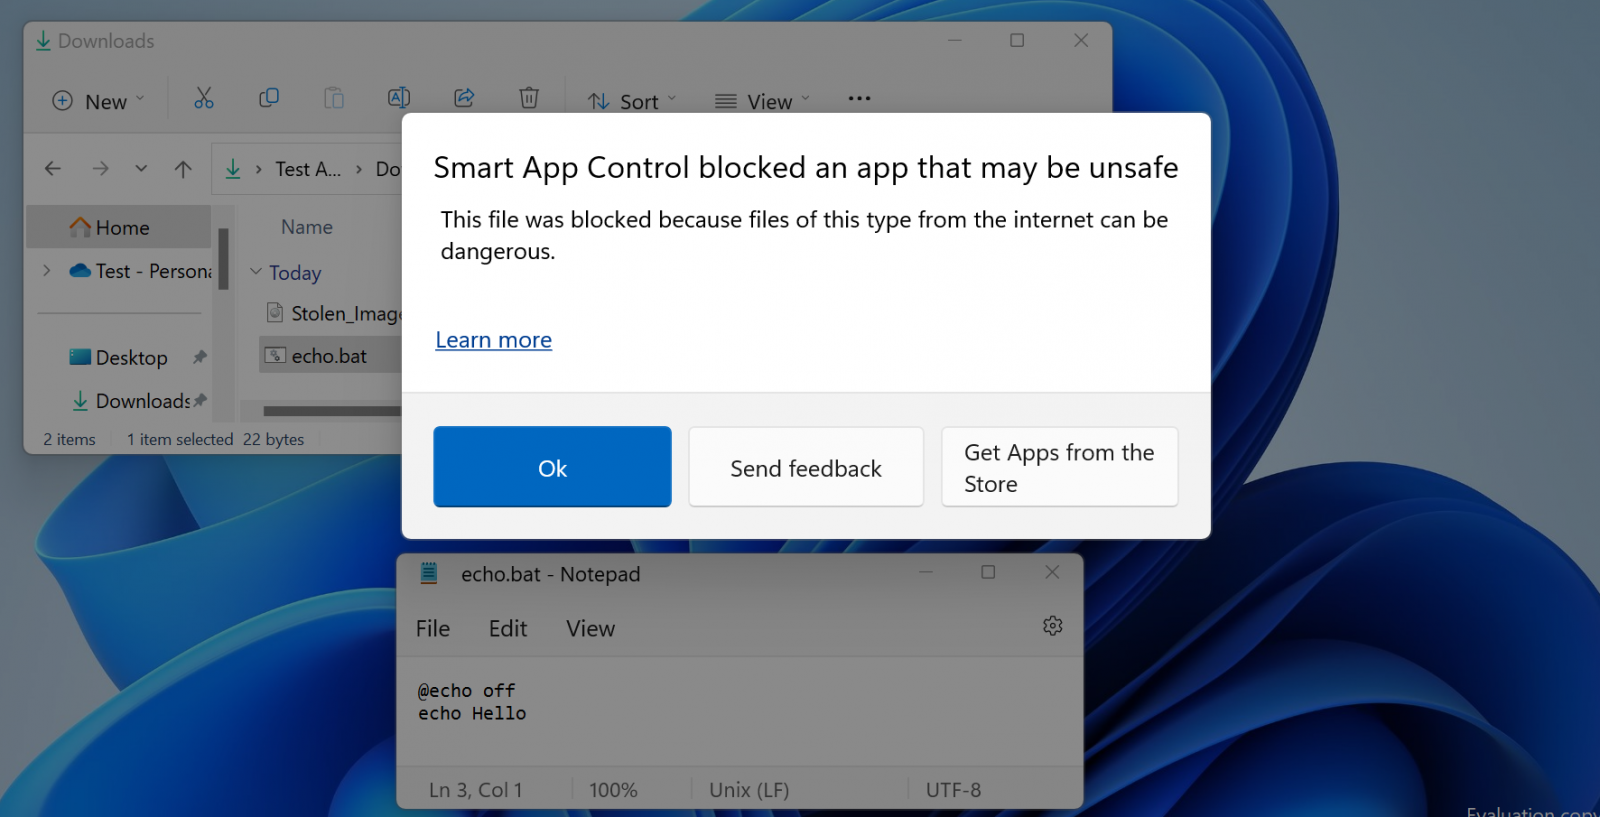
При блокировке потенциально опасного файла SAC выведет на передний план диалоговое окно со следующим сообщением:

«Smart App Control заблокировала приложение, которое может навредить устройству. Причина блокировки в потенциальной опасности файлов, загруженных из интернета».


Специалист по кибербезопасности Уилл Дорманн отметил, что SAC автоматически блокирует запуск подозрительных файлов IMG, VHD и VHDX. В BleepingComputer к этому списку добавили .appref-ms, .bat, .cmd, .chm, .cpl, .js, .jse, .msc, .msp, .reg, .vbe, .vbs и .wsf.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru