



Smart App Control в Windows 11 теперь блокирует опасные файлы ISO, LNK

Smart App Control в Windows 11 теперь блокирует опасные файлы ISO, LNK

Smart App Control в Windows 11 теперь блокирует опасные файлы ISO, LNK

Защитная функция Smart App Control (SAC), реализованная в Windows 11, теперь может блокировать отдельные типы файлов, которые в последнее время использовались в фишинговых кампаниях. Напомним, что задача Smart App Control — мешать работе киберугроз на уровне процессов.

«Функция Smart App Control в Windows 11 блокирует файлы с расширениями ISO и LNK, которые помечены “Mark Of The Web“ — по аналогии с макросами в документах», — пишет в твите Дэвид Уэстон, отвечающий в Microsoft за безопасность ОС.

Кстати, интересно, что буквально на днях исследователи из Proofpoint писали про новые кампании киберпреступников, которые научились обходить пометку “Mark Of The Web“ и блокировку макросов, доставляя вредоносные документы в контейнерах: IMG (.img), ISO (.iso), RAR (.rar) и ZIP (.zip).

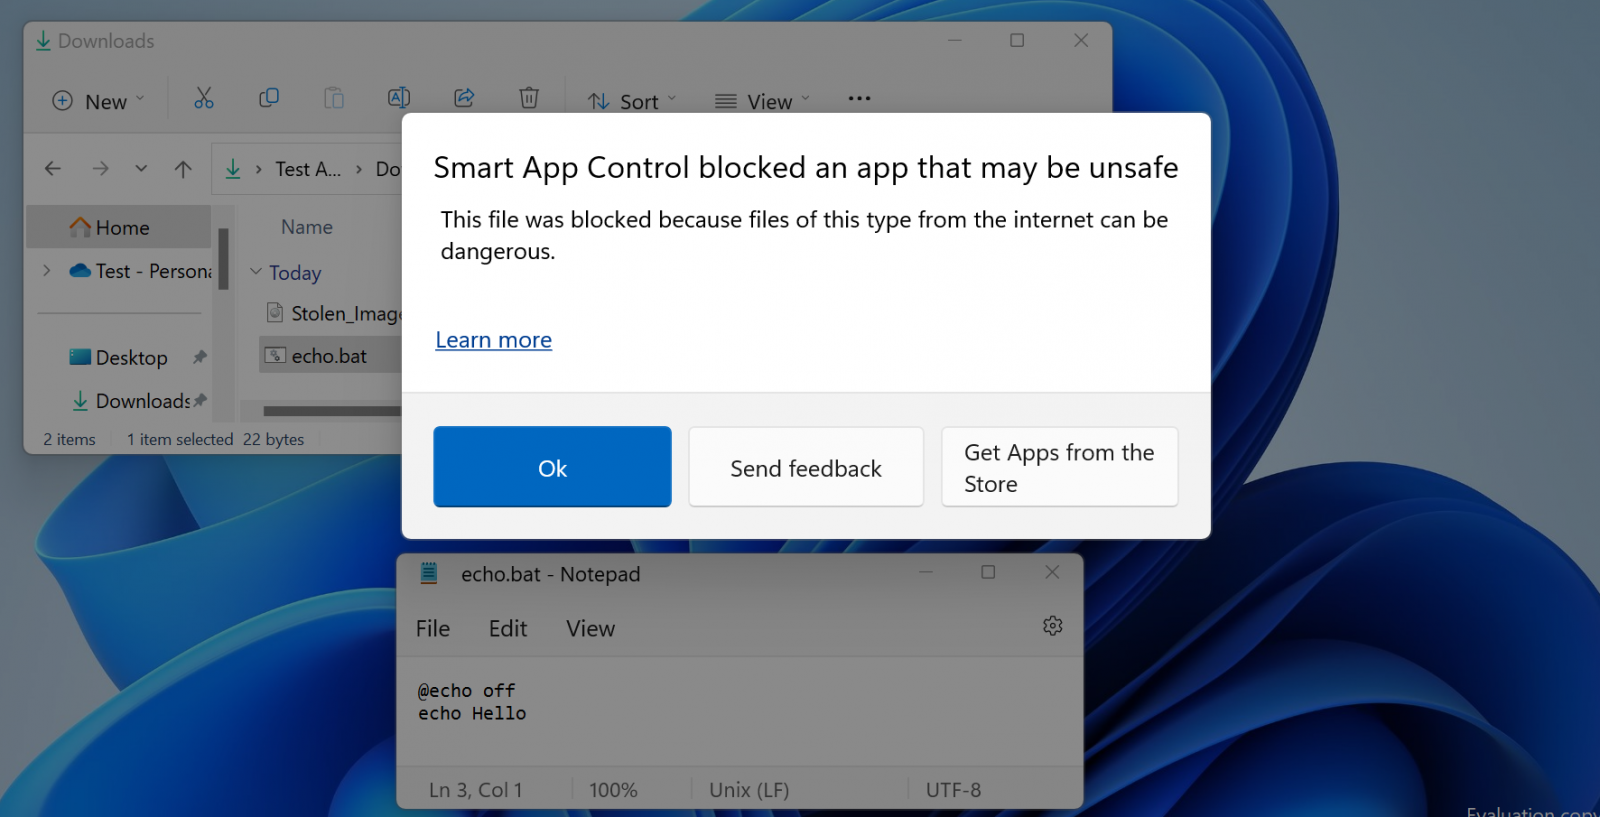
При блокировке потенциально опасного файла SAC выведет на передний план диалоговое окно со следующим сообщением:

«Smart App Control заблокировала приложение, которое может навредить устройству. Причина блокировки в потенциальной опасности файлов, загруженных из интернета».


Специалист по кибербезопасности Уилл Дорманн отметил, что SAC автоматически блокирует запуск подозрительных файлов IMG, VHD и VHDX. В BleepingComputer к этому списку добавили .appref-ms, .bat, .cmd, .chm, .cpl, .js, .jse, .msc, .msp, .reg, .vbe, .vbs и .wsf.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru