



Операторы RAT-вредоноса Woody атакуют российскую ОАК

Операторы RAT-вредоноса Woody атакуют российскую ОАК

Операторы RAT-вредоноса Woody атакуют российскую ОАК

Неизвестная киберпреступная группа атакует российские организации. В этой компании злоумышленники используют новую вредоносную программу, позволяющую удаленно красть информацию с зараженного устройства.

По словам специалистов Malwarebytes, одна из атакованных российских организаций принадлежит к контролируемой государством сфере авиастроения.

«Учитывая фейковый домен, зарегистрированный злоумышленниками, мы сделали вывод, что целью была ОАК (Объединённая авиастроительная корпорация)», — говорится в отчете Malwarebytes Labs.

В атаках используется троян Woody, открывающий оператору удаленный доступ к устройству жертвы. У вредоноса много функциональных возможностей, которые он демонстрирует уже на протяжении года.

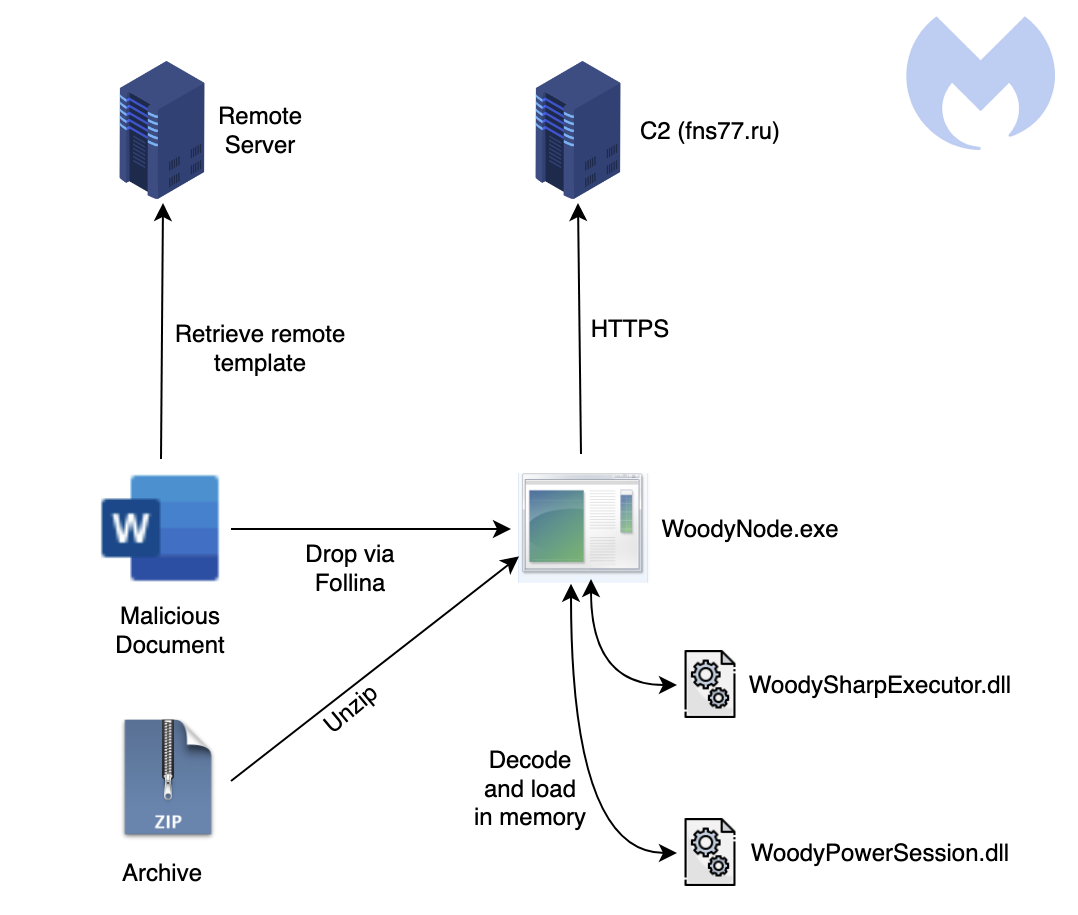
Киберпреступники доставляют зловред на компьютер цели с помощью фишинговых писем. Как правило, в таких письмах содержится ZIP-архив, распаковывающий в систему документы Microsoft Office. Злоумышленники эксплуатируют уязвимость Follina для установки пейлоада.

«Когда информация о Follina просочилась в Сеть, злоумышленники переключились на ее эксплуатацию для доставки вредоносной составляющей», — пишет команда MalwareHunterTeam.


Попавший в систему троян может собирать информацию об устройстве, выполнять команды и запускать полученные от C2 файлы, а также загружать, выгружать и удалять определенные файлы. Кроме того, вредонос снимает скриншоты и выполняет PowerShell-команды.

Чтобы уйти от детектирования, троян внедряется в процесс Notepad и удаляет себя с диска.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru