



Операторы RAT-вредоноса Woody атакуют российскую ОАК

Операторы RAT-вредоноса Woody атакуют российскую ОАК

Операторы RAT-вредоноса Woody атакуют российскую ОАК

Неизвестная киберпреступная группа атакует российские организации. В этой компании злоумышленники используют новую вредоносную программу, позволяющую удаленно красть информацию с зараженного устройства.

По словам специалистов Malwarebytes, одна из атакованных российских организаций принадлежит к контролируемой государством сфере авиастроения.

«Учитывая фейковый домен, зарегистрированный злоумышленниками, мы сделали вывод, что целью была ОАК (Объединённая авиастроительная корпорация)», — говорится в отчете Malwarebytes Labs.

В атаках используется троян Woody, открывающий оператору удаленный доступ к устройству жертвы. У вредоноса много функциональных возможностей, которые он демонстрирует уже на протяжении года.

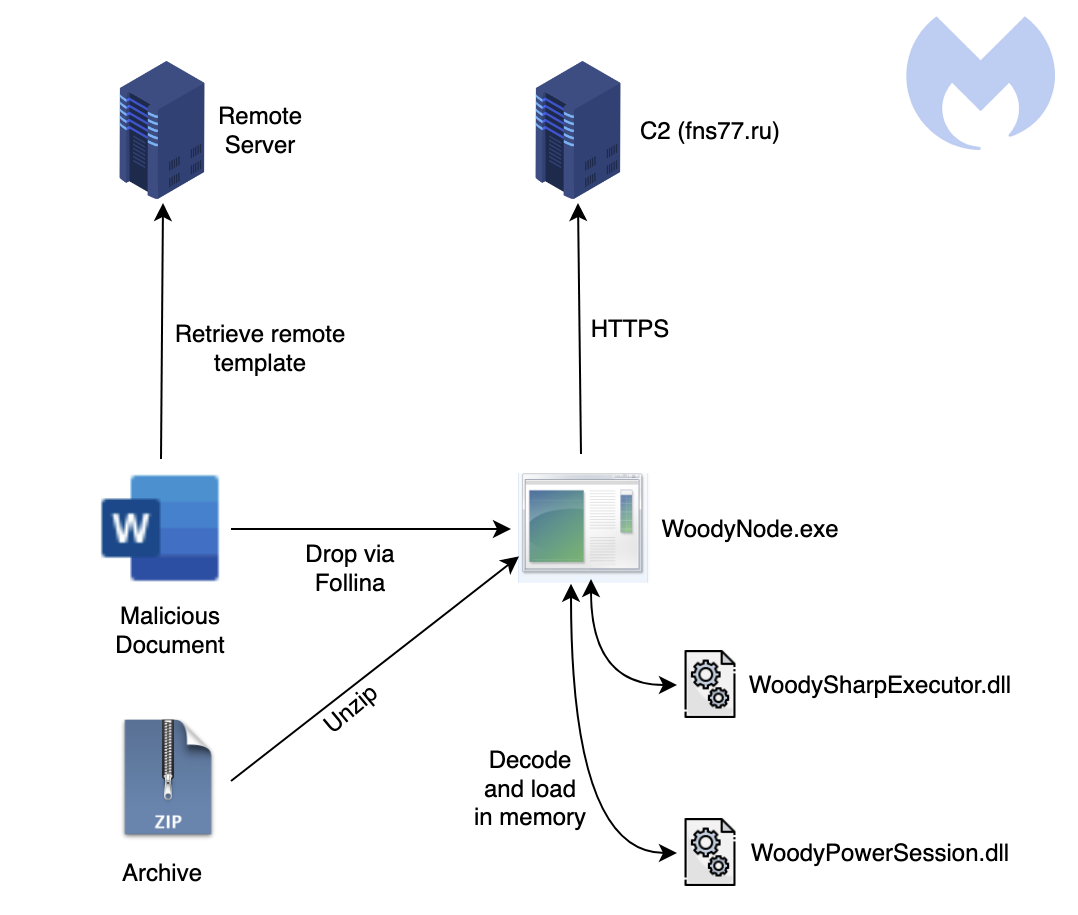
Киберпреступники доставляют зловред на компьютер цели с помощью фишинговых писем. Как правило, в таких письмах содержится ZIP-архив, распаковывающий в систему документы Microsoft Office. Злоумышленники эксплуатируют уязвимость Follina для установки пейлоада.

«Когда информация о Follina просочилась в Сеть, злоумышленники переключились на ее эксплуатацию для доставки вредоносной составляющей», — пишет команда MalwareHunterTeam.


Попавший в систему троян может собирать информацию об устройстве, выполнять команды и запускать полученные от C2 файлы, а также загружать, выгружать и удалять определенные файлы. Кроме того, вредонос снимает скриншоты и выполняет PowerShell-команды.

Чтобы уйти от детектирования, троян внедряется в процесс Notepad и удаляет себя с диска.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru