



Операторы LockBit используют Windows Defender для загрузки Cobalt Strike

Операторы LockBit используют Windows Defender для загрузки Cobalt Strike

Операторы LockBit используют Windows Defender для загрузки Cobalt Strike

Операторы вредоносной программы LockBit версии 3.0 используют командную строку антивирусной программы Windows Defender для загрузки «маячков» Cobalt Strike на скомпрометированные системы и обхода защитных средств.

Напомним, что Cobalt Strike представляет собой вполне легитимный набор для пентестера, однако именно его предпочитает ряд киберпреступных группировок. Как правило, с помощью Cobalt Strike хорошо подготовленные злоумышленники проводят разведку и передвигаются латерально по сети жертвы, прежде чем выкрасть или зашифровать данные.

Тем не менее антивирусные продукты сейчас достаточно успешно детектируют так называемые маячки Cobalt Strike, поэтому атакующим приходится искать новые способы установки тулкита.

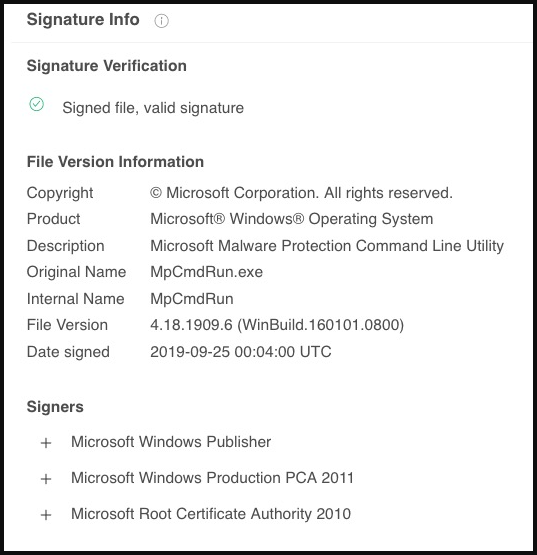
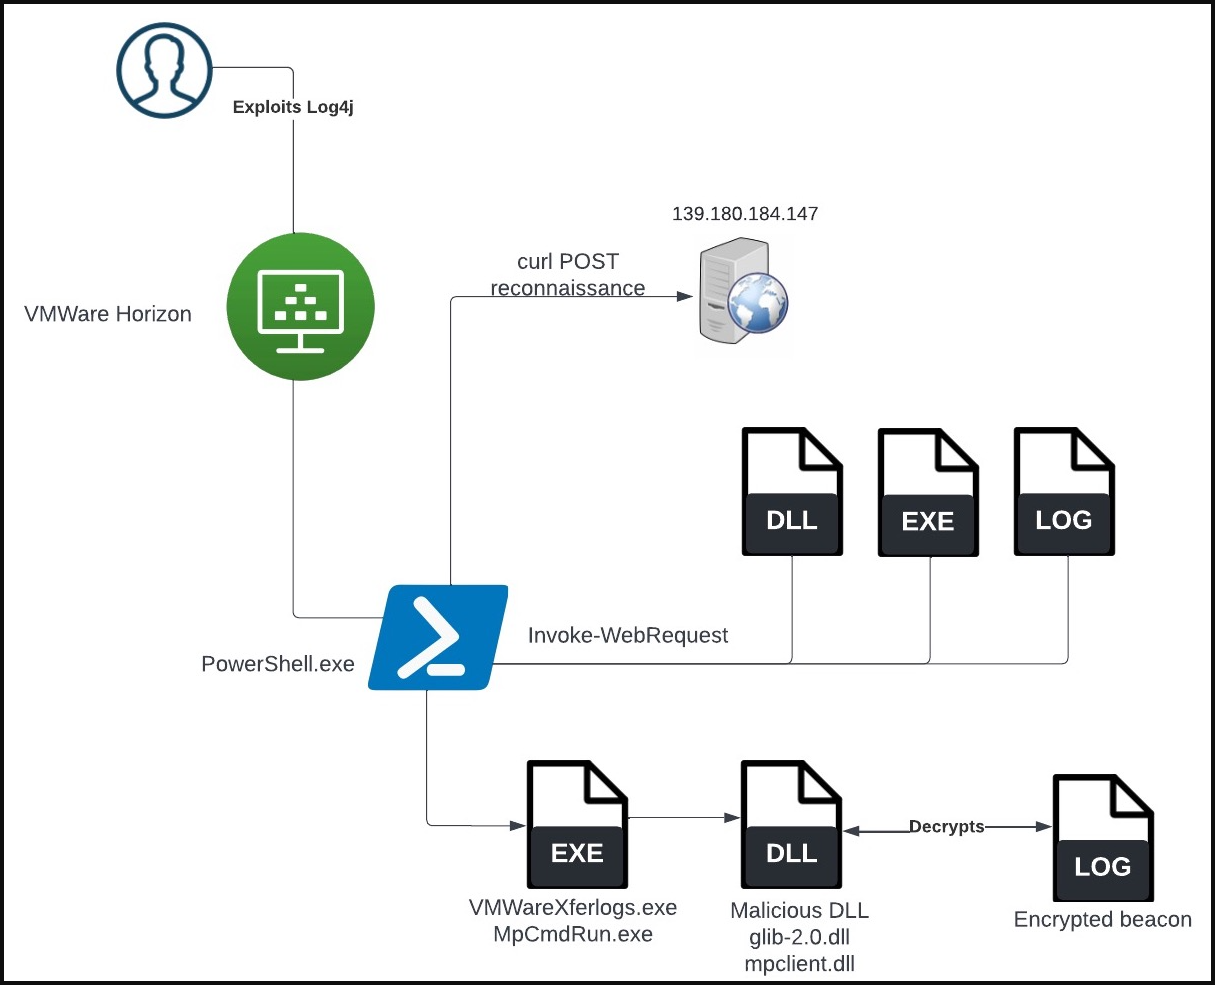
В последних кампаниях операторов LockBit, на которые обратили внимание специалисты Sentinel Labs, используется инструмент командной строки, известный как “MpCmdRun.exe“ (относится к встроенной антивирусной программе Microsoft Defender). Злоумышленники задействуют MpCmdRun.exe для сторонней загрузки вредоносных DLL, которые шифруют и инсталлируют маячки Cobalt Strike.

Такие кибератаки начинались с эксплуатации уязвимости Log4j, которая почему-то не была пропатчена на целевых серверах VMWare Horizon. С помощью эксплойта преступники запускали код PowerShell.

После получения контроля над атакуемой системой и необходимых прав атакующие загружали три файла: безобидную копию утилиты Windows CL, DLL и LOG-файл.

Как известно, при запуске MpCmdRun.exe инструмент подгружает библиотеку с именем “mpclient.dll“ — она необходима для корректного функционирования программы. В зафиксированных SentinelLabs атаках злоумышленники использовали вредоносную версию mpclient.dll, помещая её в директорию с приоритетом загрузки.


При подключении злонамеренного файла он загружает и шифрует пейлоад Cobalt Strike из файла “c0000015.log“.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru