



Кибершпионы используют расширение Google Chrome для кражи писем

Кибершпионы используют расширение Google Chrome для кражи писем

Кибершпионы используют расширение Google Chrome для кражи писем

Киберпреступная группировка Kimsuky, связанная, предположительно, с властями КНДР, использует вредоносное расширение для браузера, помогающее похищать электронные письма в браузерах Google Chrome и Microsoft Edge.

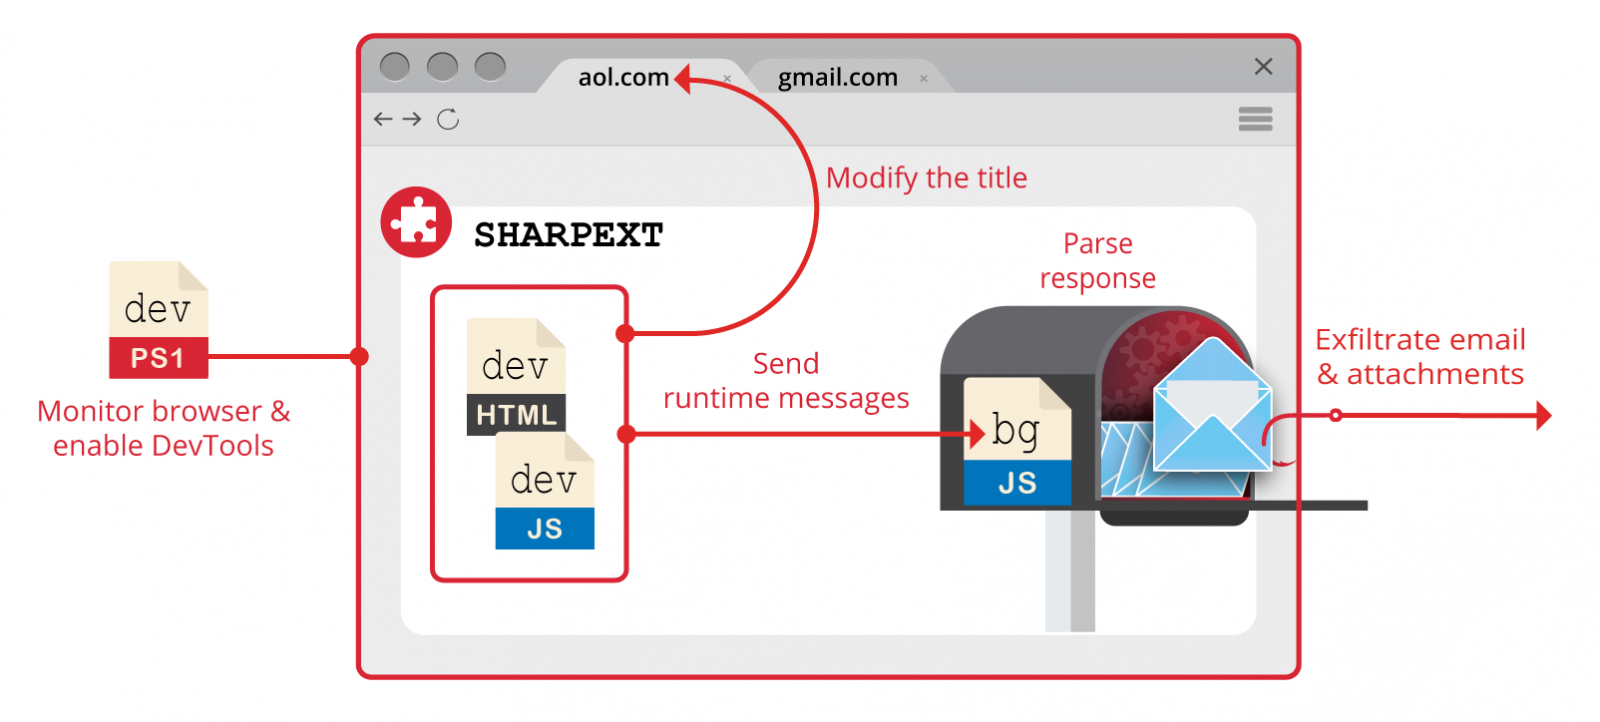
Злонамеренный аддон получил имя SHARPEXT. Исследователи из Volexity обратили внимание на эту кампанию ещё в сентябре. Расширение злоумышленников поддерживает три браузера, основанные на Chromium: Chrome, Edge и Whale.

С помощью SHARPEXT можно воровать почту из аккаунтов Gmail и AOL. Вредоносный аддон устанавливается после компрометации системы пользователя через кастомный VBS-скрипт. Этот скрипт подменяет файлы “Preferences” и “Secure Preferences” на загруженные с командного сервера (C2).

Как только новые файлы конфигурации скачиваются на устройство, браузер пользователя подгружает расширение SHARPEXT.


«Вредоносный аддон напрямую мониторит и извлекает данные из почтового аккаунта жертвы в тот момент, когда она проверяет входящие письма. Кстати, злоумышленники не забывают развивать и модернизировать расширение, в настоящий момент его версия — 3.0», — пишут специалисты Volexity.

Помимо этого, в Volexity отметили, что в последних кампаниях Kimsuky атакует деятелей внешней политики и других лиц, «представляющих стратегический интерес». Атаки группировки охватывают США, Европу и Южную Корею.

Сервис электронной почты не может детектировать вредоносную активность, поскольку расширение использует уже активную легитимную сессию пользователя. На стороне учетной записи жертвы также не будет никаких уведомлений о подозрительных действиях.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru