




На хакерских форумах всплыл исходный код Rust-инфостилера Luca Stealer

На хакерских форумах всплыл исходный код Rust-инфостилера Luca Stealer

На хакерских форумах всплыл исходный код Rust-инфостилера Luca Stealer

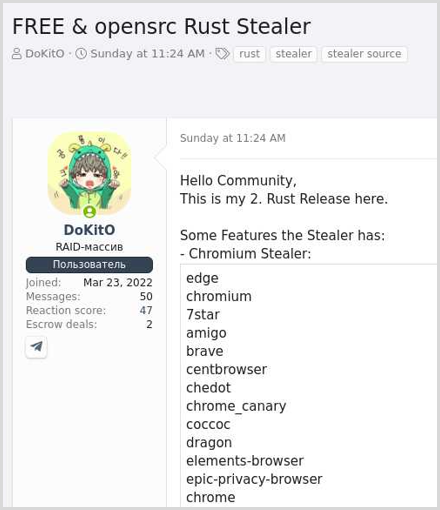
Исходный код одного из вредоносов, крадущих информацию жертвы, всплыл на хакерских форумах. Как отметили исследователи, зловред, написанный на Rust, уже вовсю используется в реальных кибератаках.

Автор вредоносной программы утверждает, что создал ее всего за шесть часов. При этом на VirusTotal у нее довольно низкий процент детектирования (22), что позволяет говорить о грамотно подобранных функциях маскировки злонамеренной активности.


Поскольку софт написан на Rust, кросс-платформенном языке, его операторы могут атаковать разные операционные системы. Тем не менее в текущем виде вредонос используется для поражения исключительно Windows.

Специалисты компании Cyble назвали новый зловред “Luca Stealer”. Исходя из анализа, он оснащен стандартным для этого типа вредоносов набором функциональности.

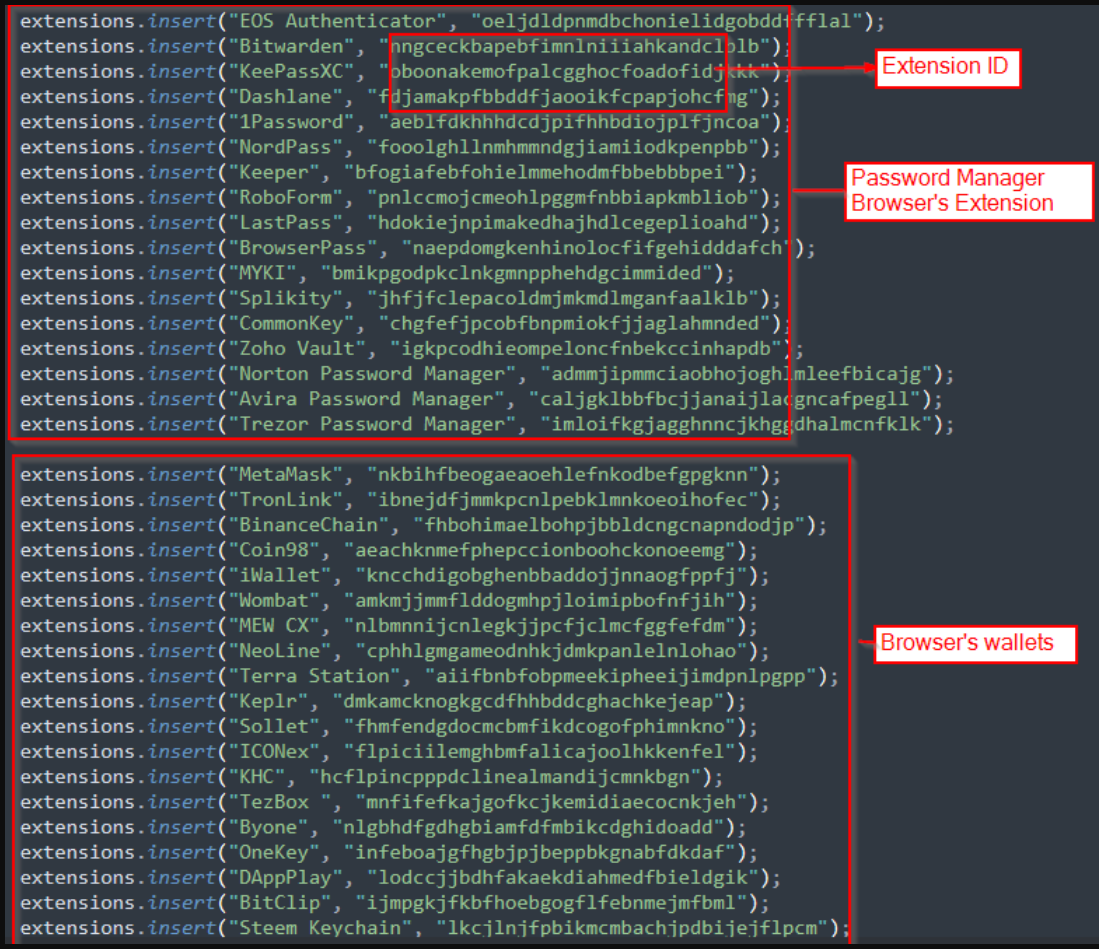
При запуске Luca Stealer пытается вытащить данные из браузеров, основанных на Chromium. Там, как правило, могут храниться учетные данные, информация банковских карт и cookies. Помимо этого, злонамеренный софт пытается атаковать «холодные» и «горячие» криптобумажники, реализованные в виде аддонов для браузера, а также аккаунты Steam, Discord-токены, учетки Ubisoft Play и др.

Но есть и кое-что, отличающее Luca Stealer от похожих вредоносов: его основная цель — менеджеры паролей, установленные как расширения для браузеров. Rust-зловред ворует локально сохраненные логины и пароли из 17 подобных программ.


Кроме того, Luca Stealer может снимать скриншоты, сохраняя их в формате PNG, и отправлять их операторам. Однако где-то автор программы допустил и промах: например, вредоносный софт лишен возможности подменять данные в буфере обмена.

Эксперты предупреждают, что злоумышленники могут легко портировать Luca Stealer на Linux и macOS, поэтому нам, вероятно, стоит ждать атак вредоноса и на эти системы.

В Госдуме опровергли слухи о принудительном переходе на цифровой рубль

Цифровой рубль не станет обязательным, а открыть такой счёт без согласия человека будет нельзя. Глава комитета Госдумы по финансовому рынку Анатолий Аксаков опроверг очередную порцию финансовых страшилок, разлетевшихся по соцсетям и мессенджерам.

Использование новой формы российской валюты останется исключительно добровольным, заявил депутат ТАСС.

Цифровой рубль должен существовать вместе с наличными и обычными безналичными деньгами, а не отправить их на пенсию одним постановлением.

Аксаков также назвал бредом и абсурдом сообщения о том, что с определённой даты цифровой рубль якобы станет обязательным для всех россиян. Не соответствуют действительности и слухи, будто покупать иностранную валюту разрешат только после подтверждения доходов.

По словам депутата, у государства нет задачи устанавливать тотальный контроль над финансами граждан. Такая политика могла бы вызвать недоверие, спровоцировать отток денег из финансовой системы и в итоге ударить по экономике. Получился бы контроль ради контроля, но с дорогими и весьма неприятными последствиями.

Новые платёжные технологии, подчеркнул Аксаков, должны расширять возможности граждан и делать расчёты безопаснее, а не ограничивать права пользователей. При этом власти продолжат бороться с мошенничеством, отмыванием преступных доходов и другими незаконными операциями, стараясь не усложнять жизнь добросовестным клиентам.

Иными словами, никакого автоматического цифрового кошелька, принудительного перевода зарплат и финансового ошейника пока не планируется. Чтобы начать пользоваться цифровыми рублями, человеку придётся самостоятельно открыть соответствующий счёт и дать на это согласие. А если не хочется, наличные и банковские счета никуда не исчезают.

Напомним, на днях мы писали, что ФНС сможет запрашивать не только сумму и получателя платежа в цифровых рублях, но и его технический след. В выписки попадут IP- и MAC-адреса, номер телефона, данные сим-карты или другой идентификатор устройства.

RSS: Новости на портале Anti-Malware.ru