



На хакерских форумах всплыл исходный код Rust-инфостилера Luca Stealer

На хакерских форумах всплыл исходный код Rust-инфостилера Luca Stealer

На хакерских форумах всплыл исходный код Rust-инфостилера Luca Stealer

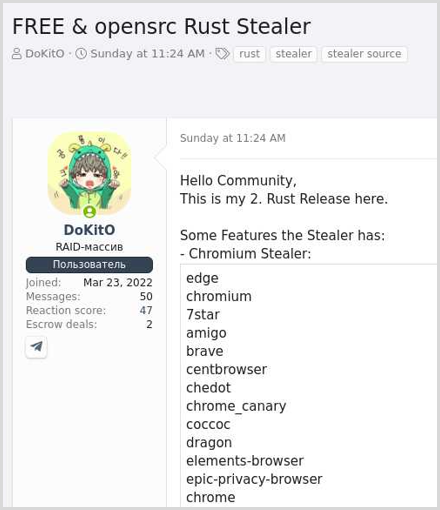
Исходный код одного из вредоносов, крадущих информацию жертвы, всплыл на хакерских форумах. Как отметили исследователи, зловред, написанный на Rust, уже вовсю используется в реальных кибератаках.

Автор вредоносной программы утверждает, что создал ее всего за шесть часов. При этом на VirusTotal у нее довольно низкий процент детектирования (22), что позволяет говорить о грамотно подобранных функциях маскировки злонамеренной активности.


Поскольку софт написан на Rust, кросс-платформенном языке, его операторы могут атаковать разные операционные системы. Тем не менее в текущем виде вредонос используется для поражения исключительно Windows.

Специалисты компании Cyble назвали новый зловред “Luca Stealer”. Исходя из анализа, он оснащен стандартным для этого типа вредоносов набором функциональности.

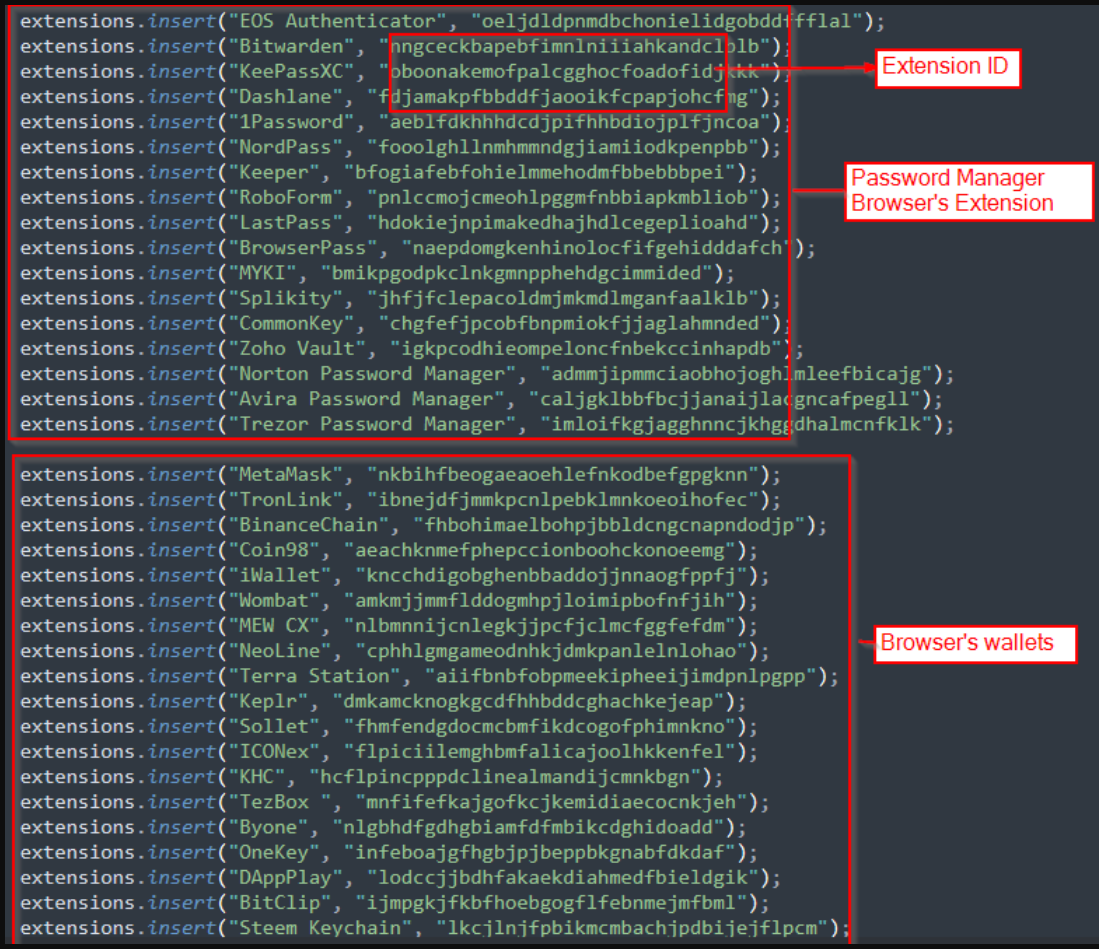
При запуске Luca Stealer пытается вытащить данные из браузеров, основанных на Chromium. Там, как правило, могут храниться учетные данные, информация банковских карт и cookies. Помимо этого, злонамеренный софт пытается атаковать «холодные» и «горячие» криптобумажники, реализованные в виде аддонов для браузера, а также аккаунты Steam, Discord-токены, учетки Ubisoft Play и др.

Но есть и кое-что, отличающее Luca Stealer от похожих вредоносов: его основная цель — менеджеры паролей, установленные как расширения для браузеров. Rust-зловред ворует локально сохраненные логины и пароли из 17 подобных программ.


Кроме того, Luca Stealer может снимать скриншоты, сохраняя их в формате PNG, и отправлять их операторам. Однако где-то автор программы допустил и промах: например, вредоносный софт лишен возможности подменять данные в буфере обмена.

Эксперты предупреждают, что злоумышленники могут легко портировать Luca Stealer на Linux и macOS, поэтому нам, вероятно, стоит ждать атак вредоноса и на эти системы.

После запуска 5G мобильный интернет в России ускорился на 15-30%

После запуска 5G мобильный интернет в России ускорился в среднем на 15-30% по сравнению с LTE. Не гигабитная телепортация, которую рисовали в презентациях, но сайты и видео уже должны загружаться бодрее, следует из данных операторов и экспертов. «Мегафон» оценил средний прирост скорости в 18-20%, а «Билайн» зафиксировал ускорение до 30%.

По данным сервиса «Мегабитус», основанным на сотнях тысяч пользовательских замеров, средний показатель вырос примерно на 15%. Эксперты «Телеком биржи» говорят примерно о 20%, отмечают «Ведомости».

Отдельные результаты выглядят заметно веселее. В Екатеринбурге Т2 разогнал 5G до 644 Мбит/с, а другие операторы показали от 360 Мбит/с. В некоторых локациях новая сеть уже оказывается быстрее LTE в четыре-пять раз.

Почему тогда общий прирост гораздо скромнее? Пока российский 5G работает в режиме Non-Standalone и использует частоты и инфраструктуру LTE. Это нормальный первый этап: операторам не приходится сразу строить полностью новую сеть, но и максимальные возможности технологии остаются на потом. Полноценный standalone 5G, по оценкам экспертов, обеспечивает в среднем на 62% более высокую скорость загрузки.

Коммерческие сети пятого поколения заработали 11 сентября в 16 городах с потенциальным охватом около 10 млн человек. Покрытие пока точечное, поэтому скорость зависит от расстояния до базовой станции, её нагрузки и того, успел ли пользователь вообще попасть в зону 5G.

Следующий большой рывок ожидается с 2027 года, когда операторы начнут запускать гигабитные сети в диапазоне 4,63-4,99 ГГц на российских базовых станциях. Владельцам Android доступ обещают открыть в ближайшее время. Пользователям iPhone остаётся ждать решения Apple, Минцифры уже ведёт переговоры.

RSS: Новости на портале Anti-Malware.ru