



На хакерских форумах всплыл исходный код Rust-инфостилера Luca Stealer

На хакерских форумах всплыл исходный код Rust-инфостилера Luca Stealer

На хакерских форумах всплыл исходный код Rust-инфостилера Luca Stealer

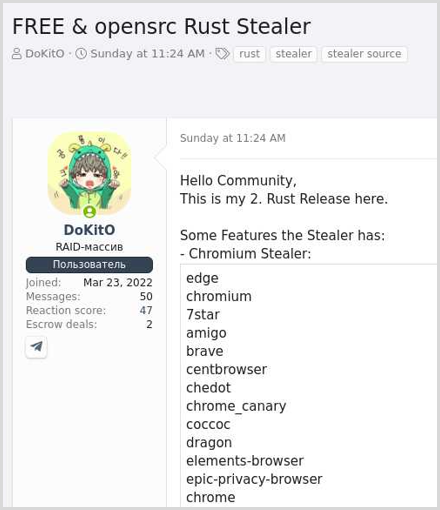
Исходный код одного из вредоносов, крадущих информацию жертвы, всплыл на хакерских форумах. Как отметили исследователи, зловред, написанный на Rust, уже вовсю используется в реальных кибератаках.

Автор вредоносной программы утверждает, что создал ее всего за шесть часов. При этом на VirusTotal у нее довольно низкий процент детектирования (22), что позволяет говорить о грамотно подобранных функциях маскировки злонамеренной активности.


Поскольку софт написан на Rust, кросс-платформенном языке, его операторы могут атаковать разные операционные системы. Тем не менее в текущем виде вредонос используется для поражения исключительно Windows.

Специалисты компании Cyble назвали новый зловред “Luca Stealer”. Исходя из анализа, он оснащен стандартным для этого типа вредоносов набором функциональности.

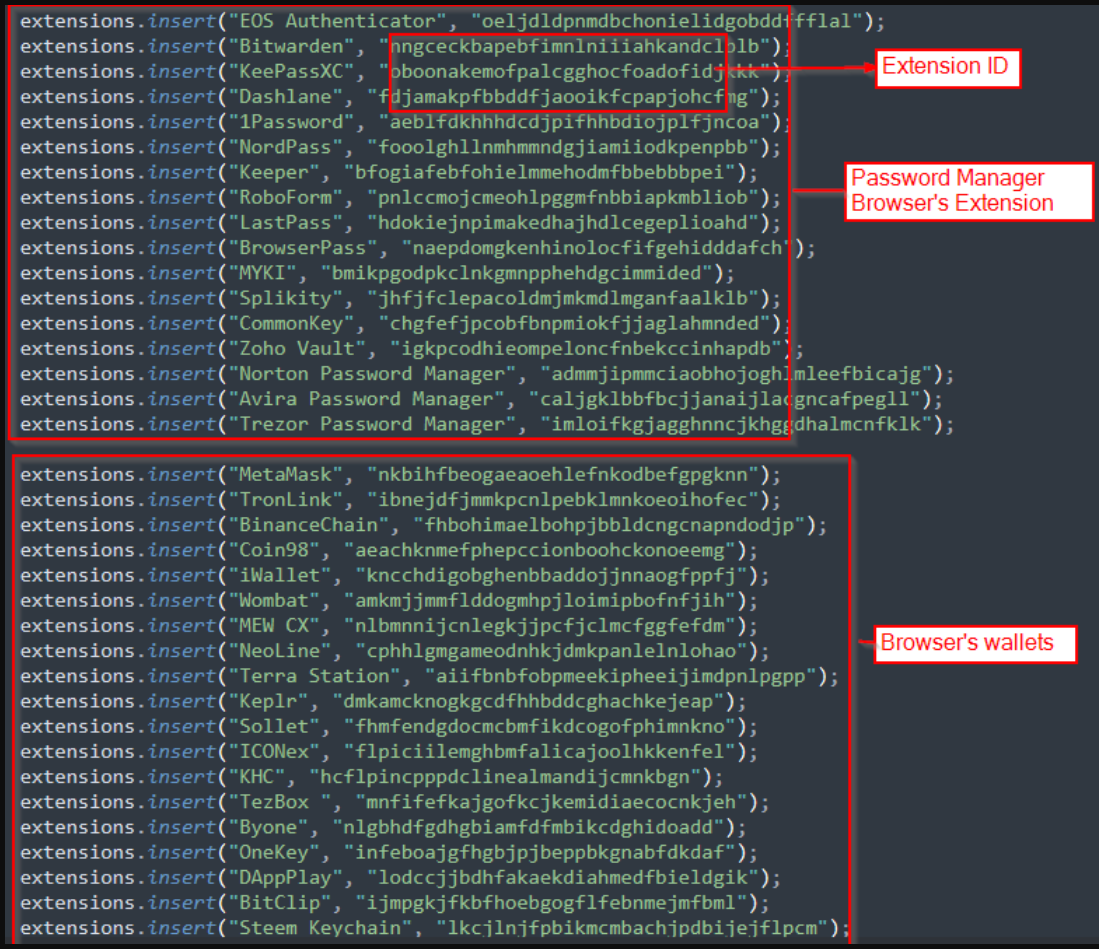
При запуске Luca Stealer пытается вытащить данные из браузеров, основанных на Chromium. Там, как правило, могут храниться учетные данные, информация банковских карт и cookies. Помимо этого, злонамеренный софт пытается атаковать «холодные» и «горячие» криптобумажники, реализованные в виде аддонов для браузера, а также аккаунты Steam, Discord-токены, учетки Ubisoft Play и др.

Но есть и кое-что, отличающее Luca Stealer от похожих вредоносов: его основная цель — менеджеры паролей, установленные как расширения для браузеров. Rust-зловред ворует локально сохраненные логины и пароли из 17 подобных программ.


Кроме того, Luca Stealer может снимать скриншоты, сохраняя их в формате PNG, и отправлять их операторам. Однако где-то автор программы допустил и промах: например, вредоносный софт лишен возможности подменять данные в буфере обмена.

Эксперты предупреждают, что злоумышленники могут легко портировать Luca Stealer на Linux и macOS, поэтому нам, вероятно, стоит ждать атак вредоноса и на эти системы.

Семейная техподдержка: россияне пишут близким цифровые шпаргалки

Россияне не только переживают, что родственники попадутся мошенникам, но и переходят к активной обороне: рисуют стрелки на скриншотах, записывают голосовые инструкции и оставляют рукописные памятки рядом с гаджетами.

Согласно исследованию «Лаборатории Касперского», за безопасность близких в интернете беспокоятся 54% россиян.

Главный страх — мошенники: такого сценария опасаются 58% опрошенных. Потери денег тревожат 48%, взлом аккаунта — 35%, заражение устройства вредоносными программами — 31%, а передачу личных данных незнакомцам — 27%.

Обычного «не нажимай куда попало» многим уже недостаточно. 63% респондентов создают для родных цифровые шпаргалки по работе с сервисами и устройствами.

Самый популярный формат — скриншоты с подсказками, которыми пользуется 31%. Ещё 27% предпочитают старую школу и пишут пошаговые инструкции от руки. Голосовые памятки записывает 21%, печатные — 14%.

Неожиданными отличниками по семейной кибергигиене оказались зумеры. Онлайн-памятки для близких создают 53% представителей этого поколения. Среди миллениалов таких 46%, а среди бумеров — 27%.

Отдельный опрос на Международном фестивале молодёжи показал похожую картину: помощь родственникам с настройкой смартфонов и компьютеров вошла в тройку распространённых цифровых привычек. Рядом оказались своевременные обновления устройств и проверка разрешений приложений.

Основное исследование провели в 2026 году среди 1006 жителей крупных российских городов.

RSS: Новости на портале Anti-Malware.ru