



В Google Play Store нашли ещё 53 загрузчика Joker, Facestealer и Coper

В Google Play Store нашли ещё 53 загрузчика Joker, Facestealer и Coper

В Google Play Store нашли ещё 53 загрузчика Joker, Facestealer и Coper

Google нашла и удалила из Play Store очередную порцию Android-приложений, распространяющих вредоносные программы Joker, Facestealer и Coper. Это очередное напоминание владельцам мобильных устройств о том, что официальный магазин — не такая уж безопасная площадка.

На новый набор зловредов в Google Play Store обратили внимание специалисты компаний Zscaler ThreatLabz и Pradeo. В отчёте исследователи заявили следующее:

«Joker остаётся одним из самых известных семейств вредоносных приложений, заточенных под атаки на Android-устройства. Несмотря на то что о Joker знают уже многие — от экспертов до пользователей — ему удаётся раз за разом проникать в официальный магазин приложений».

«В этом зловреду помогает постоянная модификация сигнатур и методов запуска, а также обновление кода».

Поскольку Joker является программой класса fleeceware, его основная задача — подписывать пользователей на платные услуги или совершать звонки на премиум-номера. Параллельно вредонос собирает СМС-сообщения, списки контактов и информацию о мобильном устройстве.

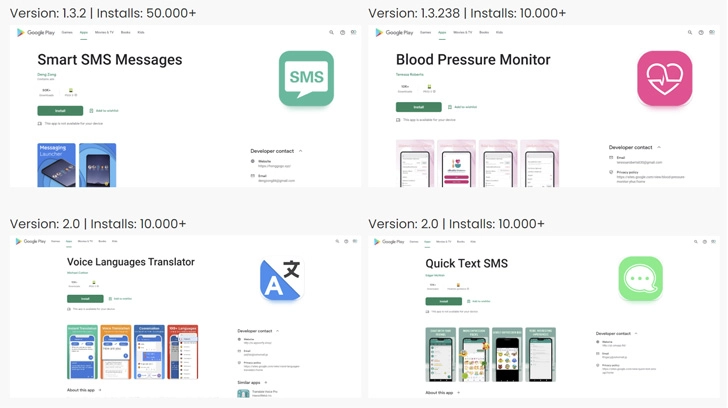
В общей сложности эксперты Zscaler ThreatLabz и Pradeo выявили 53 загрузчика, доставляющих Joker. Их скачали более 300 тысяч пользователей. Как правило, такой софт замаскирован под редакторы фото, программы для отслеживания давления, эмодзи-клавиатуры и т. п.


В мае, например, «Джокер» проникал в Google Play Store под видом PDF-сканера. Примерно в то же время в Play Store нашли 200 Android-приложений, скрывающих шпион Facestealer.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru