



Новый вектор кеш-атаки деанонимизирует посетителей веб-сайтов

Новый вектор кеш-атаки деанонимизирует посетителей веб-сайтов

Новый вектор кеш-атаки деанонимизирует посетителей веб-сайтов

Группа учёных из Технологического института Нью-Джерси рассказала об интересном методе, который может использоваться для обхода мер, защищающих конфиденциальность пользователя, и создать уникальный идентификатор каждого из посетителей веб-сайта.

Сами специалисты объясняют свою находку в GitHub-репозитории:

«Условный злоумышленник, у которого есть полный либо частичный контроль над веб-ресурсом, может отследить, когда тот или иной пользователь посещает его сайт. В этом случае идентификатором может служить публичная информация вроде адреса электронной почты или ника в Twitter».

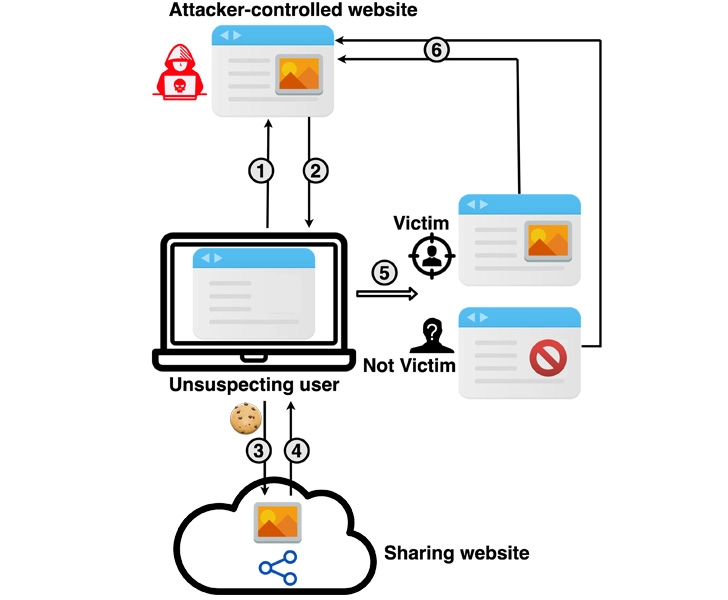
Метод ученых подразумевает атаку деанонимиизации с межсайтовой утечкой данных. Для этого киберпреступник должен задействовать сервис вроде Google Drive, Dropbox или YouTube, который поможет ему в частном порядке расшарить определенный ресурс (изображение, видео или плейлист на YouTube) с жертвой. Расшаренный ресурс встраивается в специально подготовленный для атаки веб-ресурс.

Чтобы поделиться видео или картинкой с конкретным пользователем, можно взять адрес его электронной почты или известное имя пользователя. Потом все это можно встроить с помощью HTML-тега <iframe> на вредоносный сайт.

Следующим шагом потенциальная жертва заманивается на сайт злоумышленника, где ее заставляют кликнуть на нужный контент. Это запустит окно Pop-Under (не путать с Pop-Up), которое загружается в окне за просматриваемой страницей.

Страница, на которой размещен эксплойт, проверяет, может ли посетитель получить доступ к расшаренному контенту. Если ответ положительный, значит, на сайт зашел действительно атакуемый пользователь. Описывается, например, следующий сценарий атаки:

«Злоумышленник может расшарить видео на Google Drive на электронный адрес атакуемого пользователя, а затем встроить это же видео на вредоносный сайт. Таким образом, когда жертва попадает на ресурс, упомянутое видео можно использовать для вычисления конкретного юзера».


Подобное можно провернуть с сервисами Google, Facebook, Instagram (Facebook и Instagram признаны экстремистскими, деятельность запрещена на территории России), LinkedIn, Twitter и TikTok, а вот Apple iCloud не позволяет идентифицировать пользователя.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru