



Ботнет с талантом Брюса Ли провел 3000 DDoS-атак на клиентов Cloudflare

Ботнет с талантом Брюса Ли провел 3000 DDoS-атак на клиентов Cloudflare

Ботнет с талантом Брюса Ли провел 3000 DDoS-атак на клиентов Cloudflare

В июне Cloudflare столкнулась с рекордной по мощности DDoS-атакой типа HTTPS flood — мусорный поток на пике достиг 26 млн запросов в секунду (requests per second, RPS). С тех пор CDN-провайдер следит за новым ботнетом и за истекший месяц насчитал 3 тыс. атак из этого источника.

Специалисты Cloudflare по защите от DDoS прозвали новую бот-сеть Mantis — по ассоциации с mantis shrimp, раком-богомолом. Небольшой, до 10 см длиной, морской хищник наносит клешнями удары с убойной силой пули и с легкостью крушит панцирь краба, гораздо большего по размеру.

В состав Mantis входят немногим более 5 тыс. зараженных устройств — преимущественно серверы и виртуальные машины. Традиционные ботнеты для DDoS строятся на IoT-гаджетах, небогатых ресурсами, поэтому их численность обычно намного больше (иначе они не смогут создать поток, способный положить сайт).

Предыдущий рекорд по мощности DDoS прикладного уровня поставил Mēris, составленный из десятков тысяч сетевых устройств (в основном роутеров MikroTik). Сентябрьская атака на «Яндекс» на пике показала 21,8 RPS.

В Cloudflare склонны считать Mantis новым витком эволюции Mēris — или ветвью, так как он поддерживает запуск различных HTTP-прокси. Последние пару недель наблюдается рост активности новоявленных ботоводов: атакам подверглись около 1 тыс. клиентов CDN-провайдера.

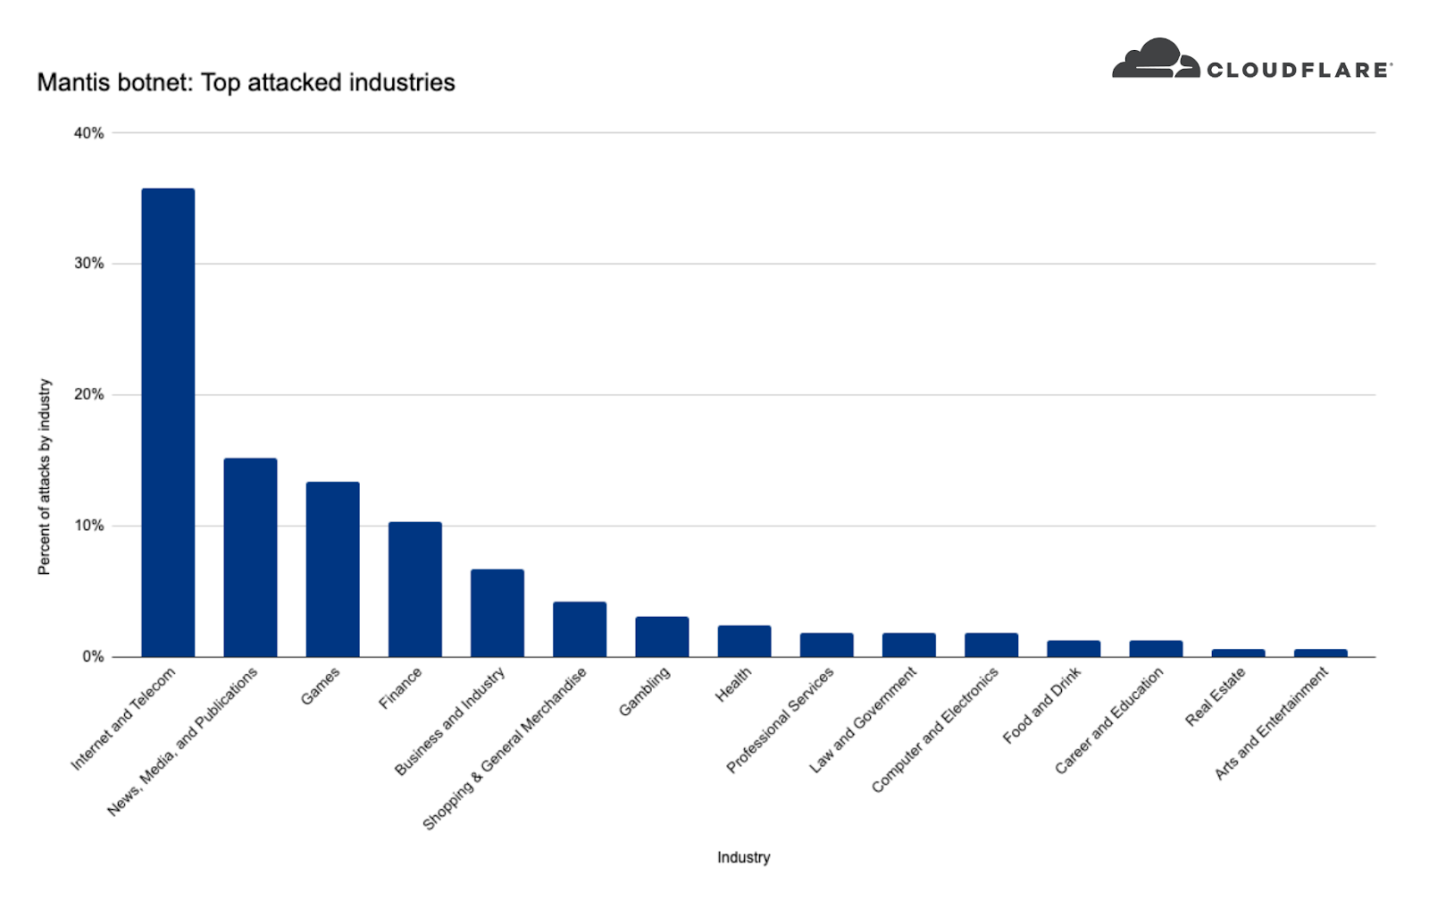
Основными мишенями Mantis являются ИТ- и телеком-компании (совокупно 36% DDoS-инцидентов), новостные агентства и СМИ (15%), представители игровой индустрии (12%) и финансовые институты (10%).


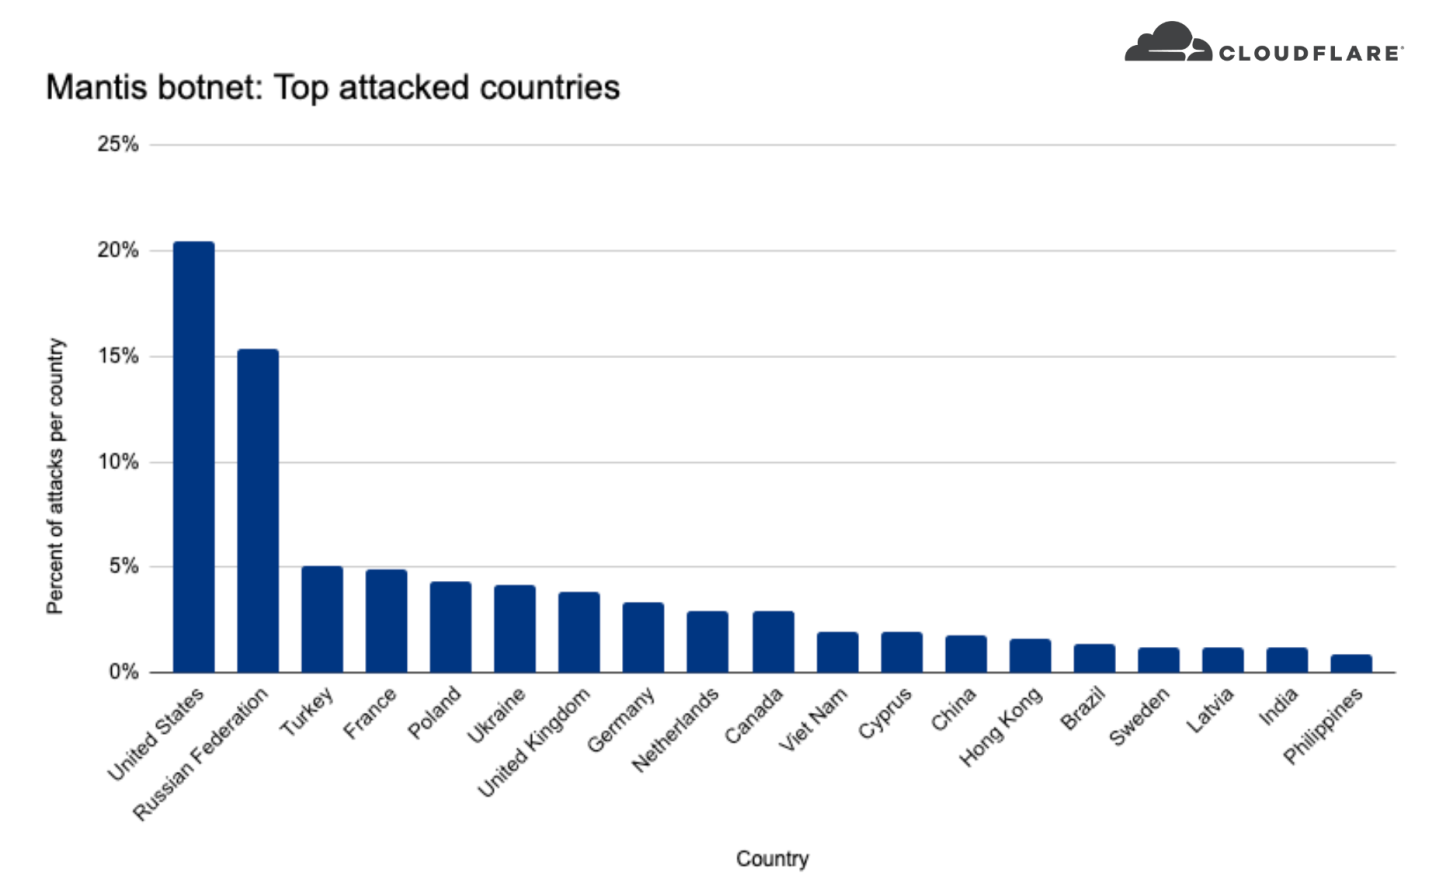
Большинство целевых организаций базируются в США и России.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru