



Ботнет с талантом Брюса Ли провел 3000 DDoS-атак на клиентов Cloudflare

Ботнет с талантом Брюса Ли провел 3000 DDoS-атак на клиентов Cloudflare

Ботнет с талантом Брюса Ли провел 3000 DDoS-атак на клиентов Cloudflare

В июне Cloudflare столкнулась с рекордной по мощности DDoS-атакой типа HTTPS flood — мусорный поток на пике достиг 26 млн запросов в секунду (requests per second, RPS). С тех пор CDN-провайдер следит за новым ботнетом и за истекший месяц насчитал 3 тыс. атак из этого источника.

Специалисты Cloudflare по защите от DDoS прозвали новую бот-сеть Mantis — по ассоциации с mantis shrimp, раком-богомолом. Небольшой, до 10 см длиной, морской хищник наносит клешнями удары с убойной силой пули и с легкостью крушит панцирь краба, гораздо большего по размеру.

В состав Mantis входят немногим более 5 тыс. зараженных устройств — преимущественно серверы и виртуальные машины. Традиционные ботнеты для DDoS строятся на IoT-гаджетах, небогатых ресурсами, поэтому их численность обычно намного больше (иначе они не смогут создать поток, способный положить сайт).

Предыдущий рекорд по мощности DDoS прикладного уровня поставил Mēris, составленный из десятков тысяч сетевых устройств (в основном роутеров MikroTik). Сентябрьская атака на «Яндекс» на пике показала 21,8 RPS.

В Cloudflare склонны считать Mantis новым витком эволюции Mēris — или ветвью, так как он поддерживает запуск различных HTTP-прокси. Последние пару недель наблюдается рост активности новоявленных ботоводов: атакам подверглись около 1 тыс. клиентов CDN-провайдера.

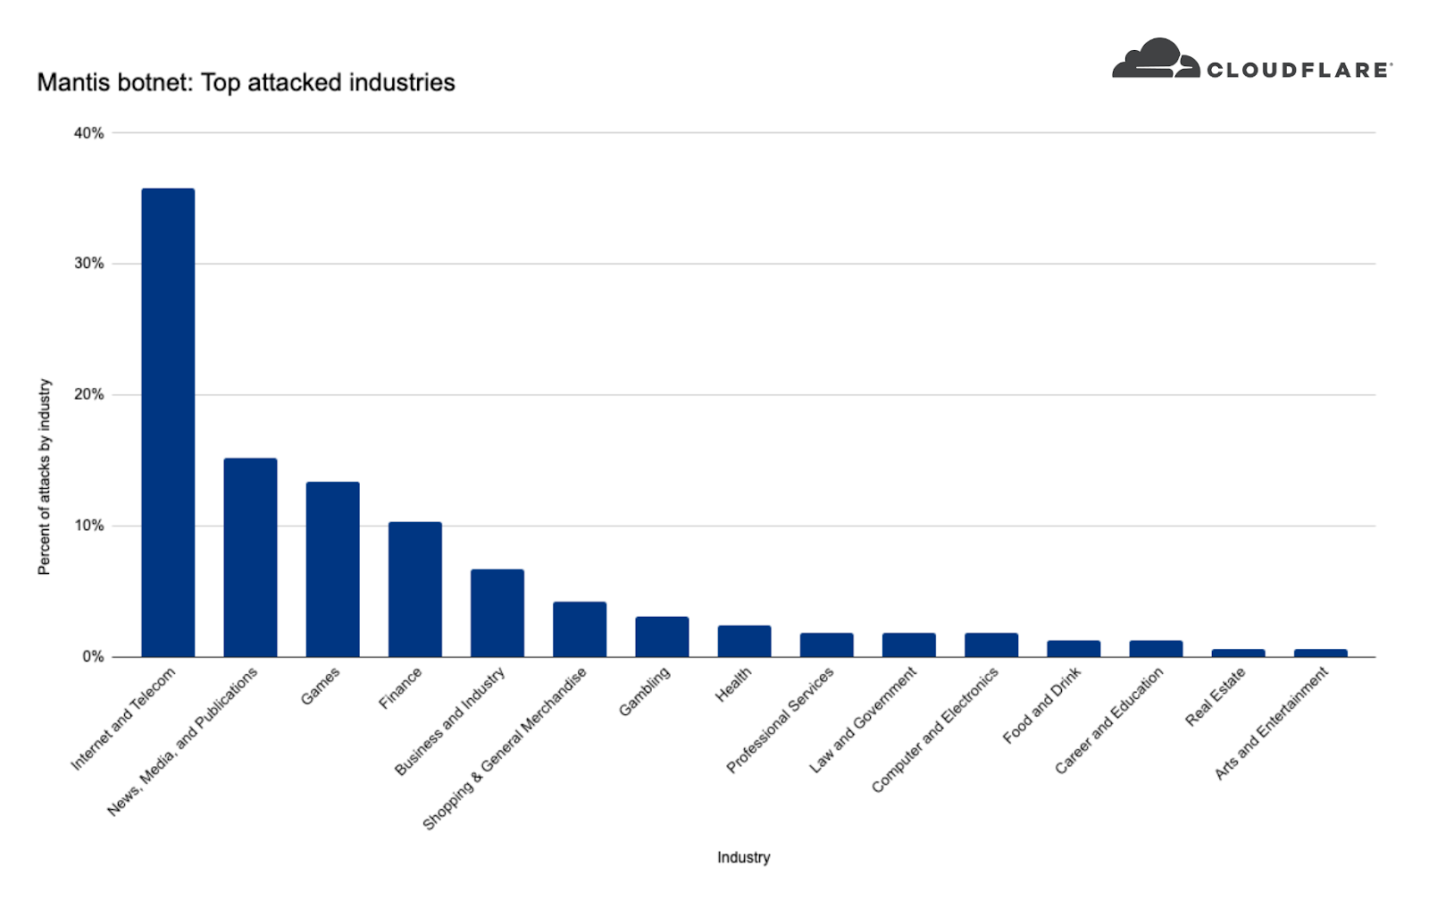
Основными мишенями Mantis являются ИТ- и телеком-компании (совокупно 36% DDoS-инцидентов), новостные агентства и СМИ (15%), представители игровой индустрии (12%) и финансовые институты (10%).


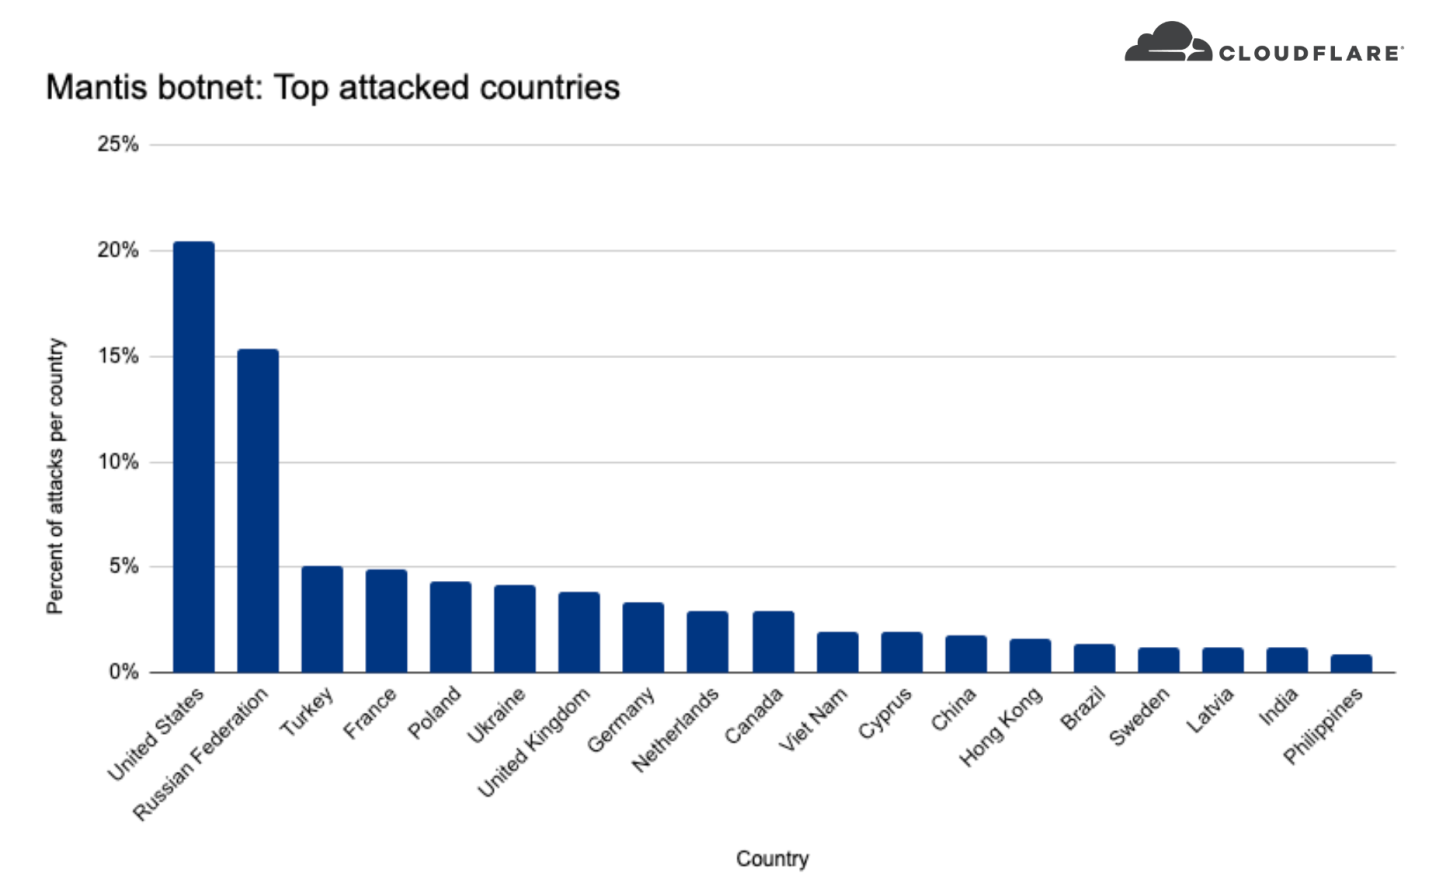
Большинство целевых организаций базируются в США и России.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru