



Роскомнадзор поставил на Twitch клеймо нарушителя закона

Роскомнадзор поставил на Twitch клеймо нарушителя закона

Роскомнадзор поставил на Twitch клеймо нарушителя закона

Поисковики “Яндекс” и Mail.ru обяжут маркировать стриминговый видеосервис Twitch нарушающим законы России. Компания отказалась удалять информацию о спецоперации. Запрещённый контент может обойтись Twitch еще и в 4 миллиона рублей.

 Сообщение о “мерах понуждения” Twitch появилось сегодня:

“В связи с невыполнением американской ИТ-компанией Twitch Interactive, Inc. обязанности по удалению противоправной информации Роскомнадзором принято решение о применении меры понуждения в виде информирования поисковыми системами интернет-пользователей о нарушении иностранным лицом российского законодательства”, — говорится на сайте ведомства.

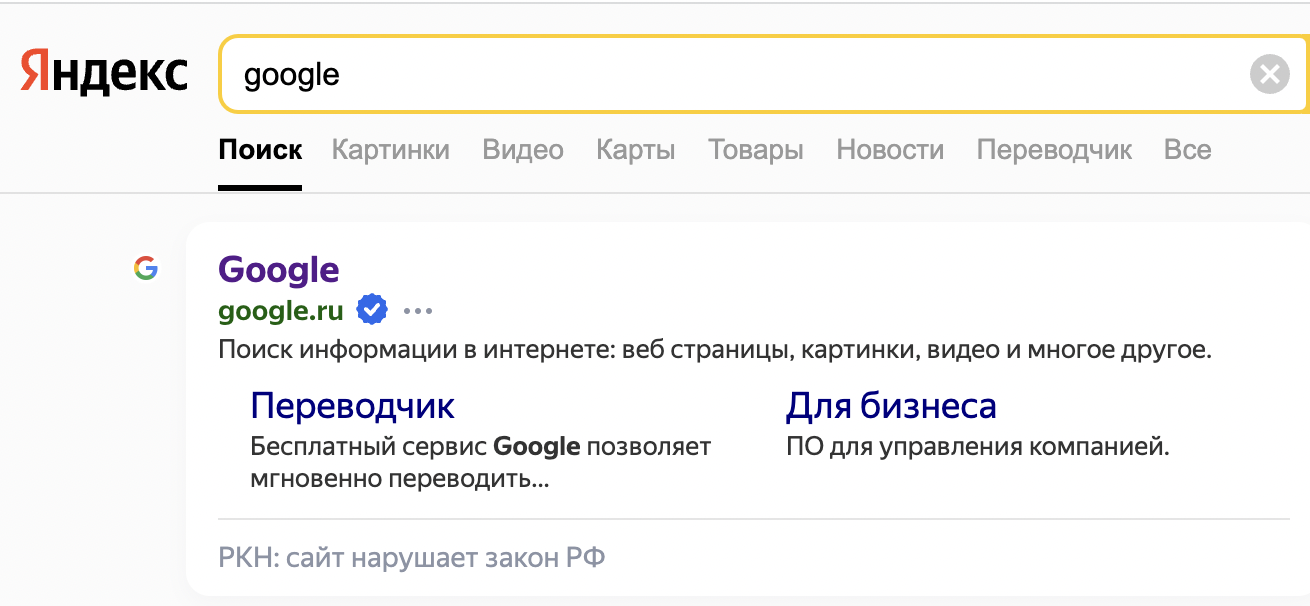
Маркировать Twitch в выдаче будут за отказ удалять информацию о действиях Вооруженных сил России. В апреле то же самое сделали с сервисами Google.


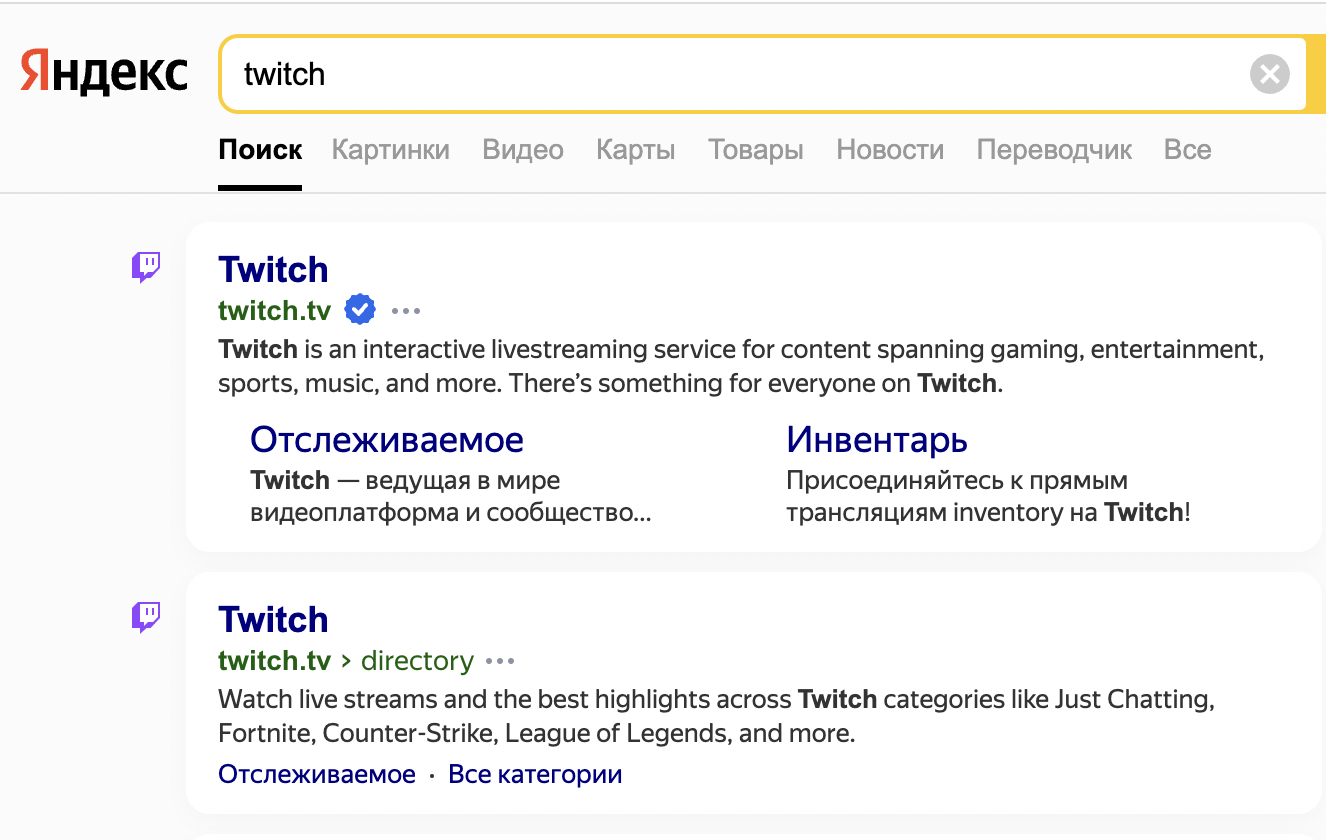
На момент публикации Twitch выдаётся еще без “ярлыка”:


По тому же протоколу о фейках сервис могут оштрафовать на 4 миллиона рублей:

"Также в отношении стриминговой платформы Twitch Роскомнадзором был составлен административный протокол по ч. 2 ст. 13.41 КоАП РФ за неудаление запрещенной информации — фейков о проводимой Вооруженными силами РФ специальной военной операции на территории Украины", — сообщили в РКН.

Видеостриминговый сервис Twitch специализируется на компьютерных играх и киберспортивных турнирах. В конце июня Twitch уже получил штраф за отказ локализовать данные российских пользователей. Компания должна заплатить в казну два миллиона рублей.

По этой же статье на неделе оштрафовали Apple — на 2 миллиона рублей, Speedtest и Zoom — по миллиону рублей.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru