



Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

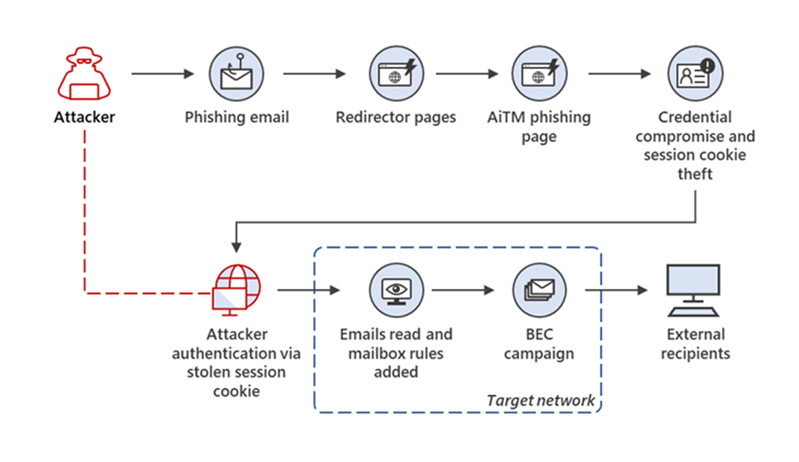
Microsoft зафиксировала серию фишинговых атак, жертвами которых с сентября 2021 года стали 10 тысяч организаций. У этой кампании есть интересная особенность: злоумышленники обходят многофакторную аутентификацию (MFA), которой защищены почтовые ящики сотрудников.

Фишинговые веб-страницы замаскированы под форму для входа в систему Office 365. Потенциальную жертву заманивали на такие страницы с помощью HTML-вложений, выступающих в роли гейткиперов.

Киберпреступники крадут не только учётные данные, но и cookies сессии. Скомпрометировав имейл-аккаунт сотрудника, фишеры использовали этот доступ для развития BEC-атаки (business email compromise).

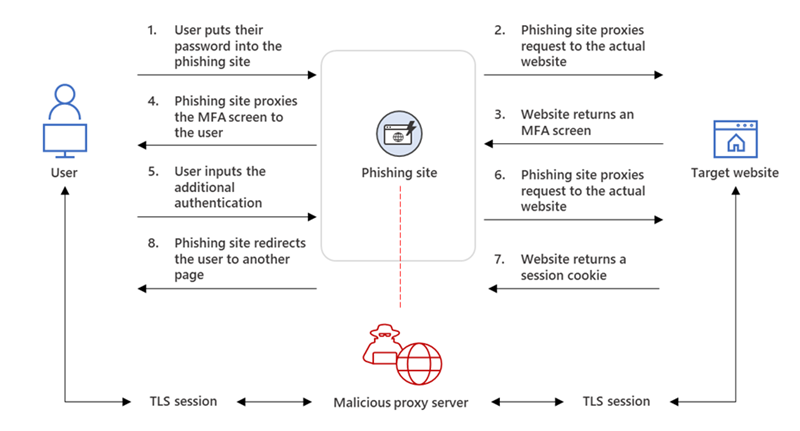
«Злоумышленники задействуют схему “противник посередине“ (adversary-in-the-middle, AiTM) и фишинговые сайты для кражи паролей, перехватывают активную сессию и обходят аутентификацию, даже если пользователь включил MFA», — пишут специалисты Microsoft 365 Defender Research Team и Microsoft Threat Intelligence Center (MSTIC).

«После этого атакующие используют украденные учётные данные и cookies сессии для развития BEC-кампании против организаций».


Фишеры автоматизируют процесс с помощью тулкитов с открытым исходным кодом: Evilginx2, Modlishka и Muraena. Вредоносные сайты работают в качестве обратных прокси и размещаются на веб-серверах, настроенных на перенаправление запросов аутентификации легитимным веб-ресурсам.

Благодаря такой схеме и двум отдельным сессиям Transport Layer Security (TLS) фишинговые страницы выступали как «человек посередине», вклиниваясь в процесс аутентификации и извлекая конфиденциальные данные из HTTP-запросов.


Для защиты Microsoft рекомендует использовать специальные имплементации MFA с поддержкой Fast ID Online (FIDO), устойчивые к фишингу.

Подпишитесь на новости

ИИ-агенты могут передавать друг другу вредоносные инструкции по цепочке

Один ИИ-агент читает подложенный текст, передает его другому как рабочее задание — и тот выполняет команду, доверяя коллеге. Исследователь показал, как такая цепочка позволяет обходить защитные ограничения и добираться до внутренних ресурсов организации.

Сайед Анас Мохиуддин описал подход под названием protocol pivoting. Он исследовал системы с MCP — протоколом подключения ИИ к инструментам и данным.

Проблема возникает, когда при передаче задания между компонентами и протоколами теряются проверки доверия и полномочий. Вредоносная инструкция может попасть к специализированному агенту, например для перевода или анализа данных.

Если тот передаст ее дальше без проверки, следующий агент способен принять чужой текст за разрешенную задачу. Потенциальные последствия — нежелательные сетевые запросы и раскрытие данных.


В инструменте Google MCP Toolbox for Databases исследователь обнаружил возможность заставить HTTP-клиент перейти по перенаправлению к внутреннему адресу. По его словам, патч добавил проверки адресов и ограничение допустимых направлений запросов.

Уязвимость CVE-2026-97228 в Rapid7 Bulk Export MCP оказалась менее серьезной: 2,7 балла CVSS. Непроверенный аргумент позволял менять структуру GraphQL-запроса. Rapid7 устранила ошибку в версии 0.6.2 и уточнила: запросы оставались в пределах прав владельца API-ключа, без доступа к чужим аккаунтам.

Новизна названия не означает принципиально нового взлома. Исследователь X41 D-Sec Маркус Вервир считает такую технику разновидностью косвенной инъекции в промпт.

RSS: Новости на портале Anti-Malware.ru