



Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

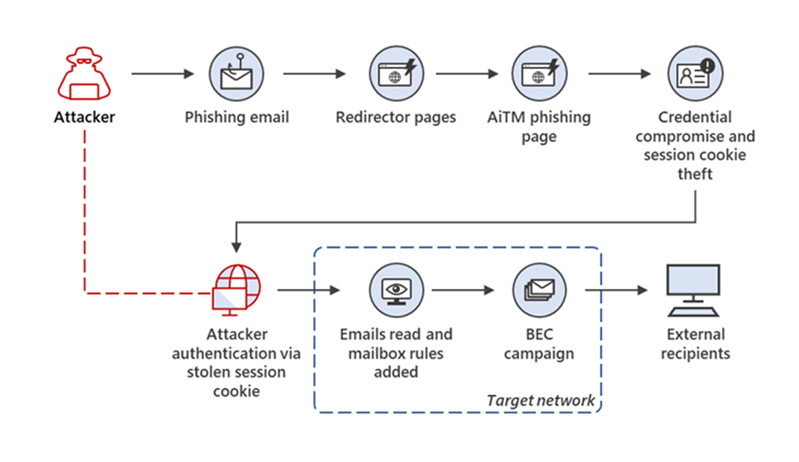
Microsoft зафиксировала серию фишинговых атак, жертвами которых с сентября 2021 года стали 10 тысяч организаций. У этой кампании есть интересная особенность: злоумышленники обходят многофакторную аутентификацию (MFA), которой защищены почтовые ящики сотрудников.

Фишинговые веб-страницы замаскированы под форму для входа в систему Office 365. Потенциальную жертву заманивали на такие страницы с помощью HTML-вложений, выступающих в роли гейткиперов.

Киберпреступники крадут не только учётные данные, но и cookies сессии. Скомпрометировав имейл-аккаунт сотрудника, фишеры использовали этот доступ для развития BEC-атаки (business email compromise).

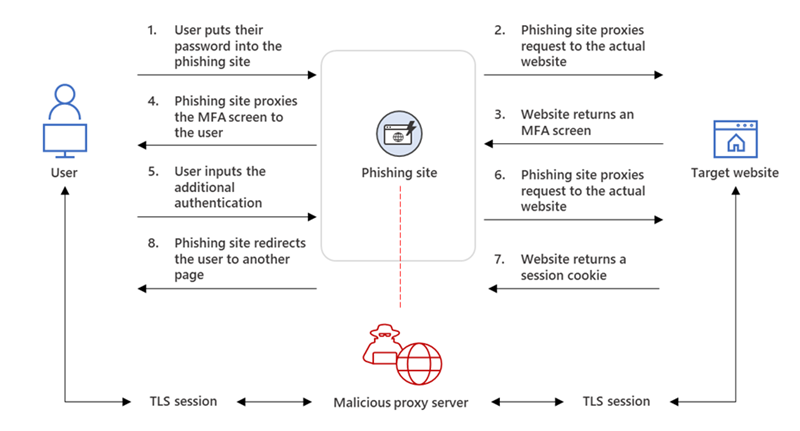
«Злоумышленники задействуют схему “противник посередине“ (adversary-in-the-middle, AiTM) и фишинговые сайты для кражи паролей, перехватывают активную сессию и обходят аутентификацию, даже если пользователь включил MFA», — пишут специалисты Microsoft 365 Defender Research Team и Microsoft Threat Intelligence Center (MSTIC).

«После этого атакующие используют украденные учётные данные и cookies сессии для развития BEC-кампании против организаций».


Фишеры автоматизируют процесс с помощью тулкитов с открытым исходным кодом: Evilginx2, Modlishka и Muraena. Вредоносные сайты работают в качестве обратных прокси и размещаются на веб-серверах, настроенных на перенаправление запросов аутентификации легитимным веб-ресурсам.

Благодаря такой схеме и двум отдельным сессиям Transport Layer Security (TLS) фишинговые страницы выступали как «человек посередине», вклиниваясь в процесс аутентификации и извлекая конфиденциальные данные из HTTP-запросов.


Для защиты Microsoft рекомендует использовать специальные имплементации MFA с поддержкой Fast ID Online (FIDO), устойчивые к фишингу.

Подпишитесь на новости

Meta* проверят на соблюдение закона об онлайн-безопасности в Британии

Исчезающие фотографии исчезают, а вопросы к их безопасности остаются. Британский регулятор Ofcom начал расследование в отношении Meta (корпорация Meta признана экстремистской и запрещена в России): ведомство выяснит, достаточно ли компания оценила риски перед запуском Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) Instants.

Как сообщил сам Ofcom, проверка касается соблюдения Online Safety Act. Регулятора интересуют угрозы распространения незаконного контента и риски для несовершеннолетних. Нарушение пока не установлено.

Функция Instants появилась в мае 2026 года и позволяет обмениваться изображениями, которые пропадают после просмотра. По британским правилам, перед существенными изменениями платформы компания должна обновить оценку рисков. Сначала разобраться, как новая функция может навредить пользователям, и только затем запускать.

Ofcom теперь проверит, была ли эта работа выполнена надлежащим образом. Ведомство сначала соберет доказательства, а при выявлении нарушения направит предварительное решение Meta. Компания сможет ответить на выводы до окончательного вердикта.

Если нарушение подтвердится, регулятор вправе потребовать исправлений и назначить штраф — до 18 млн фунтов или 10% соответствующей мировой выручки, в зависимости от того, какая сумма больше.

Meta заявила, что анализировала риски и общалась с Ofcom до запуска. По словам компании, в Instants предусмотрены запрет пересылки и защитные настройки подростковых аккаунтов. Теперь регулятору предстоит выяснить, достаточно ли этих мер и предшествующей оценки.

* Meta признана экстремистской организацией, ее деятельность запрещена в России

RSS: Новости на портале Anti-Malware.ru