



Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

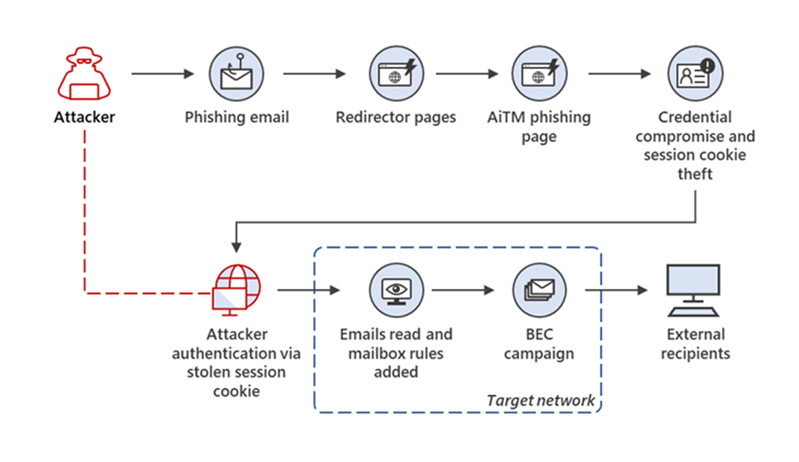
Microsoft зафиксировала серию фишинговых атак, жертвами которых с сентября 2021 года стали 10 тысяч организаций. У этой кампании есть интересная особенность: злоумышленники обходят многофакторную аутентификацию (MFA), которой защищены почтовые ящики сотрудников.

Фишинговые веб-страницы замаскированы под форму для входа в систему Office 365. Потенциальную жертву заманивали на такие страницы с помощью HTML-вложений, выступающих в роли гейткиперов.

Киберпреступники крадут не только учётные данные, но и cookies сессии. Скомпрометировав имейл-аккаунт сотрудника, фишеры использовали этот доступ для развития BEC-атаки (business email compromise).

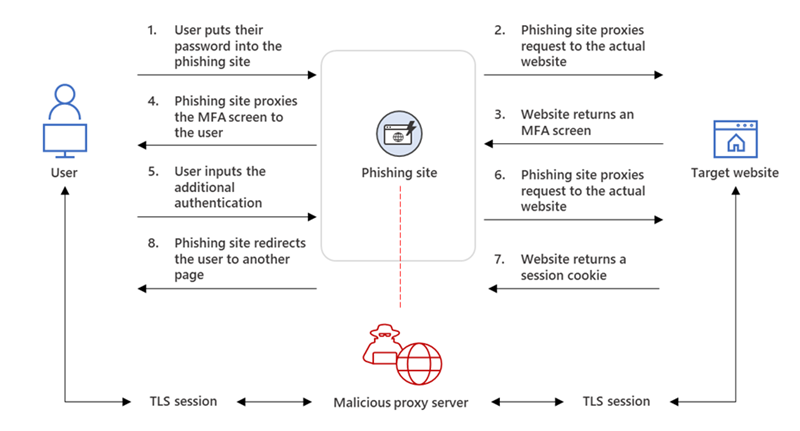
«Злоумышленники задействуют схему “противник посередине“ (adversary-in-the-middle, AiTM) и фишинговые сайты для кражи паролей, перехватывают активную сессию и обходят аутентификацию, даже если пользователь включил MFA», — пишут специалисты Microsoft 365 Defender Research Team и Microsoft Threat Intelligence Center (MSTIC).

«После этого атакующие используют украденные учётные данные и cookies сессии для развития BEC-кампании против организаций».


Фишеры автоматизируют процесс с помощью тулкитов с открытым исходным кодом: Evilginx2, Modlishka и Muraena. Вредоносные сайты работают в качестве обратных прокси и размещаются на веб-серверах, настроенных на перенаправление запросов аутентификации легитимным веб-ресурсам.

Благодаря такой схеме и двум отдельным сессиям Transport Layer Security (TLS) фишинговые страницы выступали как «человек посередине», вклиниваясь в процесс аутентификации и извлекая конфиденциальные данные из HTTP-запросов.


Для защиты Microsoft рекомендует использовать специальные имплементации MFA с поддержкой Fast ID Online (FIDO), устойчивые к фишингу.

Подпишитесь на новости

GTA V запустили в браузере без облака, сайт вскоре перестал работать

Лос-Сантос ненадолго переехал во вкладку браузера. Энтузиасты представили неофициальный порт GTA V, который выполняет игру на устройстве пользователя через WebAssembly. Облачный стриминг не нужен, за физику и графику отвечает собственное железо.

Автор технического разбора проекта сообщил, что изучил файлы сборки и проверил ее запуск.

По его данным, внутри работает оригинальный движок RAGE, скомпилированный под wasm64. Основой, предположительно, стали утекшие исходники Rockstar: в сборке сохранились отладочные сведения и пути к файлам разработчиков.


Чтобы графика заработала в браузере, авторы создали прослойку между DirectX 11 и WebGPU. Игровые данные загружались по HTTP, управление и сохранения обслуживал JavaScript, а звук — AudioWorklet. В порт перенесли физику Euphoria и интерфейсы Scaleform, но убрали видеоролики Bink.


Проект предлагал сюжетный режим и свободную песочницу: прогулки по городу, машины и перестрелки. При этом браузерная версия не превращала GTA V в легкую мини-игру — заявленные требования к оперативной памяти составляли от 3 до 16 ГБ.


Однако праздник оказался коротким. Вскоре сайт проекта перестал работать: сначала игру сменило сообщение «Thanks for playing», затем появился редирект на изображение для взрослых.

RSS: Новости на портале Anti-Malware.ru