



350 вариаций вредоносных аддонов для браузеров атакуют россиян

350 вариаций вредоносных аддонов для браузеров атакуют россиян

350 вариаций вредоносных аддонов для браузеров атакуют россиян

Специалисты компании Zimperium обнаружили 350 вариаций вредоносного расширения, маскирующегося под полезные аддоны для Google Chrome, Opera и Mozilla Firefox и атакующего пользователей из России.

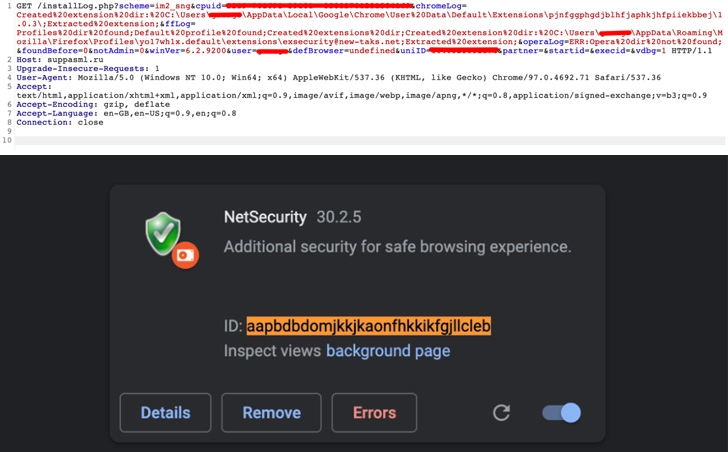
Zimperium назвала это семейство адваре “ABCsoup”. По словам исследователей, нежелательный софт устанавливается на компьютеры жертв с помощью исполняемого файла для Windows. При этом авторам вредоноса удаётся обходить большинство защитных программ, а также проверки в официальных магазинах расширений.

Интересно, что идентификатор адваре совпадает с идентификатором официального расширения Google Translate — aapbdbdomjkkjkaonfhkkikfgjllcleb, что позволяет убедить пользователя в легитимности аддона. Если же у пользователя уже установлен Google Translate, вредоносный аддон просто подменяет его.


«Кроме того, когда злонамеренное расширение установлено, Chrome Web Store считает, что это безобидный аддон, поскольку магазин проверяет только ID», — пишут исследователи из Zimperium.

Все варианты адваре показывают всплывающие рекламные окна, собирают персональные данные и внедряют вредоносный JavaScript-код, который действует как шпионский софт: записывает нажатия клавиш и мониторит веб-активность.

ABCsoup также проверяет у жертвы наличие российских соцсетей «ВКонтакте» и «Одноклассники», собирая данные этих аккаунтов.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru