



Авторы AstraLocker свернули операции, выпустили дешифраторы

Авторы AstraLocker свернули операции, выпустили дешифраторы

Авторы AstraLocker свернули операции, выпустили дешифраторы

Группировка, стоящая за атаками шифровальщика AstraLocker, объявила о прекращении вымогательской деятельности. Теперь киберпреступники хотят переключиться на криптоджекинг.

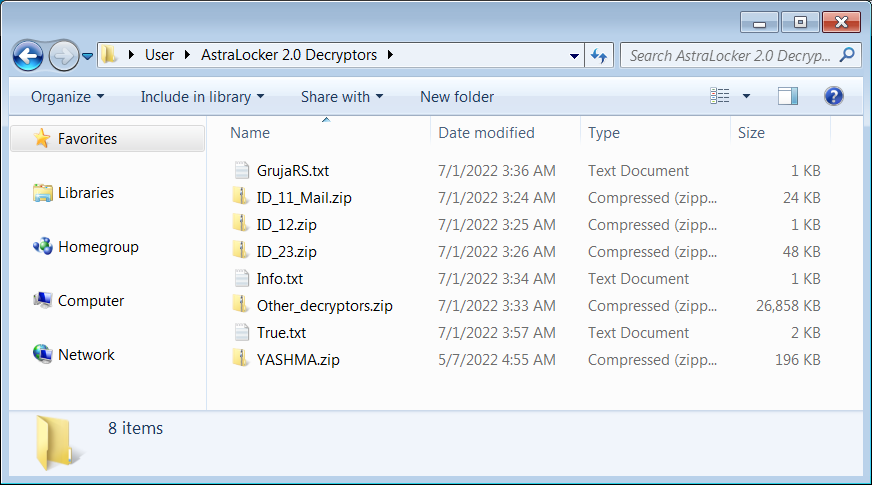
Более того, операторы AstraLocker даже загрузили на VirusTotal ZIP-архив с дешифраторами, которые помогут вернуть пострадавшие файлы в прежнее состояние. Специалисты BleepingComputer проанализировали архив и подтвердили подлинность инструментов для расшифровки.


«Это было весело, но всё веселье когда-нибудь подходит к концу. Я сворачиваю операцию, дешифраторы в архиве, чистые. Я ещё вернусь», — объясняет своё решение один из авторов AstraLocker.

Причину прекращения атак злоумышленник не раскрыл, однако есть мнение, что кампании AstraLocker могли привлечь внимание правоохранительных органов. Такое уже встречалось раньше, стоит вспомнить пример того же BlackMatter, операторы которого вышли из игры благодаря давлению правоохранителей.


Над универсальным дешифратором в настоящее время работают специалисты Emsisoft, в скором времени он будет доступен всем пострадавшим от программы-вымогателя.

Атаки AstraLocker, к слову, примечательны необычным методом шифрования устройств жертв. Как отметили исследователи из ReversingLabs, вместо компрометации девайсов злоумышленники разворачивали пейлоад непосредственно из вложений в письмах, используя вредоносные документы Microsoft Word.

Перед шифрованием вредонос всегда проверял, запущен ли он в виртуальной машине, а также завершал процессы антивирусов и препятствовал созданию резервных копий.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru