



Авторы AstraLocker свернули операции, выпустили дешифраторы

Авторы AstraLocker свернули операции, выпустили дешифраторы

Авторы AstraLocker свернули операции, выпустили дешифраторы

Группировка, стоящая за атаками шифровальщика AstraLocker, объявила о прекращении вымогательской деятельности. Теперь киберпреступники хотят переключиться на криптоджекинг.

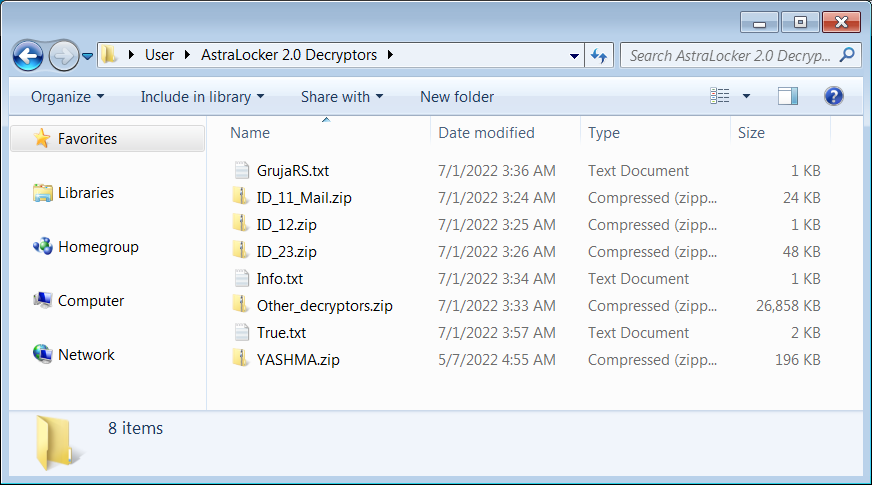
Более того, операторы AstraLocker даже загрузили на VirusTotal ZIP-архив с дешифраторами, которые помогут вернуть пострадавшие файлы в прежнее состояние. Специалисты BleepingComputer проанализировали архив и подтвердили подлинность инструментов для расшифровки.


«Это было весело, но всё веселье когда-нибудь подходит к концу. Я сворачиваю операцию, дешифраторы в архиве, чистые. Я ещё вернусь», — объясняет своё решение один из авторов AstraLocker.

Причину прекращения атак злоумышленник не раскрыл, однако есть мнение, что кампании AstraLocker могли привлечь внимание правоохранительных органов. Такое уже встречалось раньше, стоит вспомнить пример того же BlackMatter, операторы которого вышли из игры благодаря давлению правоохранителей.


Над универсальным дешифратором в настоящее время работают специалисты Emsisoft, в скором времени он будет доступен всем пострадавшим от программы-вымогателя.

Атаки AstraLocker, к слову, примечательны необычным методом шифрования устройств жертв. Как отметили исследователи из ReversingLabs, вместо компрометации девайсов злоумышленники разворачивали пейлоад непосредственно из вложений в письмах, используя вредоносные документы Microsoft Word.

Перед шифрованием вредонос всегда проверял, запущен ли он в виртуальной машине, а также завершал процессы антивирусов и препятствовал созданию резервных копий.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru