



Авторы AstraLocker свернули операции, выпустили дешифраторы

Авторы AstraLocker свернули операции, выпустили дешифраторы

Авторы AstraLocker свернули операции, выпустили дешифраторы

Группировка, стоящая за атаками шифровальщика AstraLocker, объявила о прекращении вымогательской деятельности. Теперь киберпреступники хотят переключиться на криптоджекинг.

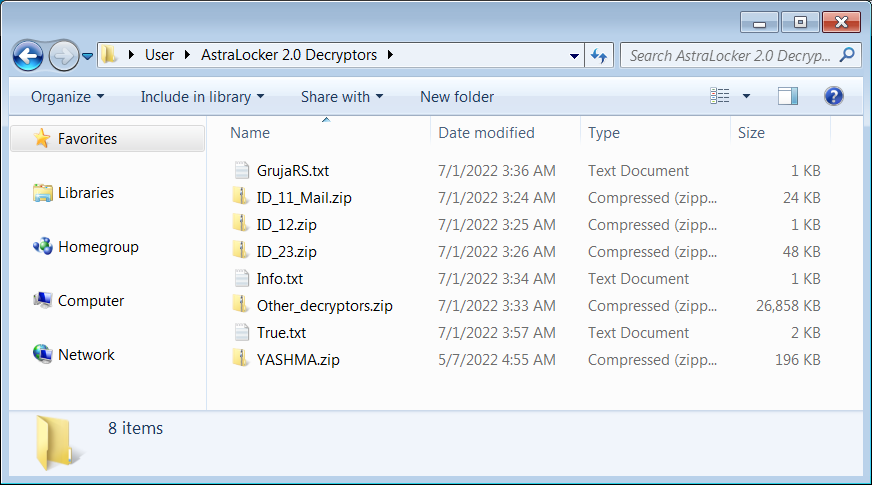
Более того, операторы AstraLocker даже загрузили на VirusTotal ZIP-архив с дешифраторами, которые помогут вернуть пострадавшие файлы в прежнее состояние. Специалисты BleepingComputer проанализировали архив и подтвердили подлинность инструментов для расшифровки.


«Это было весело, но всё веселье когда-нибудь подходит к концу. Я сворачиваю операцию, дешифраторы в архиве, чистые. Я ещё вернусь», — объясняет своё решение один из авторов AstraLocker.

Причину прекращения атак злоумышленник не раскрыл, однако есть мнение, что кампании AstraLocker могли привлечь внимание правоохранительных органов. Такое уже встречалось раньше, стоит вспомнить пример того же BlackMatter, операторы которого вышли из игры благодаря давлению правоохранителей.


Над универсальным дешифратором в настоящее время работают специалисты Emsisoft, в скором времени он будет доступен всем пострадавшим от программы-вымогателя.

Атаки AstraLocker, к слову, примечательны необычным методом шифрования устройств жертв. Как отметили исследователи из ReversingLabs, вместо компрометации девайсов злоумышленники разворачивали пейлоад непосредственно из вложений в письмах, используя вредоносные документы Microsoft Word.

Перед шифрованием вредонос всегда проверял, запущен ли он в виртуальной машине, а также завершал процессы антивирусов и препятствовал созданию резервных копий.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru