



Microsoft нашла Windows-червь Raspberry Robin в сетях сотен организаций

Microsoft нашла Windows-червь Raspberry Robin в сетях сотен организаций

Microsoft нашла Windows-червь Raspberry Robin в сетях сотен организаций

Microsoft предупреждает о новой активности червя для систем Windows, которого недавно удалось обнаружить в сетях сотен организаций из различных отраслей промышленности. Речь идёт о вредоносе Raspberry Robin.

Напомним, что данный тип зловреда распространяется через заражённые USB-устройства. Впервые Raspberry Robin попался на глаза исследователям в сентябре 2021 года.

Помимо Microsoft, команда Red Canary Detection Engineering также сообщила о детектировании червя в сетях многих организаций технологического и производственного секторов. В Microsoft выяснили, что вредонос связывается с адресами в сети Tor.

Учитывая, что зловред может обходить контроль учётных записей (UAC) на скомпрометированных устройствах, злоумышленники могут легко развить атаку. Поскольку UAC обходится с помощью легитимных инструментов Windows, вектор Raspberry Robin крайне перспективный.

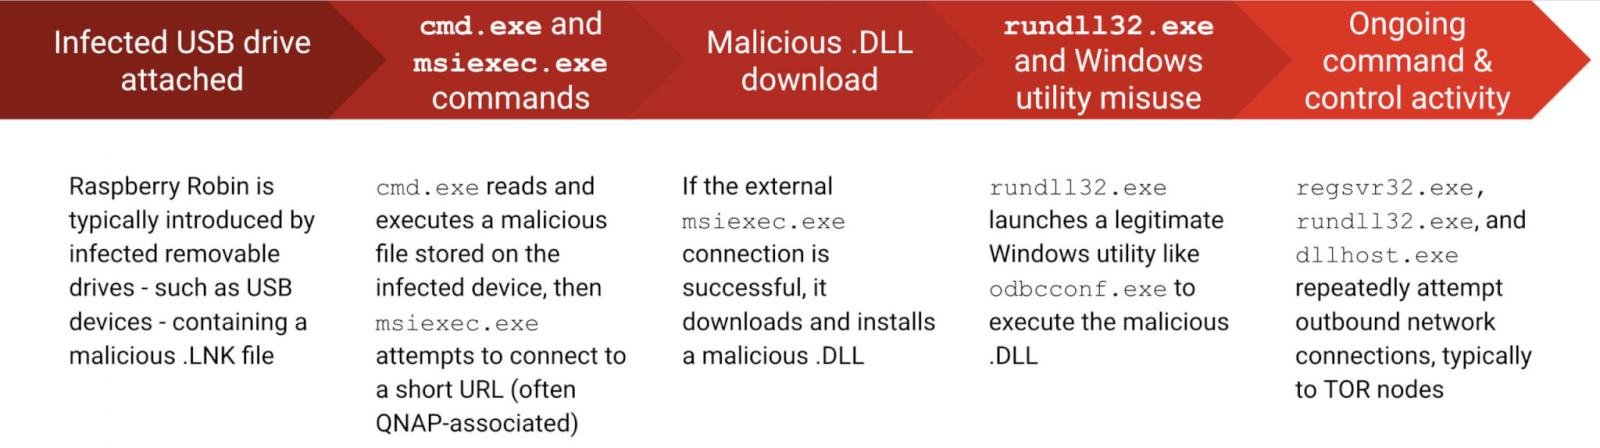
Вредоносная программа, как уже упоминалось выше, распространяется через USB-устройства. Как правило, такие накопители содержат файл .LNK. Если пользователь откроет этот файл, червь запустит вредоносную составляющую с помощью cmd.exe и процесса msiexec.


Для этих атак характерно использование легитимного установщика msiexec.exe, а также других инструментов:

  • fodhelper (доверенный бинарник, используемый для управления функциями в настройках Windows)
  • odbcconf (инструмент для конфигурации ODBC-драйверов)
Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru