



Group-IB вывела на рынок новую SaaS-платформу для снижения киберрисков

Group-IB вывела на рынок новую SaaS-платформу для снижения киберрисков

Group-IB вывела на рынок новую SaaS-платформу для снижения киберрисков

ИБ-компания Group-IB представила Unified Risk Platform — автоматизированную платформу для предотвращения целевых атак, утечек, мошенничества и посягательств на бренд. Новый стек продуктов и сервисов позволяет создавать индивидуальные профили киберугроз, учитывающие сферу деятельности и региональную принадлежность бизнес-структуры, а также оптимизировать защиту с подключением релевантных механизмов в режиме реального времени.

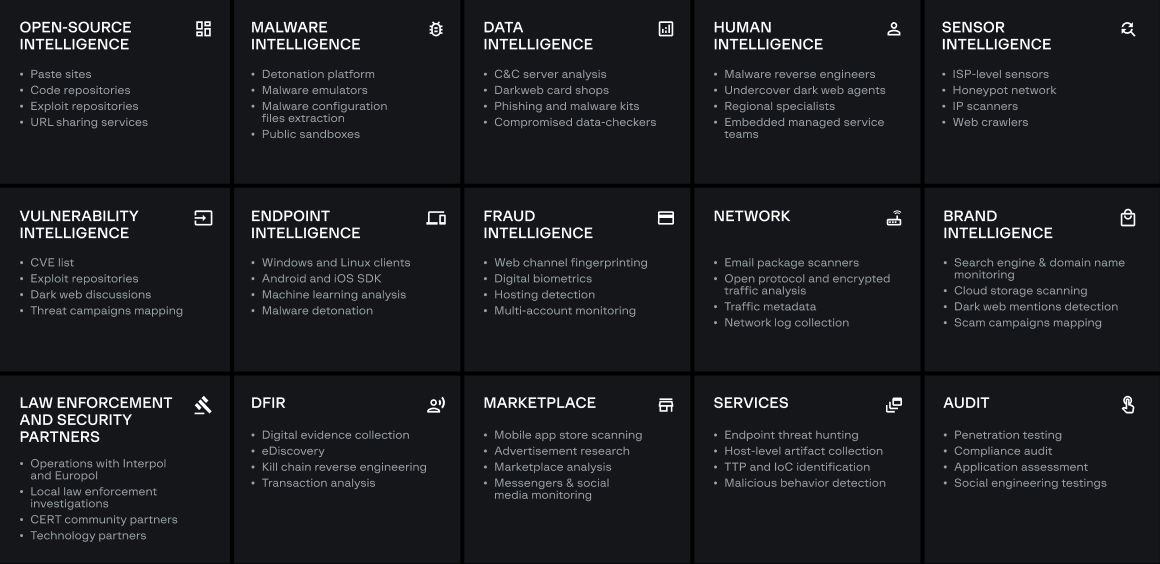
Компоненты Unified Risk Platform, по словам разработчиков, быстро развертываются по месту и интегрируются с существующими системами безопасности. Собранная за 11 лет база данных об актуальных киберугрозах (Threat Intelligence) постоянно пополняется; анализ информации, поступающей из 60 различных источников, производится с использованием алгоритмов машинного обучения и технологии нейросетей.


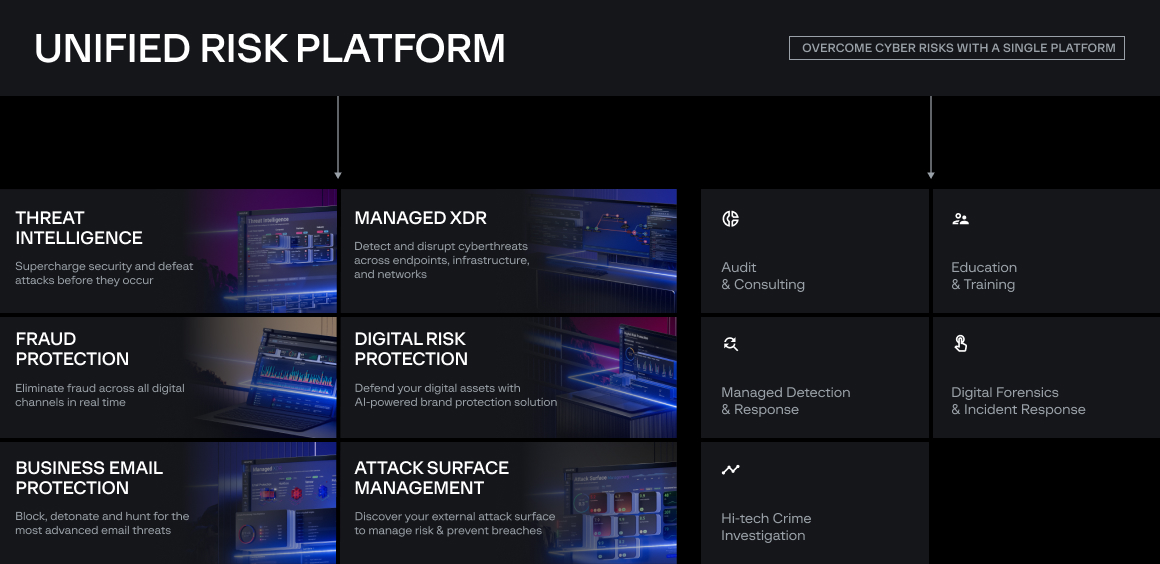
В состав Unified Risk Platform включены следующие продукты GIB (оценки приведены по результатам исследований Forrester):

  • Threat Intelligence — позволяет повысить эффективность ИБ-команды как минимум на 10% в сравнении с аналогами;
  • Managed XDR — скорость реагирования на 20% выше;
  • Digital Risk Protection — выявляет пиратский контент в среднем за 30 минут и устраняет 80% угроз для интеллектуальной собственности в течение 7 дней;
  • Fraud Protection — выявляет и предотвращает на 20% больше попыток финансового мошенничества, притом реже ошибается (ложноположительных срабатываний на 20% меньше);
  • Attack Surface Management — позволяет укрепить слабые места, отслеживая забытые ИТ-активы, незащищенные участки инфраструктуры, некорректные настройки в сети;
  • Business Email Protection — обеспечивает защиту корпоративной почты от сложных атак.

Услуги, доступные на новой SaaS-платформе:

  • аудит и консалтинг,
  • реагирование на инциденты и цифровая криминалистика,
  • образовательные программы,
  • исследование высокотехнологичных преступлений.


«Рост кибератак, увеличение количества киберпреступных групп, новые тактики и инструменты, которые используют атакующие, наглядно демонстрируют, что компаниям, а иногда и целым странам, все труднее управлять своими рисками в киберпространстве, — комментирует Дмитрий Волков, генеральный директор Group-IB. — В ответ на эти вызовы Group-IB вывела на рынок Unified Risk Platform — единую платформу, позволяющую предоставить максимальный уровень защиты благодаря пониманию методов, инструментов и намерений атакующих. Проактивное выявление и предотвращение сложных целевых атак, мошенничества, утечек, незаконного использования интеллектуальной собственности и бренда клиента — все эти актуальные киберугрозы должны быть предотвращены еще на стадии подготовки кибератаки, и наша экосистема технологий и сервисов способна это сделать».

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru