



Уязвимости в охранных системах ZoneMinder создают условия для слежки

Уязвимости в охранных системах ZoneMinder создают условия для слежки

Уязвимости в охранных системах ZoneMinder создают условия для слежки

Эксперт Positive Technologies обнаружил две уязвимости в системе видеонаблюдения ZoneMinder. Одна из них позволяет получить доступ к внутренней сети и видеопотоку и признана критической.

Продукт ZoneMinder с открытым исходным кодом предназначен для построения корпоративных охранных систем и установки домашнего видеонаблюдения. Проблемы выявлены в выпуске 1.36.14; патчи включены в состав сборки 1.36.16 (коммит на GitHub от 27 мая).

Наиболее опасна уязвимость, получившая 9,1 балла по шкале CVSS. Эксплойт возможен при наличии прав администратора и после аутентификации позволяет выполнить сторонний код на хосте с набором приложений ZoneMinder.

В результате автор атаки сможет проникнуть во внутреннюю сеть жертвы, а также вести перехват видеотрафика. Подобная возможность позволяет, например, получить данные о внутреннем устройстве здания и режиме работы сотрудников компании, в частности, ее службы охраны. В тех случаях, когда ZoneMinder защищает частную собственность, существует риск слива доступа на рынки даркнета.

Менее опасная уязвимость (4,8 балла) классифицируется как хранимая XSS; по свидетельству PT, она связана с отсутствием предварительной обработки пользовательского ввода. Эксплойт позволяет получить доступ к конфиденциальным данным — например, о сессиях пользователей на узле с запущенным веб-приложением ZoneMinder.

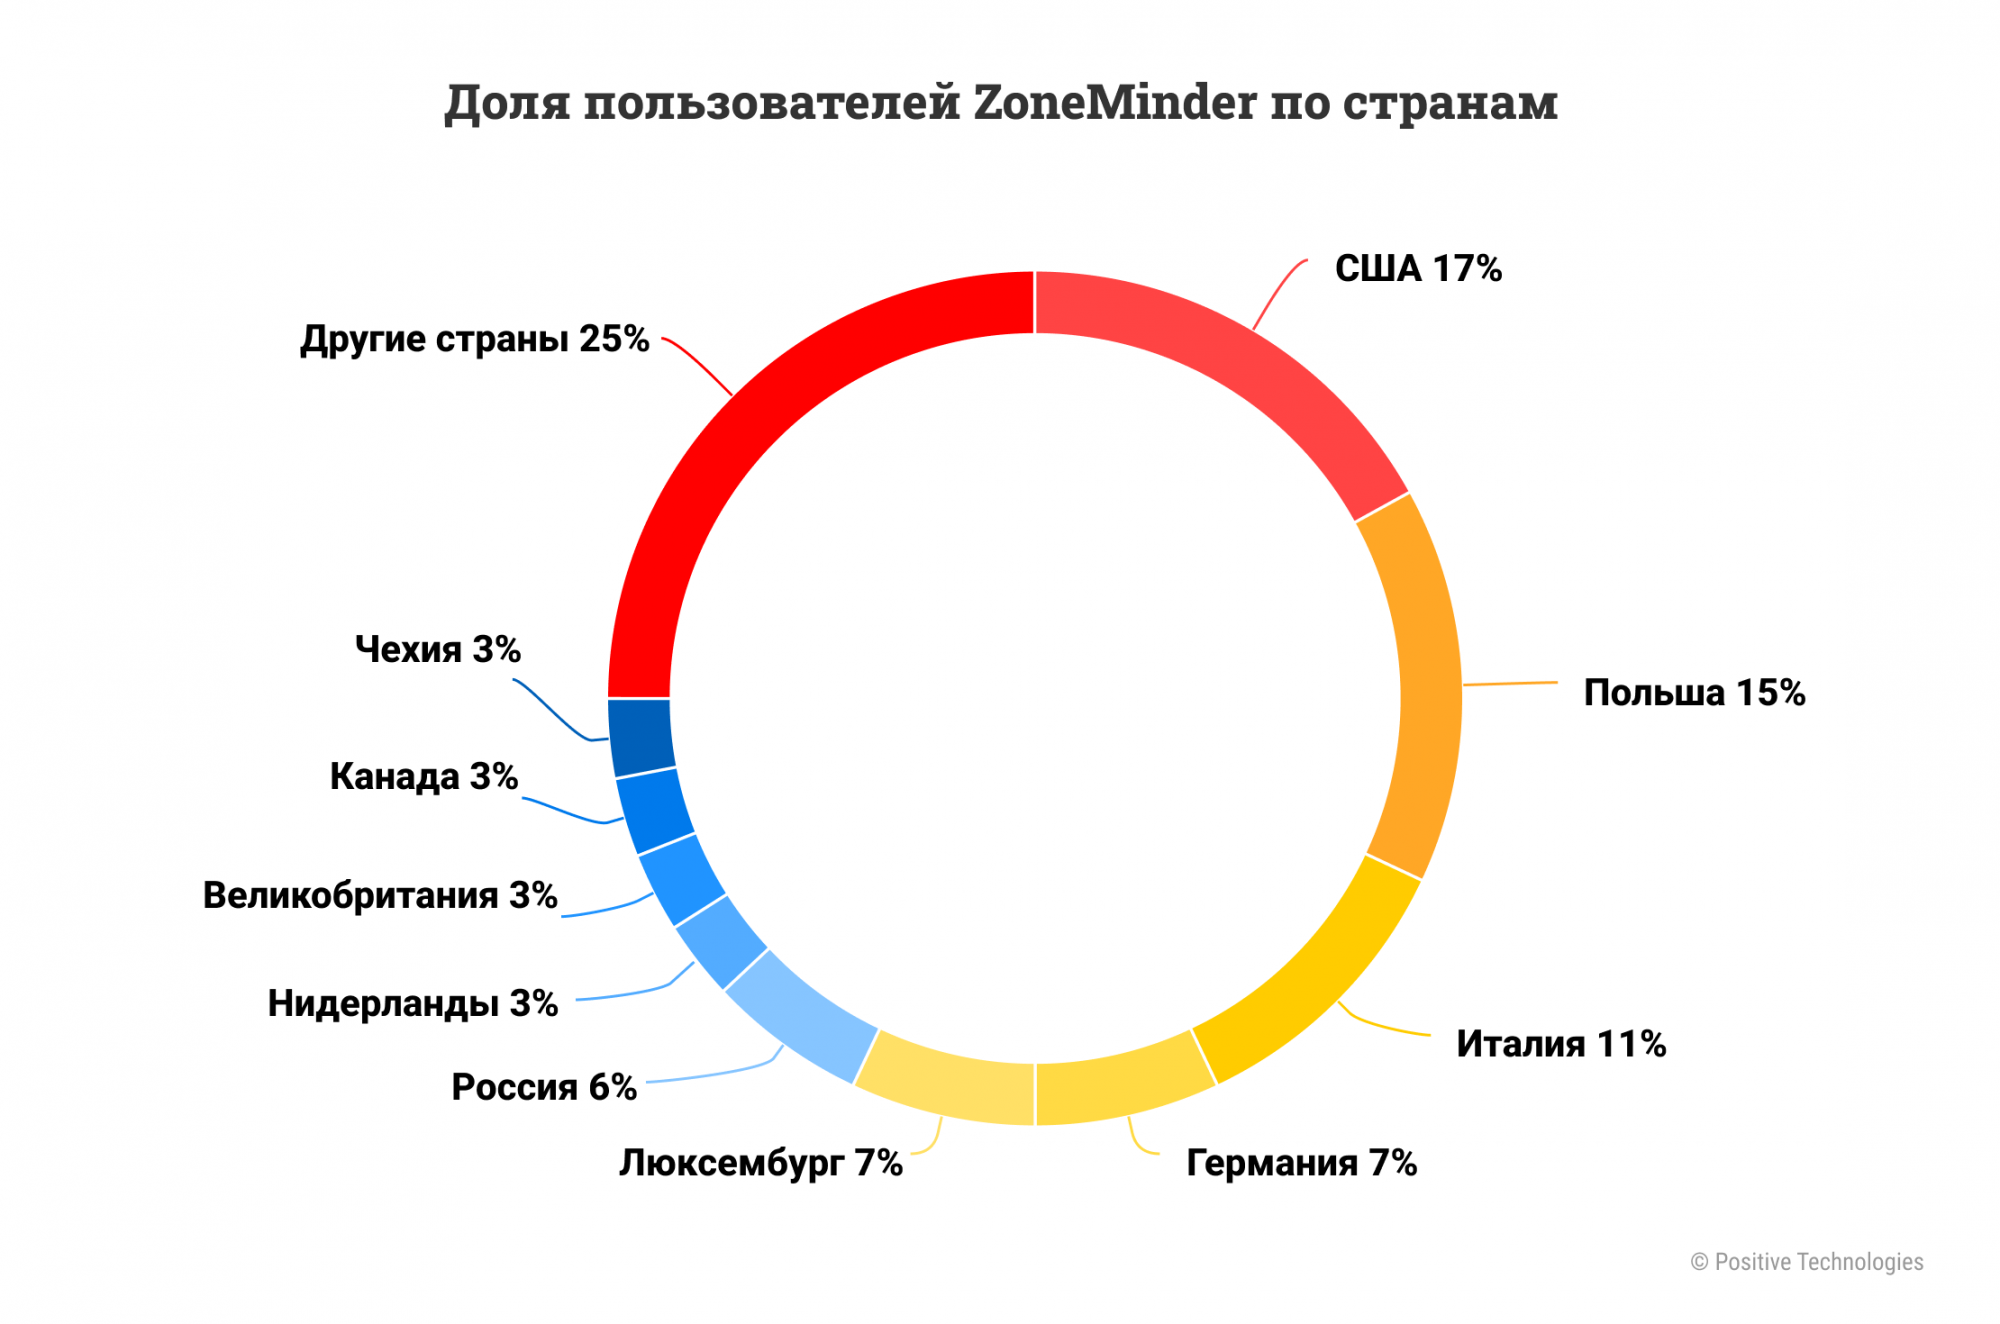
«Это весьма распространенное бесплатное решение для установки системы видеонаблюдения, — рассказывает автор находок Илья Яценко. — Оно используется и дома, и в компаниях, в том числе на промышленных предприятиях. Согласно нашим оценкам, наибольшее число пользователей ПО — в США, Польше, Италии, Германии, Люксембурге и России. В некоторых случаях администраторы позволяют подключиться к ZoneMinder без аутентификации, что весьма опасно: злоумышленник может воспользоваться такими системами, как Shodan, для поиска доступных в интернете узлов с установленным ZoneMinder».


Причины появления подобных уязвимостей, по словам исследователя, могут быть различными — ошибки в коде, использование устаревших технологий, недостаточно тщательное проведение аудита. Эффективно пресечь попытки эксплойта помогают продукты класса NTA — анализаторы сетевого трафика.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru