



Уязвимости в охранных системах ZoneMinder создают условия для слежки

Уязвимости в охранных системах ZoneMinder создают условия для слежки

Уязвимости в охранных системах ZoneMinder создают условия для слежки

Эксперт Positive Technologies обнаружил две уязвимости в системе видеонаблюдения ZoneMinder. Одна из них позволяет получить доступ к внутренней сети и видеопотоку и признана критической.

Продукт ZoneMinder с открытым исходным кодом предназначен для построения корпоративных охранных систем и установки домашнего видеонаблюдения. Проблемы выявлены в выпуске 1.36.14; патчи включены в состав сборки 1.36.16 (коммит на GitHub от 27 мая).

Наиболее опасна уязвимость, получившая 9,1 балла по шкале CVSS. Эксплойт возможен при наличии прав администратора и после аутентификации позволяет выполнить сторонний код на хосте с набором приложений ZoneMinder.

В результате автор атаки сможет проникнуть во внутреннюю сеть жертвы, а также вести перехват видеотрафика. Подобная возможность позволяет, например, получить данные о внутреннем устройстве здания и режиме работы сотрудников компании, в частности, ее службы охраны. В тех случаях, когда ZoneMinder защищает частную собственность, существует риск слива доступа на рынки даркнета.

Менее опасная уязвимость (4,8 балла) классифицируется как хранимая XSS; по свидетельству PT, она связана с отсутствием предварительной обработки пользовательского ввода. Эксплойт позволяет получить доступ к конфиденциальным данным — например, о сессиях пользователей на узле с запущенным веб-приложением ZoneMinder.

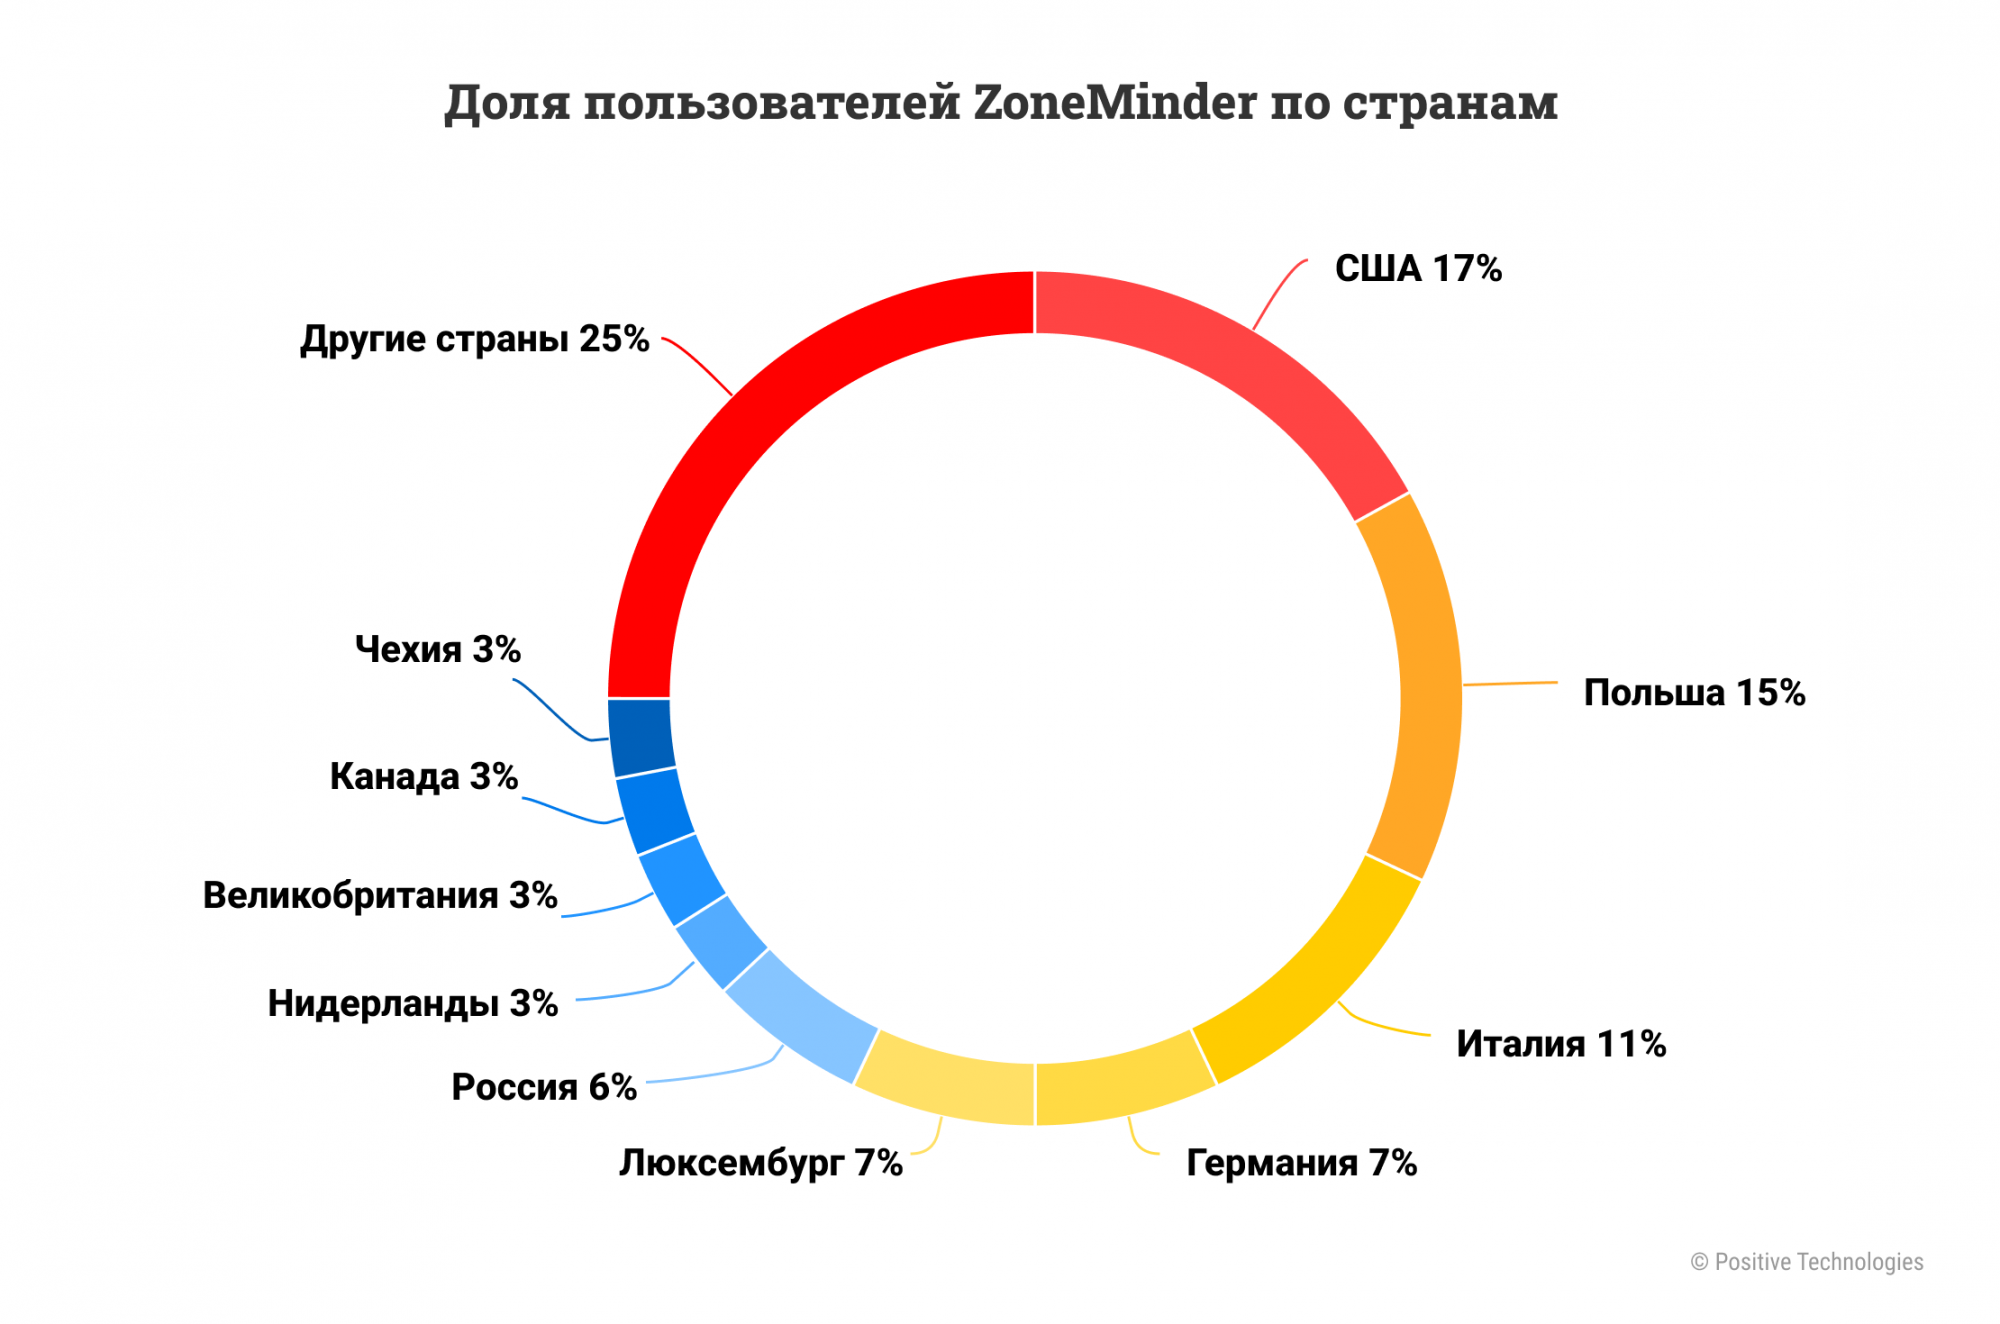
«Это весьма распространенное бесплатное решение для установки системы видеонаблюдения, — рассказывает автор находок Илья Яценко. — Оно используется и дома, и в компаниях, в том числе на промышленных предприятиях. Согласно нашим оценкам, наибольшее число пользователей ПО — в США, Польше, Италии, Германии, Люксембурге и России. В некоторых случаях администраторы позволяют подключиться к ZoneMinder без аутентификации, что весьма опасно: злоумышленник может воспользоваться такими системами, как Shodan, для поиска доступных в интернете узлов с установленным ZoneMinder».


Причины появления подобных уязвимостей, по словам исследователя, могут быть различными — ошибки в коде, использование устаревших технологий, недостаточно тщательное проведение аудита. Эффективно пресечь попытки эксплойта помогают продукты класса NTA — анализаторы сетевого трафика.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru