



Бренд Conti почил в бозе: в Tor закрыт официальный сайт шифровальщика

Бренд Conti почил в бозе: в Tor закрыт официальный сайт шифровальщика

Бренд Conti почил в бозе: в Tor закрыт официальный сайт шифровальщика

Операторы Conti отключили остатки общедоступной инфраструктуры — два сервера в сети Tor, которые использовались для публикации данных жертв и ведения переговоров о выкупе. Админ-панель сайта Conti News и хранилище краденой информации закрыли еще месяц назад, и список неплательщиков все это время не пополнялся.

Уход последних серверов Conti в офлайн заметили в среду, 22 июня, участники проекта DarkFeed (мониторинг ransomware). В пятницу, по словам BleepingComputer, они по-прежнему были недоступны.


Во второй половине мая группировка, стоящая за Conti, начала сворачивать связанные с этим шифровальщиком операции. Серверы, используемые для коммуникаций и хранения данных, были выведены из эксплуатации, служба для ведения переговоров с жертвами отключена, загрузка на сайт информации об успешных атаках прекратилась.

Чтобы скрыть эти работы от аутсайдеров, ОПГ пустила дымовую завесу: поручила одному участнику проявлять активность на сайте. Он продолжал публиковать некие краденые данные (на поверку, результаты прежних атак) и поддразнивать одну из последних жертв — правительство Коста-Рики.

Массированная атака Conti на госструктуры Коста-Рики произошла в апреле. Злоумышленникам удалось украсть 672 Гбайт данных у 27 организаций и остановить работу ряда жизненно важных служб; в итоге в стране было объявлено чрезвычайное положение.

Решение упразднить бренд Conti назрело, прежде всего, из-за повышенного внимания со стороны ИБ-сообщества и правоохранительных органов. Атаки злоумышленников стали слишком дерзкими и громкими, а после утечки внутренних данных ОПГ некоторые твиттеряне начали собирать на преступников досье. Власти США, со своей стороны, объявили награду до $10 млн за головы руководителей преступного синдиката.

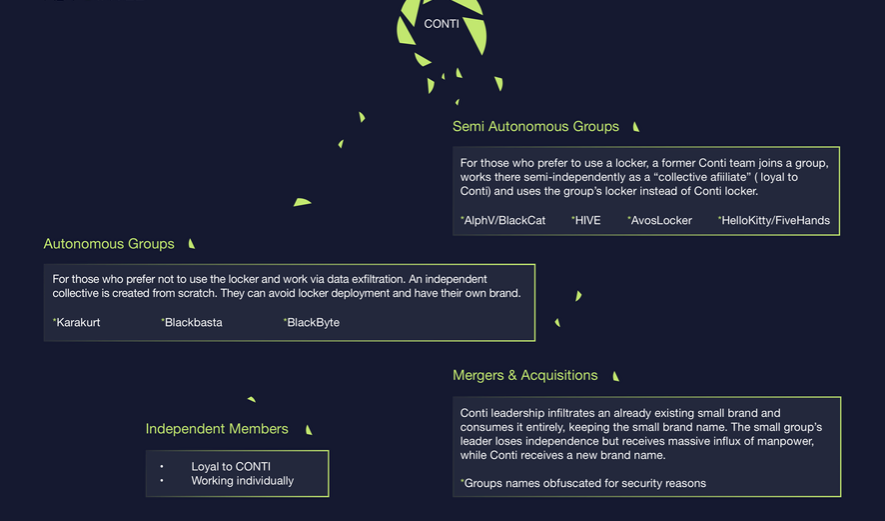
Поскольку операторы Conti активно устанавливали партнерские связи и охотно принимали под свое крыло менее удачливых коллег, они теперь могут себе позволить работать под другими брендами, разбившись на мелкие группы и сохраняя связи со своими главарями и специалистами — тестировщиками, разработчиками, программистами.

Подпишитесь на новости

Apple ужесточит выдачу полного доступа к диску на Mac из-за ИИ-агентов

Кнопка «разрешить» может открыть приложению гораздо больше, чем кажется. Apple готовит дополнительные меры контроля полного доступа к диску в macOS — разрешения, которое даёт широкий доступ к личным данным. Чем самостоятельнее становятся ИИ-агенты, тем опаснее выдавать им такие полномочия на автомате.

В заявлении на сайте Apple Developer компания напоминает: полный доступ к диску нужен, в частности, для корректной работы программ резервного копирования. Ради этого он позволяет обходить значительную часть обычных механизмов защиты приватности.

Но некоторые разработчики используют разрешение так, что пользователи могут не осознавать масштаб последствий. По предупреждению Apple, под угрозой оказываются файлы, почта, сообщения и история браузера.

В случае приложений для общения вопрос касается ещё и данных собеседников, они-то доступ чужой программе не выдавали.

Apple обещает добавить меры контроля, чтобы предоставление таких полномочий требовало явно выраженного действия пользователя. Перед этим человек должен понимать, чем рискует. Как именно изменится процедура, в какой версии macOS и когда появятся нововведения, компания пока не раскрывает.

Отдельно Apple связывает необходимость изменений с развитием всё более способных и автономных ИИ-агентов. Удобный помощник с доступом к личной переписке и документам получает серьёзные возможности, и цена ошибки растёт вместе с ними.

RSS: Новости на портале Anti-Malware.ru